Crypto Agility Plane SDK
保護する対象を宣言し、方法は問いません。一元的なポリシーが、実行時にアルゴリズム、ポスト量子体制、鍵、バックエンドを解決します。ポリシー編集ひとつでフリート全体を PQC に切り替えられます。
- Java および .NET 向けのインテントベース API
- デフォルトでポスト量子対応(ML-KEM / ML-DSA)
ポイントソリューションではなく、プラットフォーム
散在する暗号製品を、統制され、俊敏で、量子対応の単一のコントロールプレーンへと変える 6 つの機能。
エージェント型コントロールプレーン
AI エージェント、あるいは IDE のコパイロットが、開発・CI・実行時を通じて MCP 経由で暗号を操作します。自然言語でスキャン、判断、修復を行い、プルリクエストを作成します。
ポリシーによる暗号アジリティ
アプリケーションはビジネス上のインテントを宣言し、アルゴリズムを指定することはありません。暗号方式の非推奨化やフリート全体のポスト量子への切り替えは、一元的なポリシー編集で完結します。再コンパイルもコード変更も不要です。
ポスト量子ネイティブ
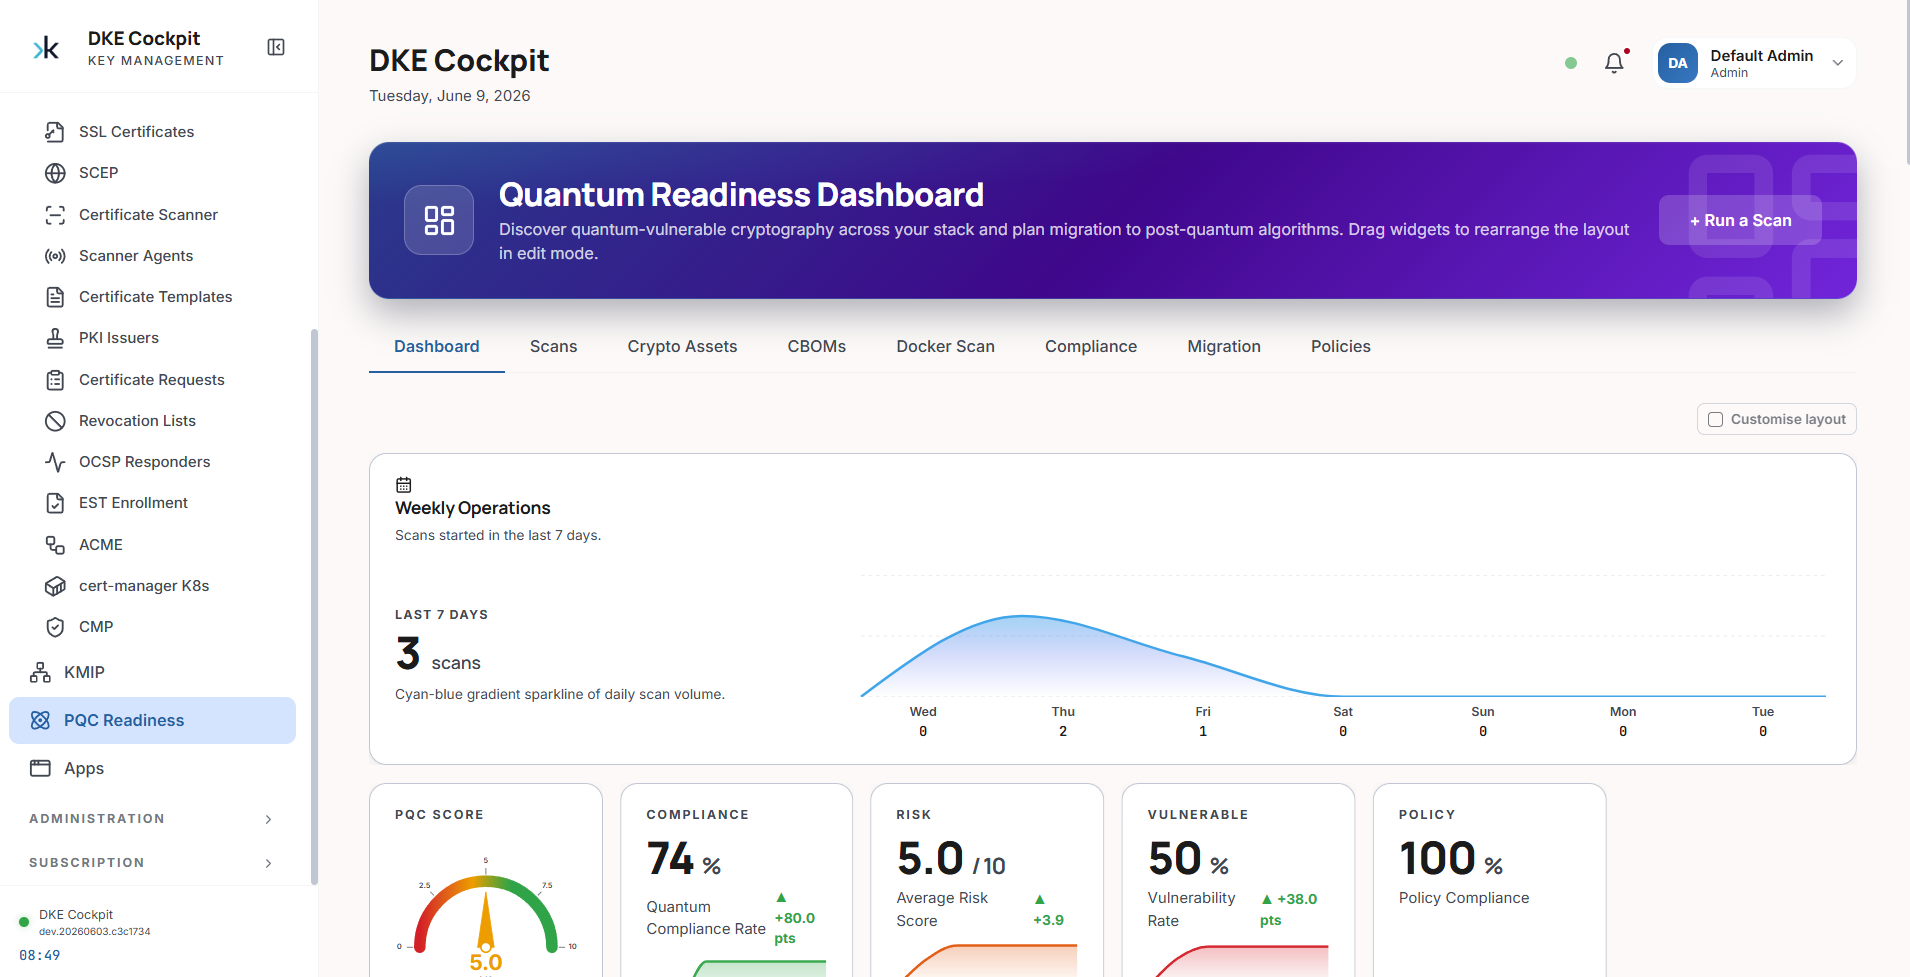
ML-KEM と ML-DSA によるハイブリッド PQC をデフォルトで採用。DuoKey CPM(暗号ポスチャ管理、旧 PQC Scanner)、CBOM、Quantum Readiness Score を活用し、NIST FIPS 203/204/205 への移行を計画・証明します。
主権的な鍵管理
鍵は、主権クラウド(EU、スイス、米国)で稼働する 3 ノードの Multi-Party Computation クラスターに分散されます。いかなる単一のエンティティも完全な鍵を保持することはありません。
ベンダー非依存のバックエンド
HSM、クラウド KMS、ボールトのための単一の統合レイヤー。PKCS#11 と KMIP を通じて、Securosys、Azure Key Vault、AWS KMS、Google Cloud KMS、HashiCorp Vault、OpenBao などに対応します。
ガバナンスと監査
CBOM から実行時までの閉じたループが、コードの宣言と実際の稼働内容を突き合わせます。ドリフトが生じるとアラートと修復計画が発せられ、統制され監査に対応できる状態を保ちます。
Crypto Agility Plane SDK
保護する対象を宣言し、方法は問いません。コードはビジネス上のインテントを示すだけで、Crypto Agility Plane が実行時に一元的なポリシーからアルゴリズム、ポスト量子体制、鍵、バックエンドを解決します。
- Java / Spring Boot および .NET / EF Core 向けのインテントベース API
- ポリシー編集ひとつでフリート全体をポスト量子へ切り替え。アプリケーションのコード変更は一切不要
- 標準テンプレートから開始:PCI-DSS 4.0、FINMA、ENISA、NIST CNSA 2.0、FIPS/FedRAMP、GDPR
// Declare WHAT you protect — never the algorithm.
@Protect(dataClass = PII, purpose = SIGN, residency = EU)
private byte[] signature;

// The plane resolves HOW, at runtime, from central policy:
CapDecision d = cap.resolve("pii", "sign");
// d.algorithm() -> "hybrid-ml-dsa65-ecdsa-p256"
// d.posture()   -> "hybrid"   (post-quantum ready)

// Close the loop: report what actually ran.
cap.observe("pii", "sign", "ecdsa-p256", "payments-svc");
Crypto Agility Plane のしくみ
1 行のインテントから、統制されポスト量子対応の運用まで、4 つのステップで。
インテントを宣言
開発者はデータの分類と目的を示します。コードにアルゴリズム、モード、鍵は含まれません。
ポリシーが解決
テナントポリシーが、インテントをアルゴリズム、PQC 体制、鍵参照、バックエンドにマッピングします。
解決されたバックエンドで実行
選択された KMS または HSM 上で処理が実行されます。主権的で、ベンダー非依存、監査対応です。
観測してループを閉じる
実行時のテレメトリを CBOM と突き合わせ、ドリフトが生じるとアラートと修復を発します。
鍵は 3 つの主権クラウドにまたがる 3 ノードの Multi-Party Computation クラスターによって保護され続けるため、いかなる単一のエンティティも完全な鍵を保持することはありません。