Crypto Agility Plane SDK
حدّد ما تريد حمايته، لا كيفية حمايته. تتولّى السياسة المركزية تحديد الخوارزمية ووضعية ما بعد الكم والمفتاح والواجهة الخلفية في وقت التشغيل — انقل أسطولاً كاملاً إلى PQC بتعديل سياسة واحد.
- واجهة API قائمة على النيّة لـ Java و.NET
- لما بعد الكم افتراضيًا (ML-KEM / ML-DSA)
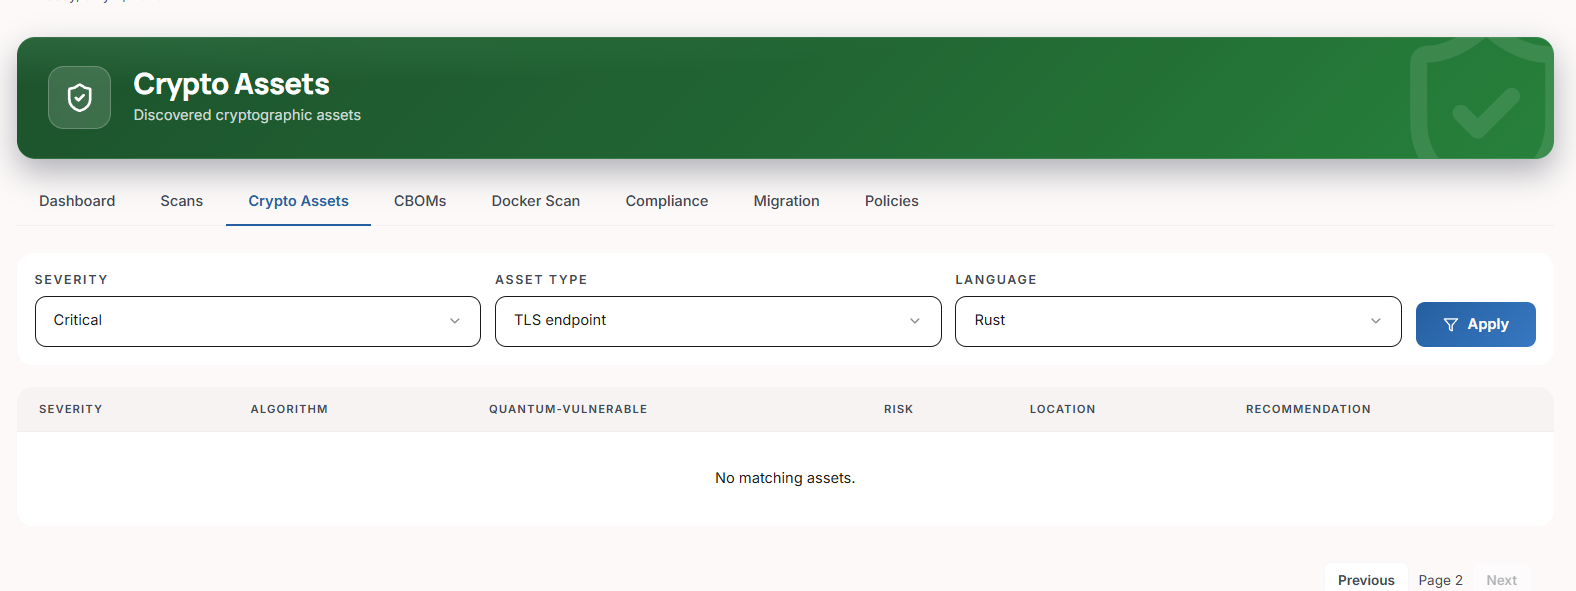
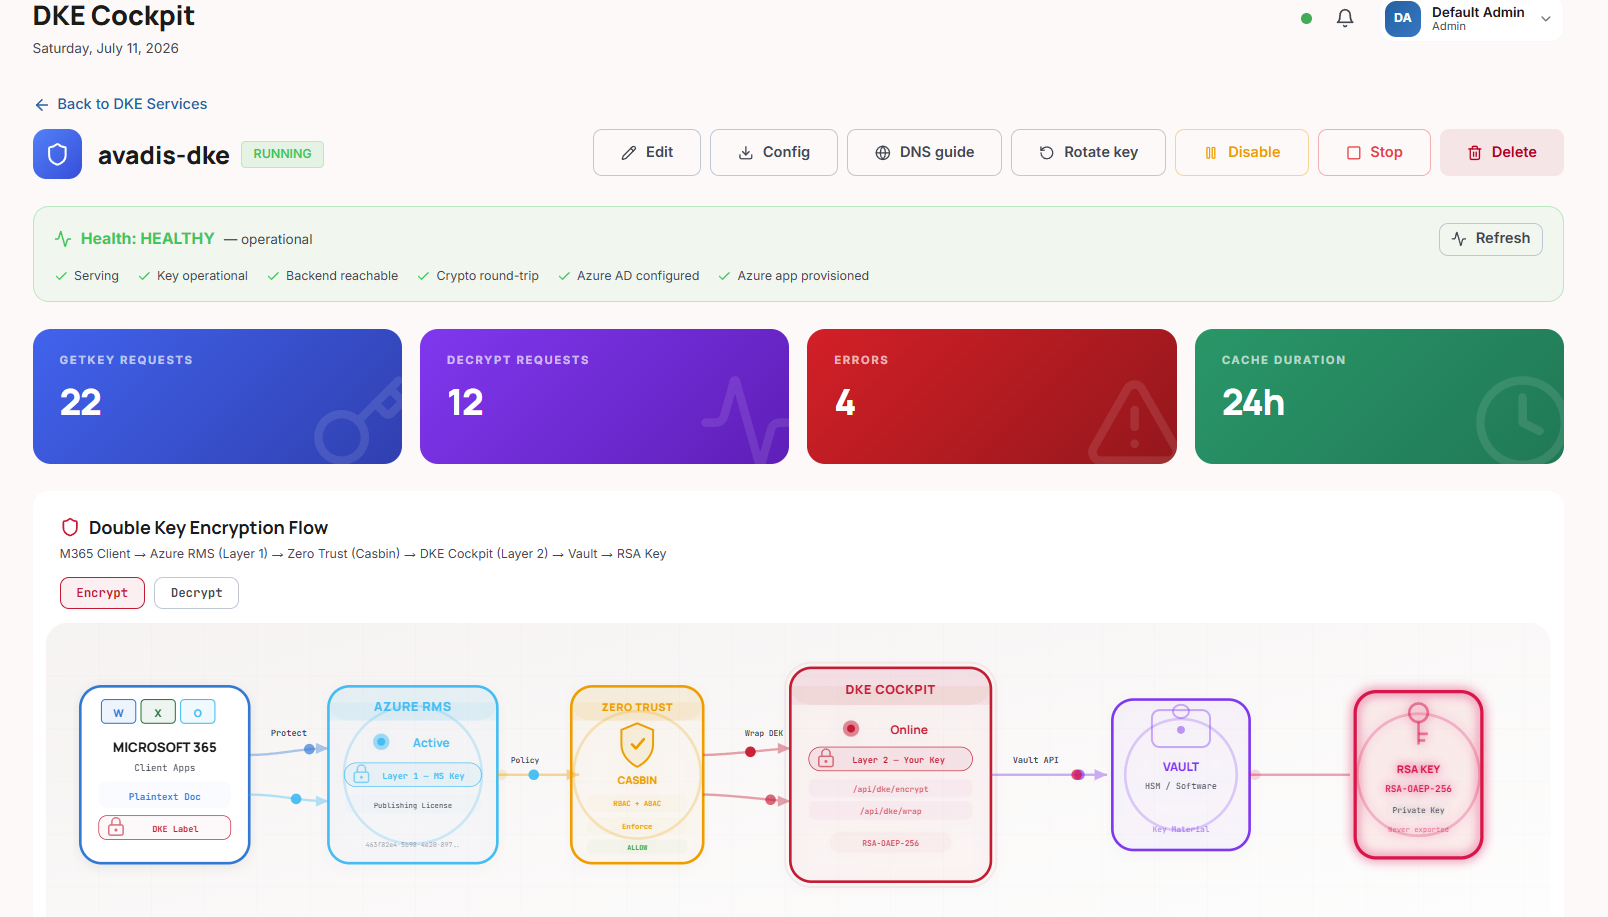
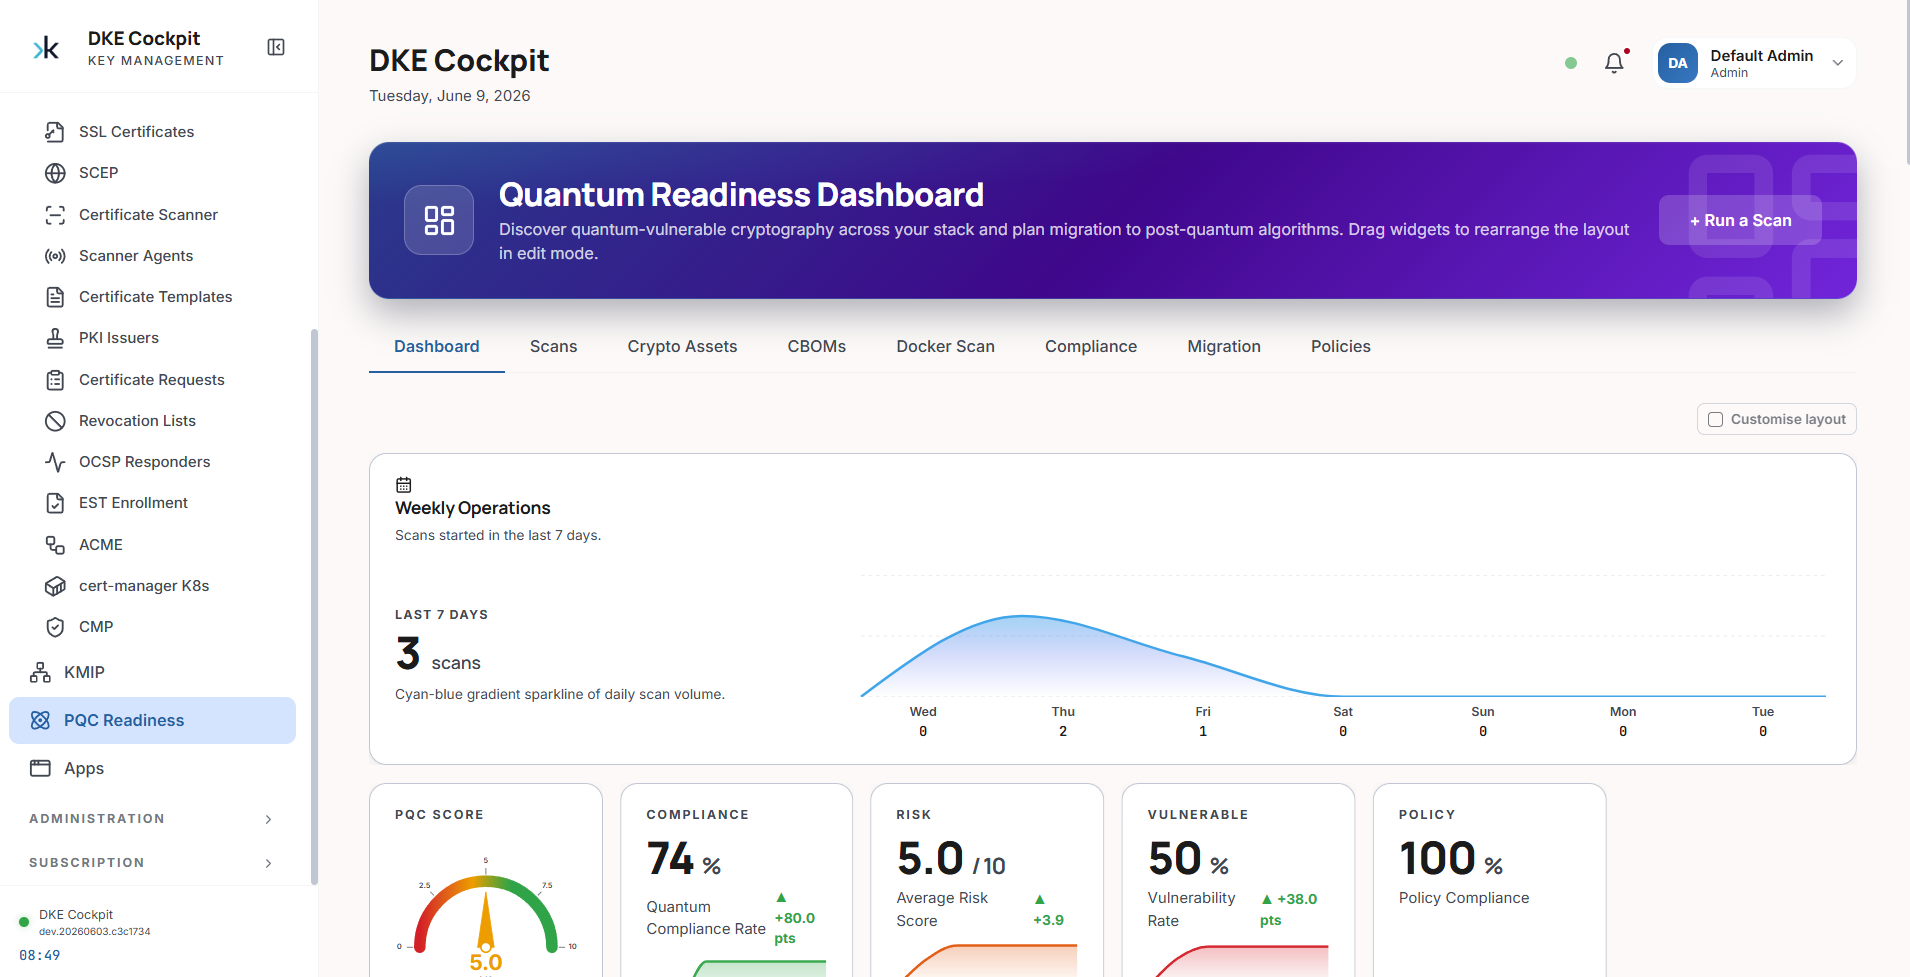
منصّة متكاملة، وليست حلاً جزئيًا
ست قدرات تحوّل منتجات التشفير المتفرّقة إلى مستوى تحكّم واحد محوكم ومرن وجاهز لعصر الكم.
مستوى تحكّم بوكيل ذكي
يُشغّل وكيل ذكاء اصطناعي — أو مساعد IDE لديك — التشفير عبر MCP على امتداد التطوير وCI ووقت التشغيل: فحص واتخاذ قرار ومعالجة وفتح طلب دمج باللغة الطبيعية.
مرونة التشفير عبر السياسات
تُعلن التطبيقات عن نيّة عمل، لا عن خوارزمية. يصبح إيقاف استخدام خوارزمية تشفير أو نقل أسطول كامل إلى ما بعد الكم مجرّد تعديل سياسة مركزي — دون إعادة ترجمة ودون تغيير للشيفرة.
مصمّم أصلاً لما بعد الكم
تشفير هجين لما بعد الكم افتراضيًا باستخدام ML-KEM وML-DSA. أعِد استخدام DuoKey CPM (إدارة الوضعية التشفيرية، Formerly the PQC Scanner) وCBOM وQuantum Readiness Score للتخطيط لانتقالك إلى NIST FIPS 203/204/205 وإثباته.
إدارة مفاتيح سيادية
تُوزَّع المفاتيح عبر عنقود حوسبة متعدّدة الأطراف (MPC) من ثلاث عُقد يعمل في سحابات سيادية (الاتحاد الأوروبي، سويسرا، الولايات المتحدة) — بحيث لا يحتفظ أي طرف منفرد بمفتاح كامل إطلاقًا.
واجهات خلفية غير مرتبطة بمورّد
طبقة تكامل واحدة لوحدات HSM وخدمات KMS السحابية والخزائن — Securosys وAzure Key Vault وAWS KMS وGoogle Cloud KMS وHashiCorp Vault وOpenBao وغيرها، عبر PKCS#11 وKMIP.
الحوكمة والتدقيق
حلقة مغلقة من CBOM إلى وقت التشغيل توفّق بين ما تُعلنه شيفرتك وما يعمل فعليًا. يُطلق أي انحراف تنبيهًا وخطة معالجة — محوكمة وجاهزة للتدقيق.
Crypto Agility Plane SDK
حدّد ما تريد حمايته — لا كيفية حمايته. تُعلن شيفرتك عن نيّة عمل؛ ويتولّى Crypto Agility Plane تحديد الخوارزمية ووضعية ما بعد الكم والمفتاح والواجهة الخلفية من سياستك المركزية في وقت التشغيل.
- واجهة API قائمة على النيّة لـ Java / Spring Boot و.NET / EF Core
- انقل أسطولاً كاملاً إلى ما بعد الكم بتعديل سياسة واحد — دون أي تغيير في شيفرة التطبيق
- ابدأ من قوالب معيارية: PCI-DSS 4.0 وFINMA وENISA وNIST CNSA 2.0 وFIPS/FedRAMP وGDPR
// Declare WHAT you protect — never the algorithm.
@Protect(dataClass = PII, purpose = SIGN, residency = EU)
private byte[] signature;

// The plane resolves HOW, at runtime, from central policy:
CapDecision d = cap.resolve("pii", "sign");
// d.algorithm() -> "hybrid-ml-dsa65-ecdsa-p256"
// d.posture()   -> "hybrid"   (post-quantum ready)

// Close the loop: report what actually ran.
cap.observe("pii", "sign", "ecdsa-p256", "payments-svc");
كيف يعمل Crypto Agility Plane
من نيّة من سطر واحد إلى عملية محوكمة وجاهزة لما بعد الكم — في أربع خطوات.
إعلان النيّة
يحدّد المطوّر فئة البيانات والغرض — دون خوارزمية أو وضع أو مفتاح في الشيفرة.
حسم السياسة
تربط سياسة المستأجر النيّة بخوارزمية ووضعية PQC ومرجع مفتاح وواجهة خلفية.
التشغيل على الواجهة الخلفية المحدّدة
تُنفَّذ العملية على KMS أو HSM المختار — سيادي وغير مرتبط بمورّد ومُدقَّق.
المراقبة وإغلاق الحلقة
تُوفَّق بيانات القياس عن بُعد في وقت التشغيل مع CBOM؛ ويُطلق أي انحراف تنبيهًا ومعالجة.
تبقى المفاتيح محميّة بعنقود حوسبة متعدّدة الأطراف (MPC) من ثلاث عُقد عبر ثلاث سحابات سيادية، بحيث لا يحتفظ أي طرف منفرد بمفتاح كامل إطلاقًا.
هل أنت مستعدّ لجعل بيئتك مرنة تشفيريًا؟
ابدأ بـ Crypto Agility Plane SDK، أو استكشف مجموعة منتجات DuoKey الكاملة.