Crypto Agility Plane SDK
Deklarieren Sie, was Sie schützen, niemals wie. Eine zentrale Richtlinie ermittelt Algorithmus, Post-Quanten-Status, Schlüssel und Backend zur Laufzeit — stellen Sie eine ganze Flotte per Richtlinienänderung auf PQC um.
- Intent-basierte API für Java und .NET
- Post-Quantum standardmäßig (ML-KEM / ML-DSA)
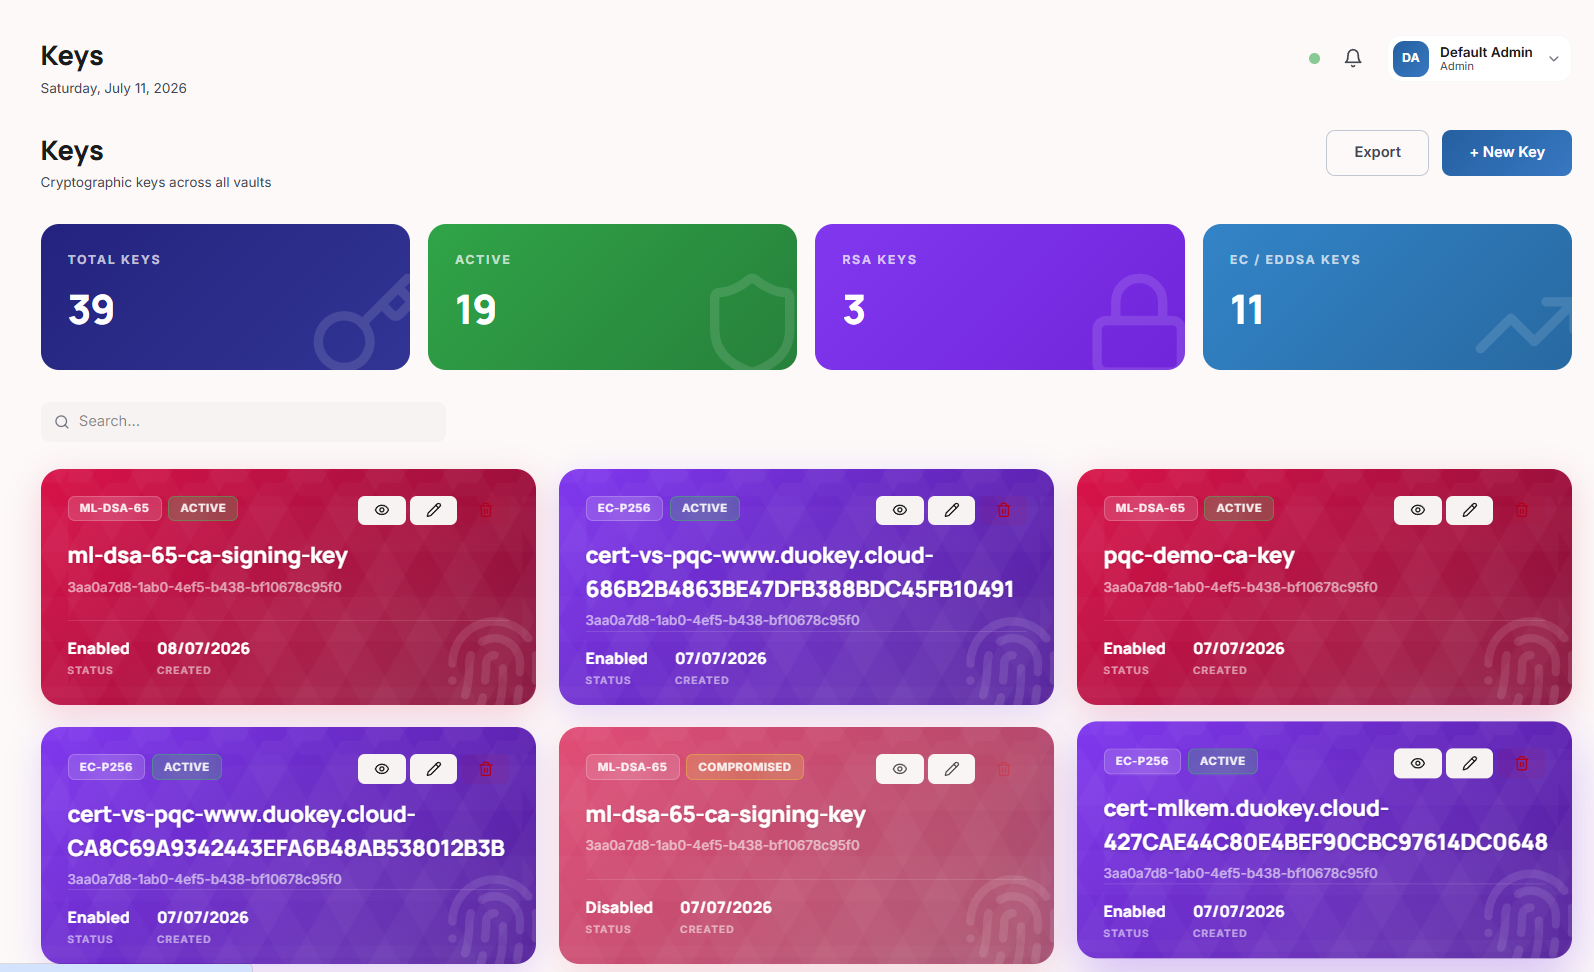
Eine Plattform, keine Insellösung
Sechs Funktionen, die verstreute Verschlüsselungsprodukte in eine einzige, kontrollierte, agile und quantenbereite Steuerungsebene verwandeln.
Agentische Steuerungsebene
Ein KI-Agent — oder Ihr IDE-Copilot — bedient Kryptografie über MCP in Entwicklung, CI und Laufzeit: scannen, entscheiden, beheben und einen Pull Request in natürlicher Sprache eröffnen.
Krypto-Agilität per Richtlinie
Anwendungen deklarieren eine geschäftliche Absicht, niemals einen Algorithmus. Das Abkündigen einer Chiffre oder das Umstellen einer ganzen Flotte auf Post-Quantum wird zu einer zentralen Richtlinienänderung — ohne Neukompilierung, ohne Codeänderung.
Post-Quantum-nativ
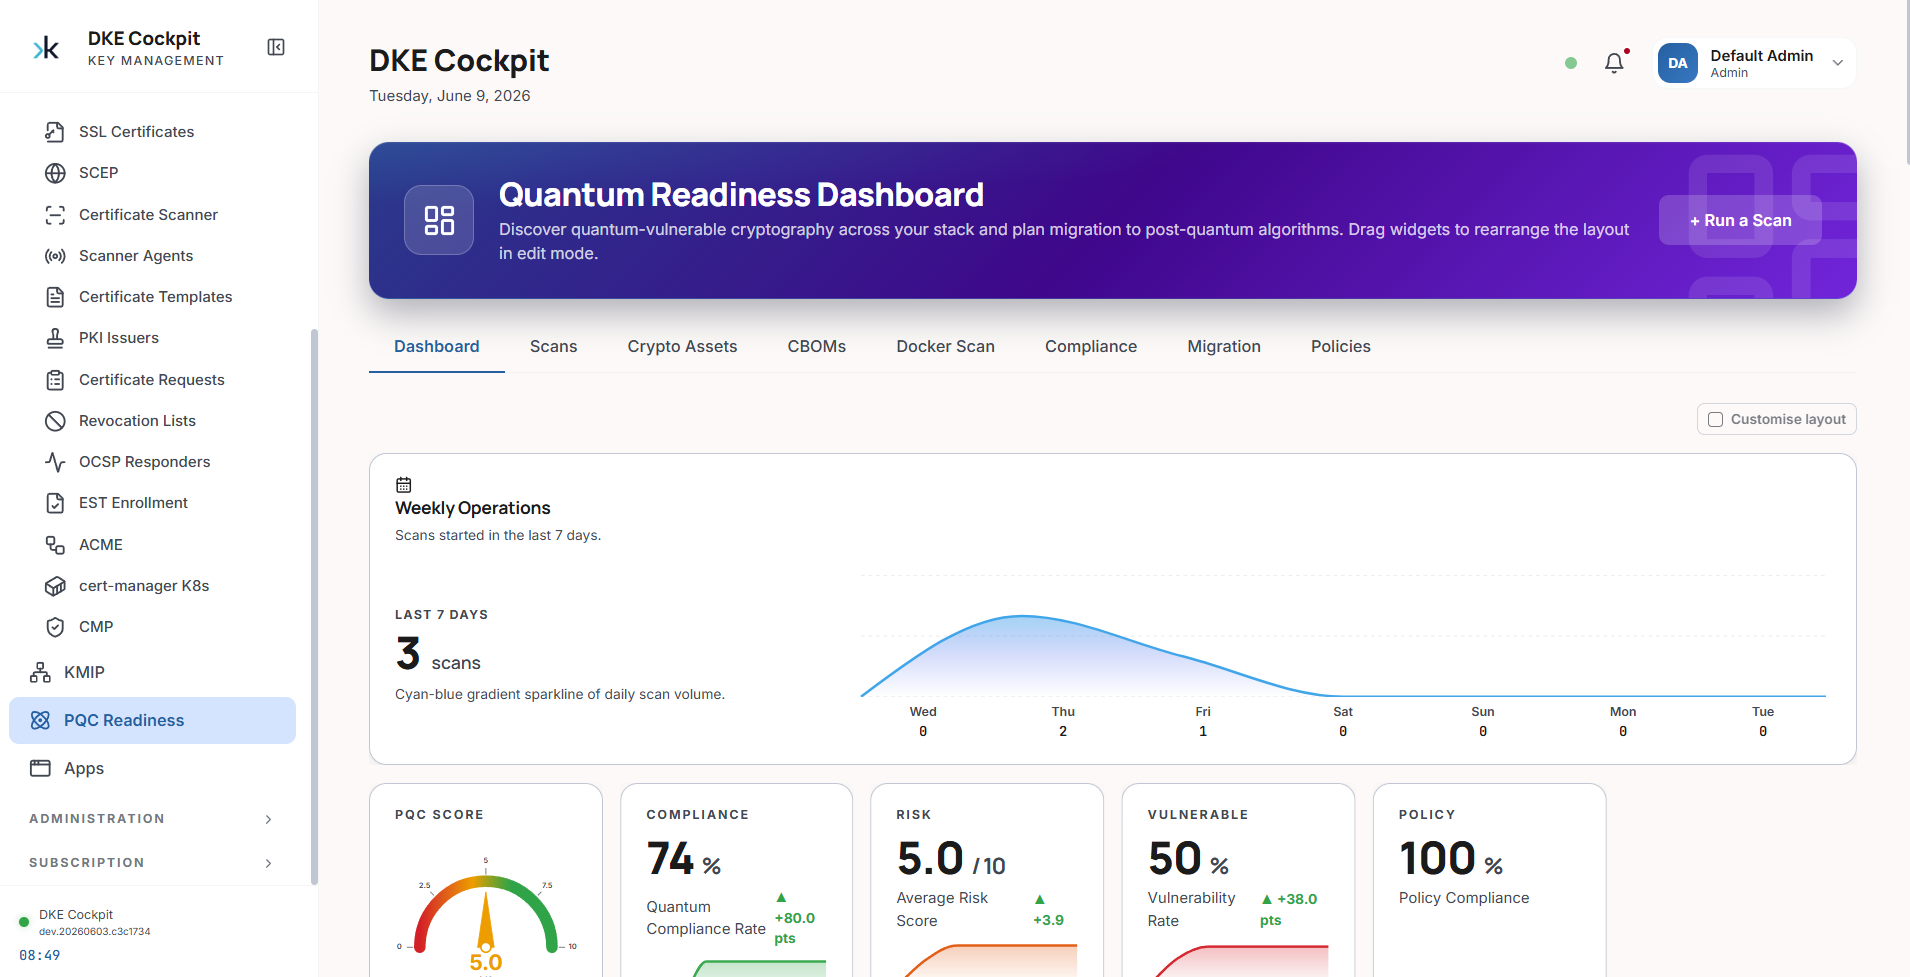
Hybrides PQC standardmäßig mit ML-KEM und ML-DSA. Nutzen Sie DuoKey CPM (Cryptographic Posture Management, vormals der PQC Scanner), die CBOM und den Quantum Readiness Score, um Ihre Migration zu NIST FIPS 203/204/205 zu planen und nachzuweisen.
Souveräne Schlüsselverwaltung
Schlüssel verteilt über einen Multi-Party-Computation-Cluster mit 3 Knoten in souveränen Clouds (EU, Schweiz, USA) — keine einzelne Instanz besitzt jemals einen vollständigen Schlüssel.
Herstellerunabhängige Backends
Eine Integrationsebene für HSMs, Cloud-KMS und Vaults — Securosys, Azure Key Vault, AWS KMS, Google Cloud KMS, HashiCorp Vault, OpenBao und mehr, über PKCS#11 und KMIP.
Governance & Audit
Ein geschlossener Regelkreis von der CBOM bis zur Laufzeit gleicht ab, was Ihr Code deklariert, mit dem, was tatsächlich läuft. Abweichungen lösen eine Warnung und einen Behebungsplan aus — kontrolliert und auditbereit.
Crypto Agility Plane SDK
Deklarieren Sie, was Sie schützen — niemals wie. Ihr Code nennt eine geschäftliche Absicht; die Crypto Agility Plane ermittelt Algorithmus, Post-Quanten-Status, Schlüssel und Backend zur Laufzeit aus Ihrer zentralen Richtlinie.
- Intent-basierte API für Java / Spring Boot und .NET / EF Core
- Stellen Sie eine ganze Flotte per Richtlinienänderung auf Post-Quantum um — ohne jede Änderung am Anwendungscode
- Starten Sie mit Standardvorlagen: PCI-DSS 4.0, FINMA, ENISA, NIST CNSA 2.0, FIPS/FedRAMP, GDPR
// Declare WHAT you protect — never the algorithm.
@Protect(dataClass = PII, purpose = SIGN, residency = EU)
private byte[] signature;

// The plane resolves HOW, at runtime, from central policy:
CapDecision d = cap.resolve("pii", "sign");
// d.algorithm() -> "hybrid-ml-dsa65-ecdsa-p256"
// d.posture()   -> "hybrid"   (post-quantum ready)

// Close the loop: report what actually ran.
cap.observe("pii", "sign", "ecdsa-p256", "payments-svc");
So funktioniert die Crypto Agility Plane
Von einer einzeiligen Absicht zu einem kontrollierten, Post-Quantum-bereiten Vorgang — in vier Schritten.
Absicht deklarieren
Der Entwickler nennt eine Datenklasse und einen Zweck — kein Algorithmus, Modus oder Schlüssel im Code.
Richtlinie ermittelt
Die Mandantenrichtlinie ordnet der Absicht einen Algorithmus, einen PQC-Status, eine Schlüsselreferenz und ein Backend zu.
Auf dem ermittelten Backend ausführen
Der Vorgang wird auf dem gewählten KMS oder HSM ausgeführt — souverän, herstellerunabhängig, auditiert.
Beobachten & den Regelkreis schließen
Laufzeit-Telemetrie wird mit der CBOM abgeglichen; Abweichungen lösen eine Warnung und Behebung aus.
Schlüssel bleiben durch einen Multi-Party-Computation-Cluster mit 3 Knoten über drei souveräne Clouds geschützt, sodass keine einzelne Instanz jemals einen vollständigen Schlüssel besitzt.
Bereit, Ihren Bestand krypto-agil zu machen?
Beginnen Sie mit dem Crypto Agility Plane SDK oder entdecken Sie die gesamte DuoKey-Produktsuite.