نظرة عامة على ماسح PQC من DuoKey
ماسح PQC من DuoKey
أداة شاملة لتقييم الجاهزية لتشفير ما بعد الكم مبنية بلغة Rust
مقدمة
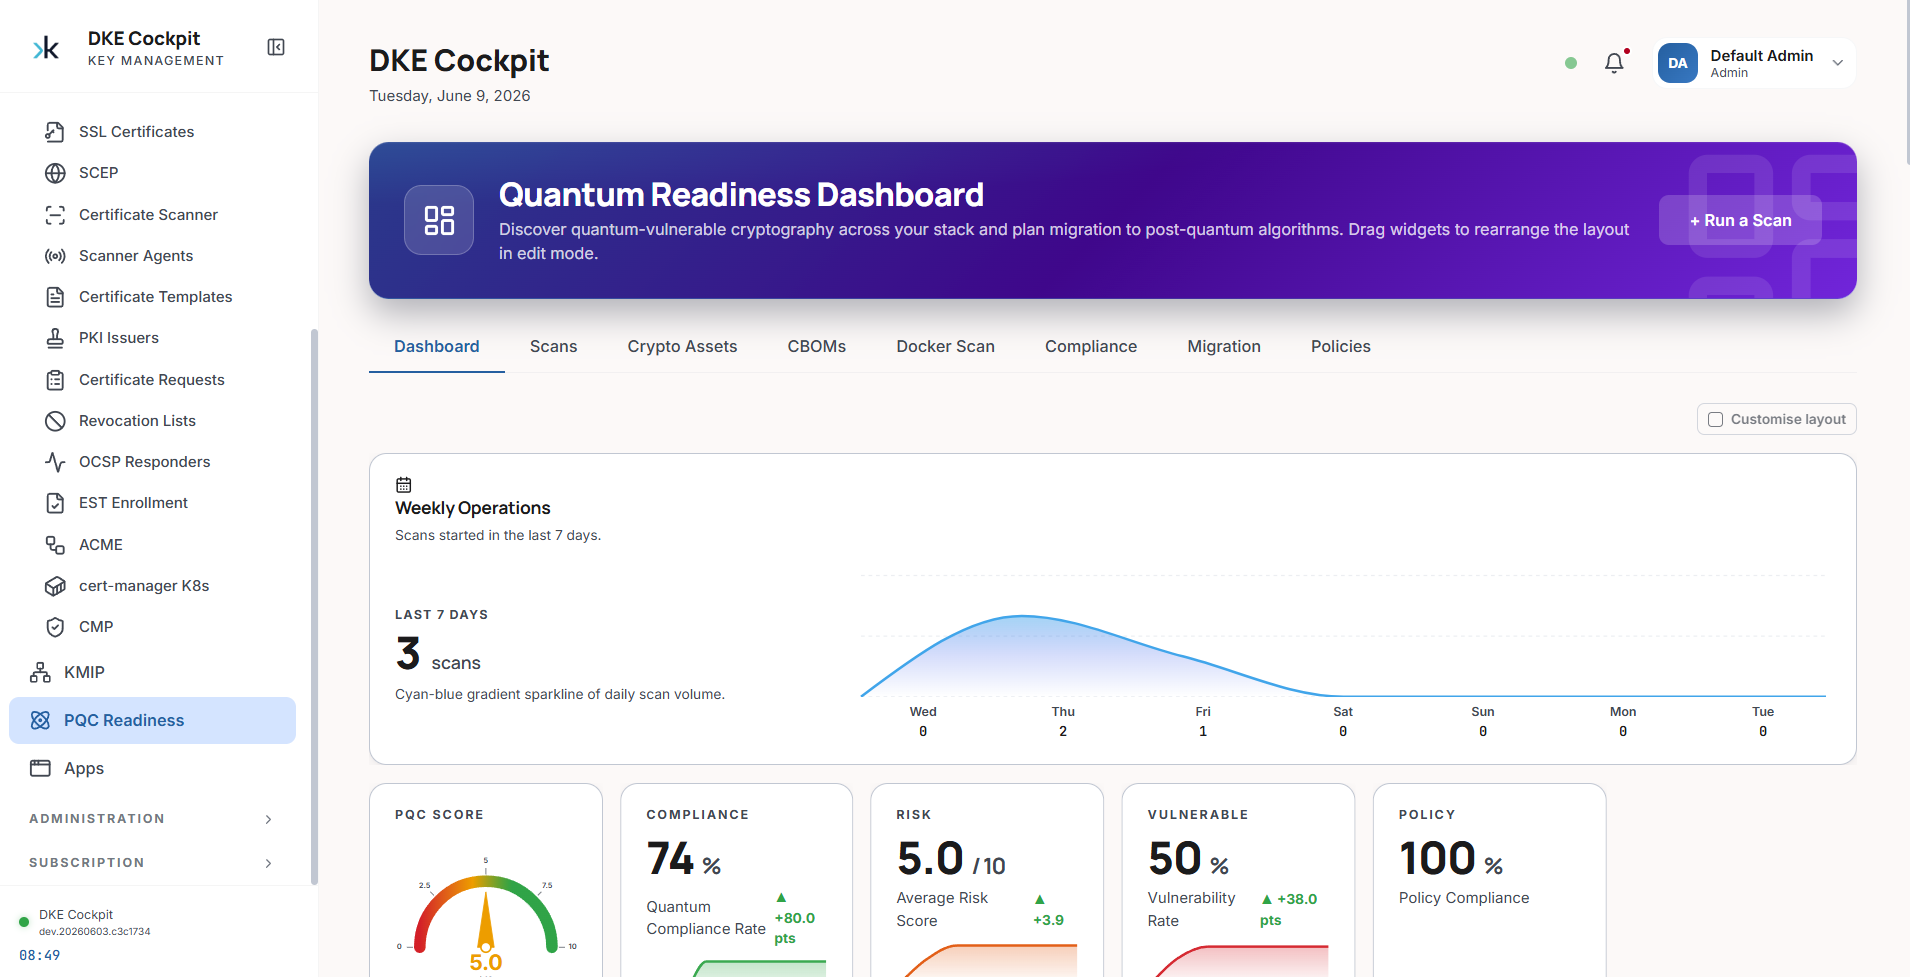
ماسح PQC من DuoKey هو أداة عالية الأداء لتقييم الجاهزية لتشفير ما بعد الكم (PQC) مبنية بلغة Rust. يوفّر اكتشافًا وتحليلًا شاملين للتشفير عبر بنيتك التحتية بالكامل - من شهادات نظام الملفات ونقاط نهاية TLS إلى مستودعات الشفرة المصدرية وخدمات KMS السحابية.
يقيّم الماسح الثغرة الكمومية باستخدام مقياس تسجيل مخاطر من 0 إلى 10 مع مستويات أولوية (P0-P4)، وينشئ تقارير CycloneDX 1.7 CBOM، ويتحقق من الامتثال مقابل أكثر من 8 أطر (NIST و ISO 27001 و PCI DSS و HIPAA و GDPR و FedRAMP و SOC 2)، ويتكامل مباشرة مع ServiceNow لتتبع الأصول وإدارة الحوادث.
يشير تشفير ما بعد الكم (PQC) إلى خوارزميات التشفير التي يُعتقد أنها آمنة ضد الهجمات من كل من الحواسيب الكلاسيكية والكمومية. في أغسطس 2024، قامت NIST بتوحيد المجموعة الأولى من خوارزميات PQC:
- ML-KEM (FIPS 203) - آلية تغليف مفاتيح قائمة على شبكة الوحدات (Module-Lattice)، المعروفة سابقًا باسم CRYSTALS-Kyber
- ML-DSA (FIPS 204) - خوارزمية توقيع رقمي قائمة على شبكة الوحدات، المعروفة سابقًا باسم CRYSTALS-Dilithium
- SLH-DSA (FIPS 205) - خوارزمية توقيع رقمي عديمة الحالة قائمة على التجزئة، المعروفة سابقًا باسم SPHINCS+
أوامر سطر الأوامر
يعرض الماسح 10 أوامر عبر البرنامج التنفيذي dke-scanner-agent:
| الأمر | الغرض | تنسيقات الإخراج |
|---|---|---|
| filesystem | فحص الأدلة المحلية بحثًا عن الشهادات ومخازن المفاتيح والمفاتيح | JSON, YAML, HTML, Terminal |
| domain | تحليل نقاط نهاية TLS/SSL البعيدة وسلاسل الشهادات | JSON, YAML, HTML, Terminal |
| agent | جرد تشفير على مستوى النظام (نظام الملفات + النطاق + العمليات) | JSON, YAML, HTML, Terminal |
| sourcecode | تحليل ثابت للشفرة المصدرية بحثًا عن أنماط استخدام التشفير | JSON |
| ci | وضع CI/CD مع إخراج SARIF وعتبات الفشل حسب الخطورة | JSON, SARIF |
| compliance | التحقق من نتائج الفحص مقابل أطر الامتثال | JSON, HTML, PDF |
| cbom | تصدير النتائج كقائمة مكوّنات تشفير CycloneDX 1.7 | JSON |
| servicenow | نشر نتائج الفحص إلى ServiceNow CMDB مع إنشاء تلقائي للحوادث | HTTP API |
| serve | إطلاق لوحة معلومات الويب وخادم REST API | HTTP (port 3000) |
| network | التقاط pcap مباشر وتحليل .pcap/.pcapng لاكتشاف مصافحة TLS + مجموعات PQ | JSON (feature-gated) |
يخضع الالتقاط الشبكي المباشر وتحليل التقاط الحزم (.pcap/.pcapng) لـ بوابة الميزات — فهما يتطلبان ميزة البناء pcap. جميع الأوامر الأخرى منفّذة بالكامل.
قدرات الفحص
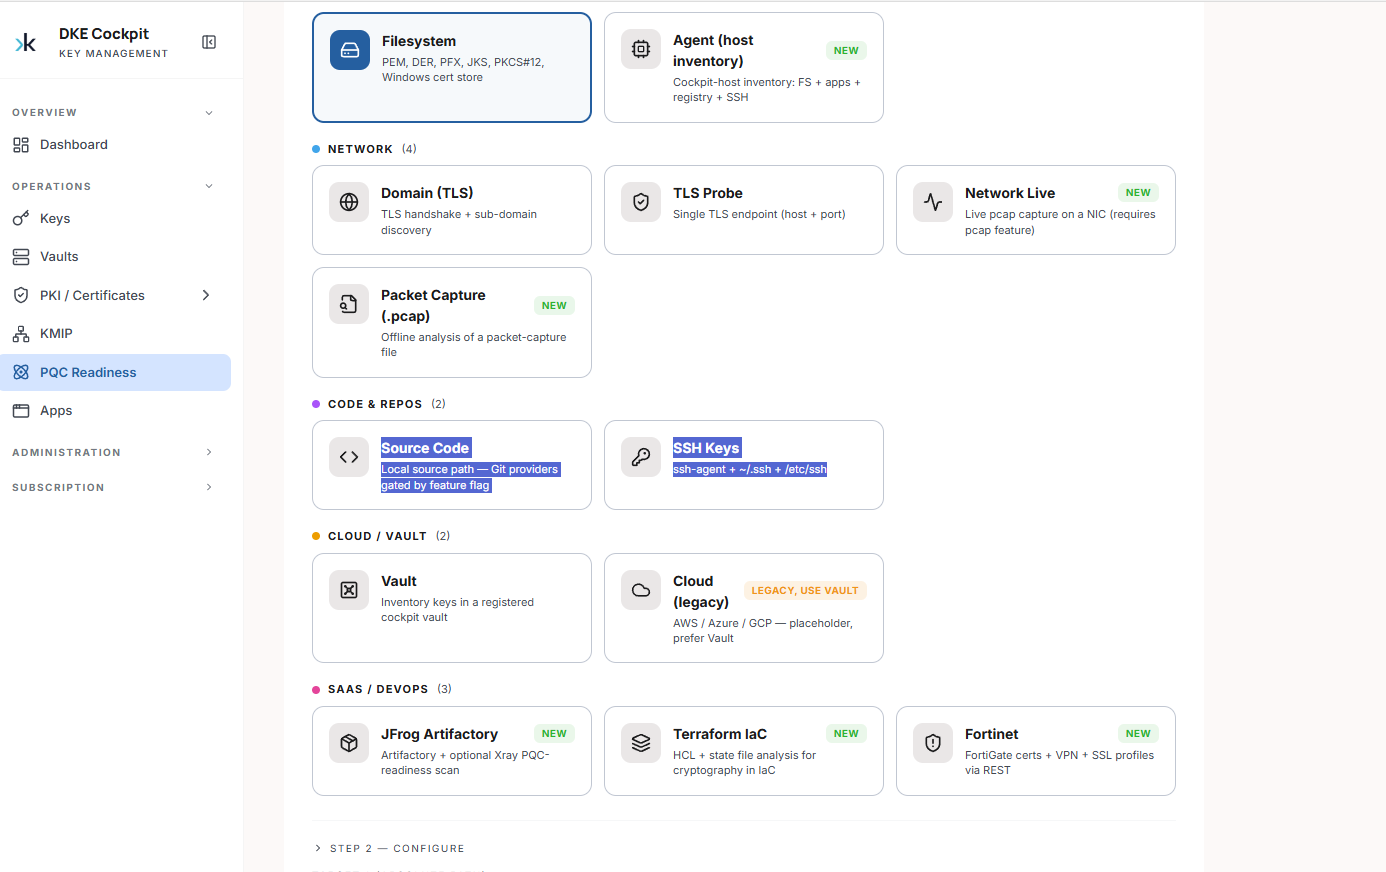
من تشغيل فحص ← الخطوة 1 (المصدر) في Cockpit، تختار ما تريد فحصه. تُجمّع المصادر في: نظام الملفات، الوكيل (جرد المضيف)، الشبكة (النطاق/TLS، مسبار TLS، الشبكة المباشرة، التقاط الحزم)، الشفرة والمستودعات (الشفرة المصدرية، مفاتيح SSH)، السحابة / الخزنة، و SaaS / DevOps (JFrog Artifactory و Terraform IaC و Fortinet).
ماسح نظام الملفات
- شهادات PEM و DER و PKCS#12/PFX و JKS/JCEKS
- اكتشاف خوارزمية المفتاح الخاص وحجمه
- مخزن شهادات Windows (LocalMachine و CurrentUser)
- عمق وامتدادات واستثناءات قابلة للتهيئة
ماسح النطاق
- مصافحة TLS باستخدام Rustls (TLS 1.2/1.3)
- استخراج سلسلة الشهادات الكاملة
- اكتشاف مجموعة التشفير وتبادل المفاتيح
- اكتشاف النطاقات الفرعية عبر WhoisXML API
- اكتشاف اختياري لتبادل مفاتيح PQ (التقاط الحزم)
ماسح الشفرة المصدرية
- أكثر من 150 قاعدة اكتشاف عبر 8 لغات
- Java و Python و Go و Rust و C# و TypeScript و JavaScript و C/C++
- تكامل GitHub و GitLab و Azure DevOps
- إخراج SARIF لخطوط أنابيب CI/CD
الماسح السحابي
- جرد مفاتيح AWS KMS وتحليل الخوارزميات
- تعداد Azure Key Vault
- استرجاع بيانات GCP Cloud KMS الوصفية
- قائم على REST API (بدون تبعيات SDK)
تسجيل المخاطر
يستخدم الماسح مقياس مخاطر كمومية من 0 إلى 10 مع مستويات الأولوية:
| الأولوية | الدرجة | الخطورة | الإطار الزمني للإجراء | أمثلة |
|---|---|---|---|---|
| P0 | 9.0-10.0 | حرجة | فوري | RSA <2048, DSA, 3DES, RC4 |
| P1 | 7.0-8.9 | عالية | خلال 3 أشهر | RSA-2048, ECDSA P-256, EdDSA |
| P2 | 5.0-6.9 | متوسطة | خلال 6 أشهر | RSA-3072 |
| P3 | 3.0-4.9 | منخفضة | خلال 12 شهرًا | RSA-4096 |
| P4 | 0-2.9 | معلوماتية | مراقبة | ML-KEM, ML-DSA, SLH-DSA (خوارزميات PQC) |
تنسيقات الإخراج
| التنسيق | العلم | حالة الاستخدام |
|---|---|---|
| JSON | --format json | تكامل API، الأتمتة، المعالجة البرمجية |
| YAML | --format yaml | تهيئة وتوثيق قابل للقراءة |
| HTML | --format html | تقارير مرئية تفاعلية مع CSS مضمّن |
| Terminal | --format terminal | إخراج ملوّن بـ ANSI مع رسم صناديق Unicode |
| SARIF | --format sarif | علامات تبويب أمان GitHub/GitLab (وضع CI فقط) |
| CBOM | dke-scanner-agent cbom | قائمة مكوّنات تشفير CycloneDX 1.7 |
محرك الامتثال
تحقق مدمج من الامتثال مقابل أكثر من 8 أطر تنظيمية:
معايير NIST
- SP 800-52 (إرشادات TLS)
- SP 800-131A (معايير التشفير)
- CNSA 2.0 (إرشادات PQC من NSA)
المعايير الدولية
- ISO 27001 / 27002
- ETSI Quantum-Safe
- BSI TR-02102 (الترحيل الألماني إلى PQC)
الامتثال الصناعي
- PCI DSS v4.0
- HIPAA (الرعاية الصحية الأمريكية)
- GDPR (حماية بيانات الاتحاد الأوروبي)
أطر التدقيق
- SOC 2 Type II
- FedRAMP
- سياسات مخصصة قائمة على PDF
تكامل ServiceNow
تكامل مباشر مع ServiceNow لتتبع الأصول المركزي وإدارة الحوادث المؤتمتة.
ميزات ServiceNow
نشر الأصول
دفع النتائج إلى جداول CMDB المخصصة
الحوادث التلقائية
إنشاء حوادث تلقائيًا للنتائج P0/الحرجة
المصادقة
المصادقة الأساسية أو رموز OAuth Bearer
البنية
ماسح PQC مبني على بنية Rust معيارية مع وقت تشغيل Tokio غير المتزامن، و Rustls لـ TLS، و Axum للوحة معلومات الويب.
محرك اكتشاف التشفير
المسح متعدد البروتوكولات والفحص المتعمق
اكتشاف البروتوكول ومجموعة التشفير
قائمة مكونات التشفير
اكتشاف دوال التشفير الضعيفة
تحليل خوارزمية X.509 وحجم المفتاح
نظام الملفات ومخزن شهادات Windows
محلل جاهزية PQC
درجة الجاهزية الكمومية (0–100) وترتيب الأولويات لكل أصل
لوحة معلومات جاهزية PQC
رؤى قابلة للتنفيذ وخارطة طريق الترحيل
الاكتشاف الآلي
جرد التشفير على مستوى الشبكة
المراقبة المستمرة
تتبع الثغرات في الوقت الفعلي
تقارير الامتثال
معايير NIST وBSI PQC
تتبع الترحيل
مراقبة التقدم والتحقق
خط أنابيب الماسح
لوحة معلومات الويب
أطلق لوحة المعلومات التفاعلية باستخدام dke-scanner-agent serve على المنفذ 3000.
قدرات لوحة المعلومات
التصور في الوقت الفعلي
نتائج الفحص مع تسجيل المخاطر ومخططات التوزيع
المصادقة
OIDC (Keycloak و Azure AD)، مفتاح API (HMAC)، أو الوضع المفتوح
REST API
REST API كامل مع تحديد المعدل وتهيئة CORS
حالات الاستخدام
الخدمات المالية
امتثال PCI DSS 4.0 مع تقييم المخاطر الكمومية لأنظمة الدفع
الرعاية الصحية
امتثال HIPAA مع الحماية من هجمات 'احصد الآن، فك التشفير لاحقًا' للبيانات الصحية المحمية
تقنية معلومات المؤسسات
جرد تشفير كامل عبر الأنظمة القديمة و KMS السحابية والشفرة المصدرية
البنية التحتية السحابية
جاهزية كمومية لـ AWS KMS و Azure Key Vault و GCP Cloud KMS
الحكومة والدفاع
امتثال CNSA 2.0 و FedRAMP للأنظمة المصنّفة
DevSecOps
تكامل CI/CD مع إخراج SARIF وعتبات الفشل حسب الخطورة
متطلبات النظام
| المكوّن | الحد الأدنى | الموصى به |
|---|---|---|
| نظام التشغيل | Windows 10، Linux (Ubuntu 20.04+)، macOS 11+ | Windows 11، Ubuntu 22.04+ |
| الذاكرة | 4GB RAM | 8GB RAM |
| التخزين | 5GB متاحة | 10GB SSD |
| الشبكة | HTTPS صادر إلى أهداف الفحص | شبكة فحص مخصصة |
| البناء (من المصدر) | Rust 1.70+ | أحدث إصدار مستقر من Rust |
تشير التقديرات الحالية إلى أن الحواسيب الكمومية واسعة النطاق القادرة على كسر RSA-2048 و ECC P-256 قد تظهر في ثلاثينيات القرن الحالي. ومع ذلك، فإن هجمات "احصد الآن، فك التشفير لاحقًا" تُعد بالفعل مصدر قلق للبيانات الحساسة طويلة الأمد. ابدأ تقييم PQC اليوم!