البدء
البدء
الإعداد الأولي وتكوين وكيل DuoKey AWS XKS Proxy
نظرة عامة
يتضمّن تطبيق وكيل DuoKey AWS XKS Proxy عدة خطوات رئيسية:
خطوات التطبيق
شجرة قرارات النشر
1. نموذج الاتصال
| الخيار | الوصف | الأنسب لـ |
|---|---|---|
| الإنترنت العام | إعداد أبسط، وعبء تشغيلي أقل | التطوير/الاختبار، وأمان إنترنت قوي |
| الشبكة الخاصة/AWS VPC | أكثر أمانًا، تبقى حركة البيانات على شبكة AWS | الإنتاج، وأعباء العمل الخاضعة للتنظيم |
2. اختيار الواجهة الخلفية للمفاتيح
| الواجهة الخلفية | الأنسب لـ |
|---|---|
| HashiCorp Vault | المؤسسات التي تستخدم Vault بالفعل لإدارة الأسرار |
| CyberArk | الشركات التي لديها عمليات نشر CyberArk PAM قائمة |
| AWS KMS (عبر الحسابات) | بيئات AWS متعددة الحسابات |
| DuoKey MPC | متطلبات التشفير التوزيعي بالعتبة |
| واجهات خلفية متعددة | التوجيه القائم على السياسات إلى واجهات خلفية مختلفة |
3. متطلبات الامتثال
| المتطلب | التوصية |
|---|---|
| HIPAA وPCI DSS وFedRAMP | استخدام اتصال نقطة نهاية VPC |
| سيادة البيانات | مراعاة الموقع الجغرافي لمدير المفاتيح |
| متطلبات التدقيق | تمكين التسجيل الشامل على جميع المكوّنات |
قائمة تحقق المتطلبات المسبقة
المتطلبات المسبقة
- حساب AWS مع وصول إداري
- تمكين AWS KMS في المنطقة (المناطق) المستهدفة
- أذونات IAM لمخازن المفاتيح المخصصة ومفاتيح KMS
- شهادات TLS لمصادقة الوكيل
- حساب DuoKey Cockpit وترخيص XKS Proxy
- مدير مفاتيح خارجي (Vault أو CyberArk أو DuoKey MPC)
- خطة اتصال شبكي من AWS KMS إلى الوكيل
- يُوصى بأن يكون زمن الذهاب والإياب (RTT) أقل من 35 مللي ثانية
البدء السريع: معالج DuoKey Cockpit
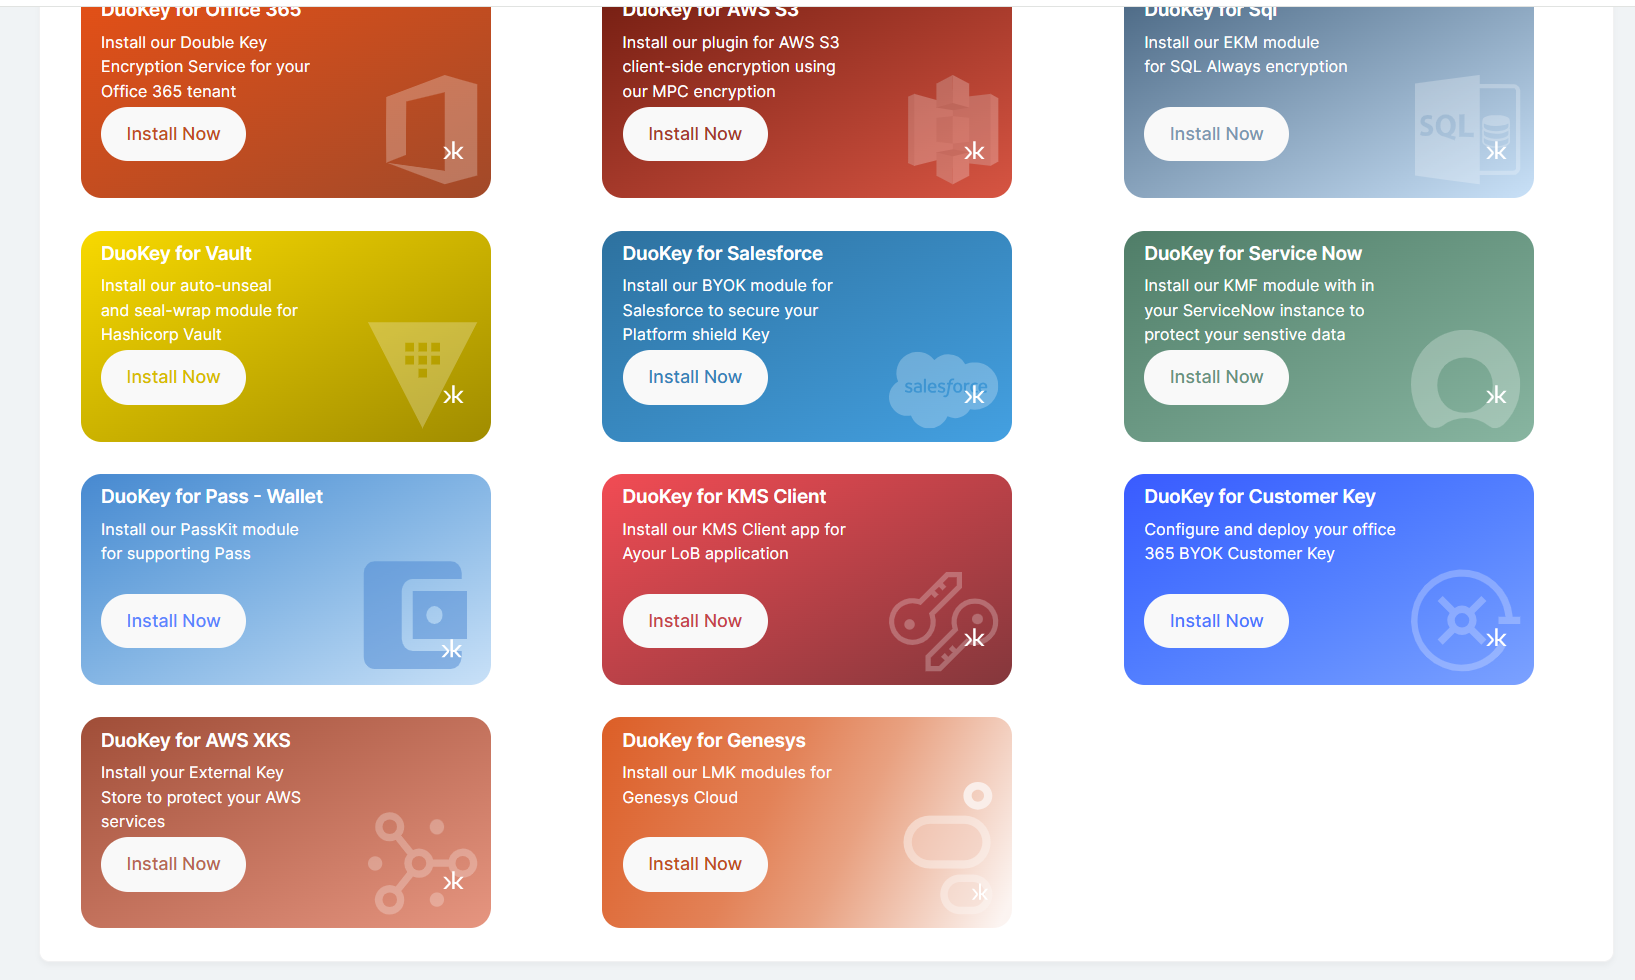
أسهل طريقة لإعداد AWS XKS هي من خلال واجهة معالج DuoKey Cockpit.
الوصول إلى معالج إعداد XKS
انتقل إلى DuoKey Cockpit وحدّد معالج إعداد تطبيق AWS XKS.
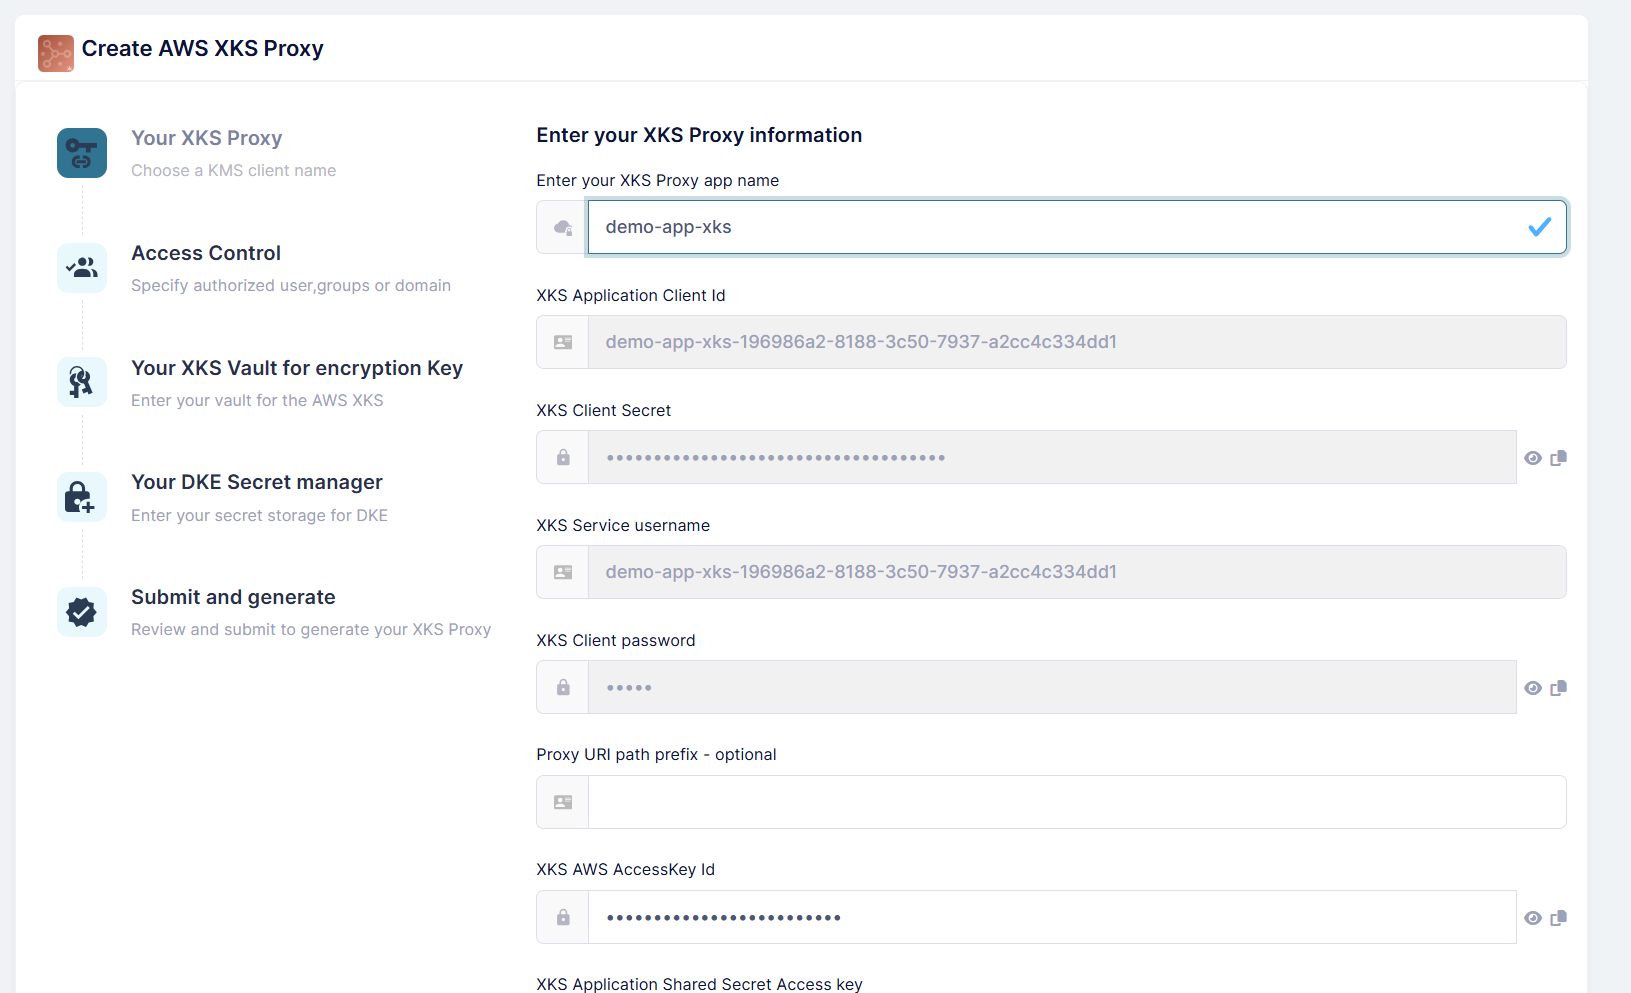
قدّم ما يلي:
- اسم التطبيق لعملية نشر XKS الخاصة بك
- معلمات التكوين الأساسية
- تفاصيل نقطة نهاية الاتصال
تكوين التحكم في الوصول
قم بإعداد إعدادات التحكم في الوصول والمصادقة لوكيل XKS الخاص بك.
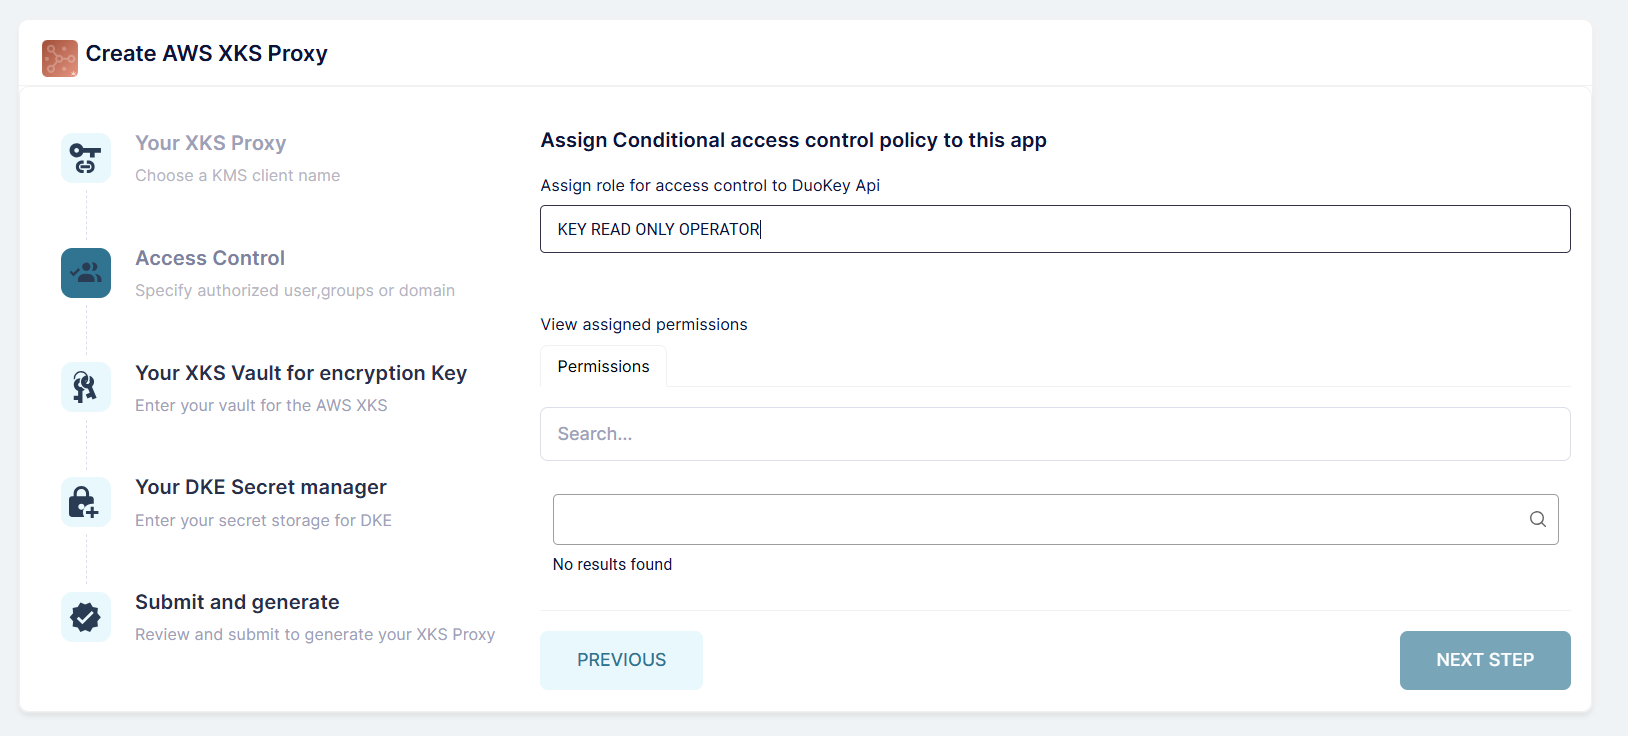
قم بتكوين ما يلي:
- بيانات اعتماد مصادقة SigV4
- معرّف مفتاح الوصول ومفتاح الوصول السري
- سياسات الأذونات
اختيار الواجهة الخلفية للخزنة
اختر الواجهة الخلفية لتخزين المفاتيح الخارجية. يدعم DuoKey مزوّدي خزائن متعددين.
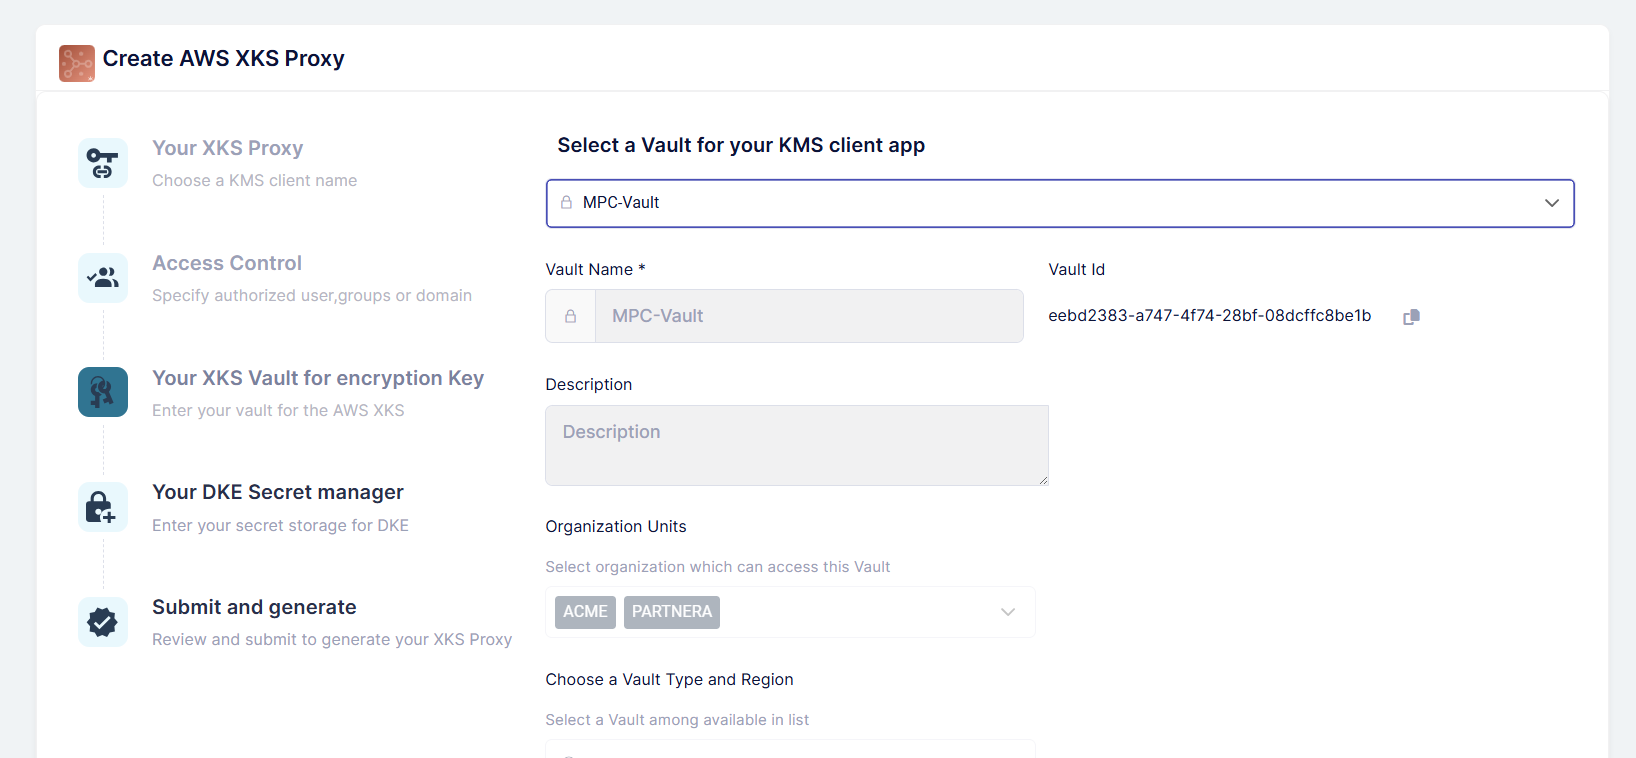
الخيارات المتاحة:
- HashiCorp Vault
- CyberArk
- AWS KMS (عبر الحسابات)
- DuoKey MPC
تكوين مخزن مدير الأسرار
قم بإعداد الاتصال بمدير الأسرار أو مخزن المفاتيح الذي اخترته.
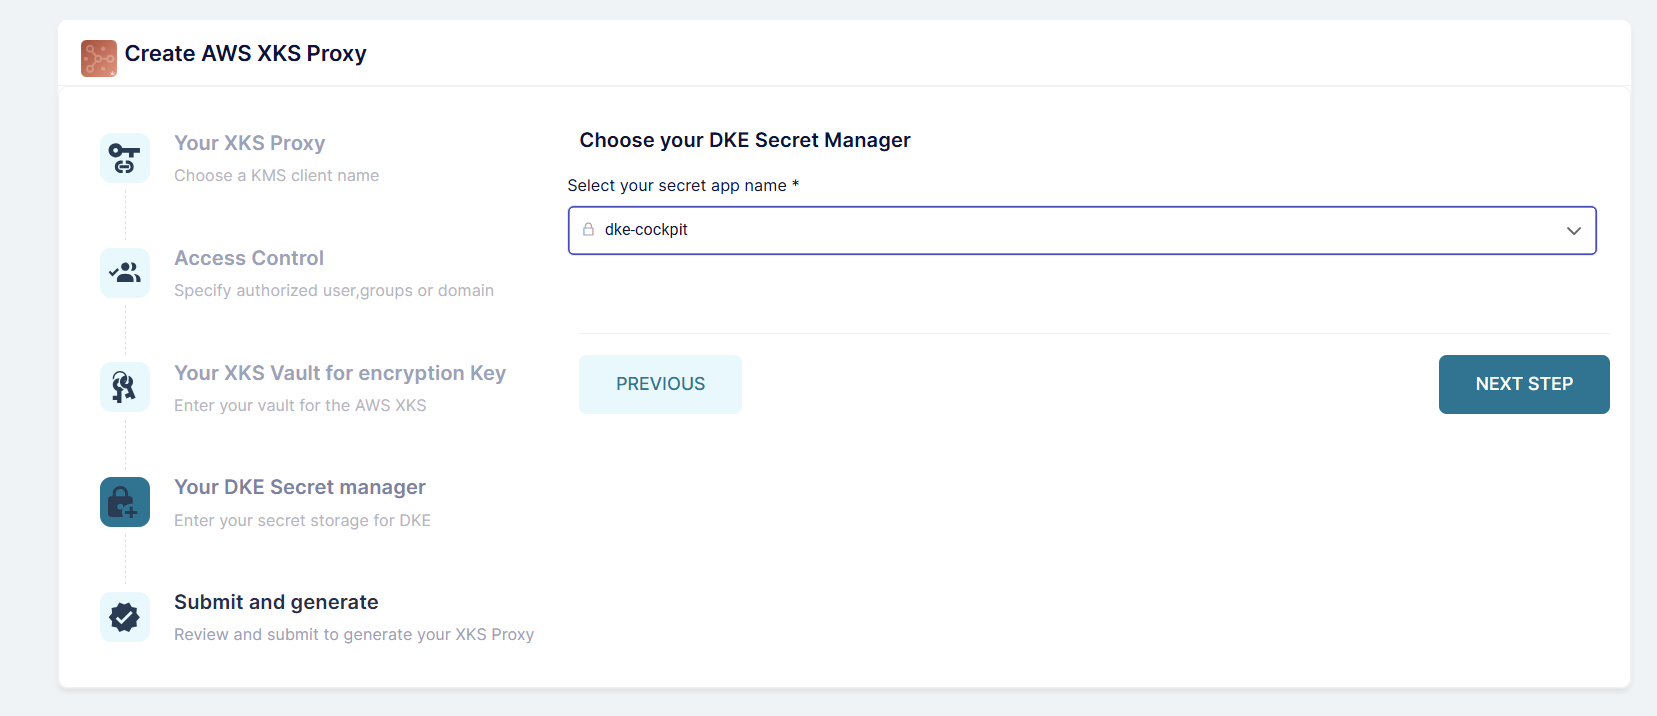
قدّم ما يلي:
- عنوان URL لنقطة نهاية الخزنة
- بيانات اعتماد المصادقة
- مسار transit أو موقع تخزين المفتاح
- مساحة الاسم (إن وُجدت)
المراجعة والإرسال
راجع جميع إعدادات التكوين قبل إنشاء عملية نشر XKS الخاصة بك.
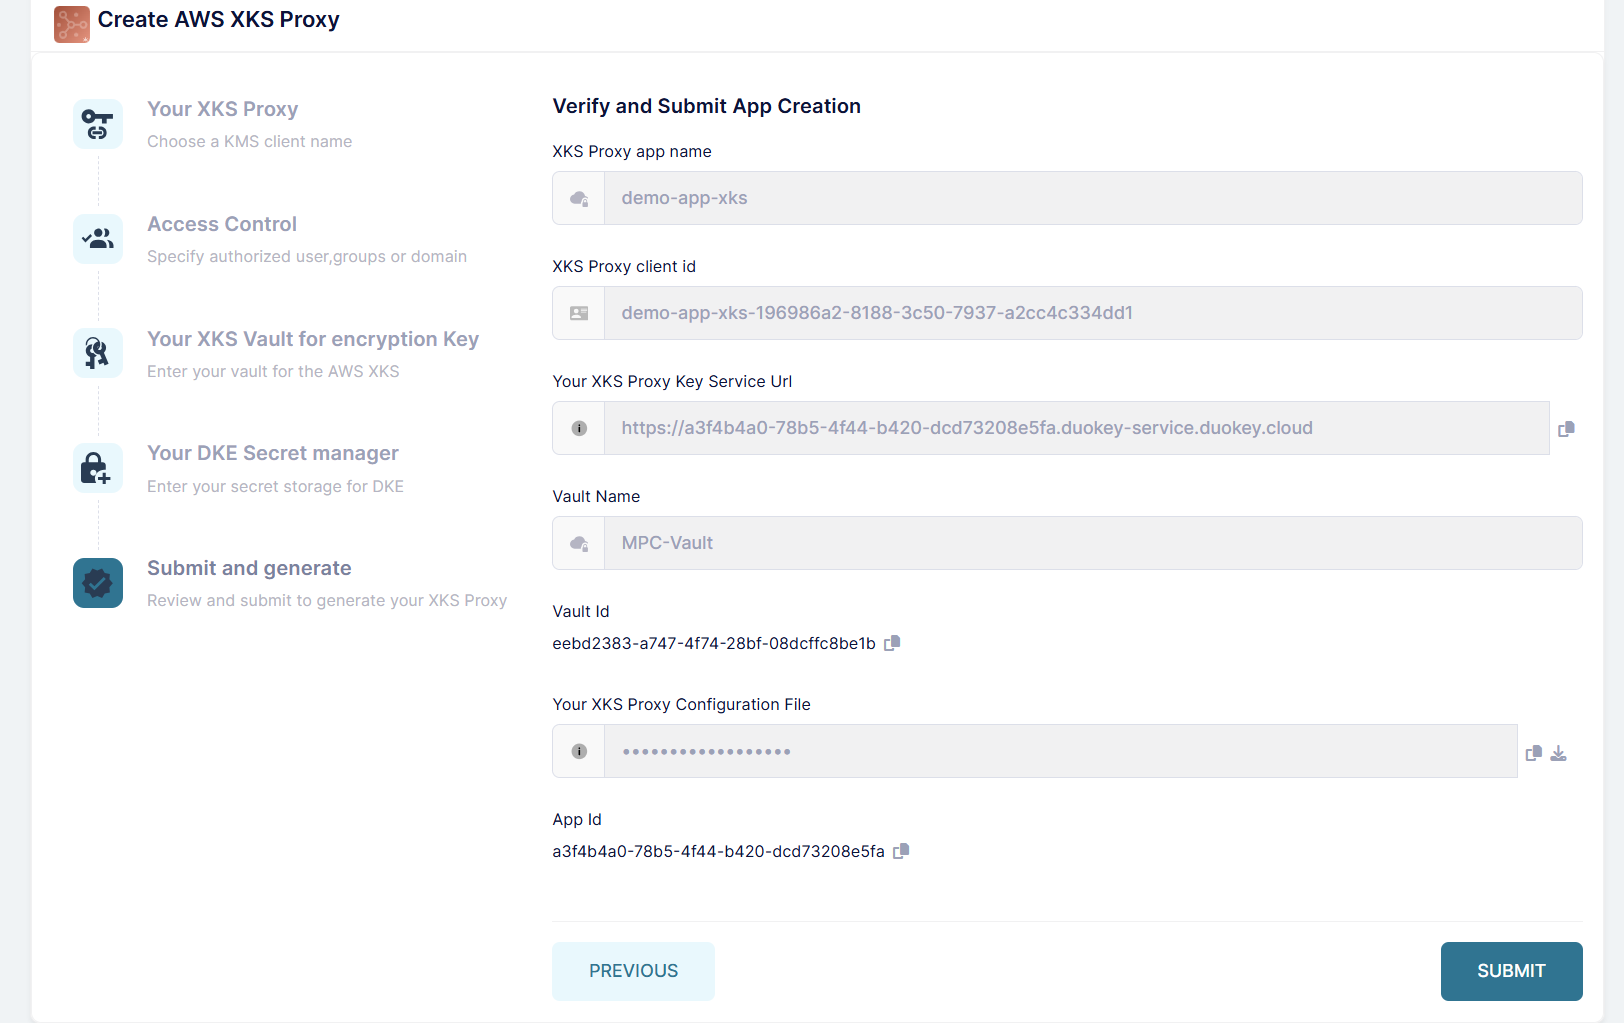
تحقّق من جميع معلمات الاتصال وإعدادات المصادقة وتكوين الواجهة الخلفية وإعدادات الشبكة.
نشر التطبيق
بمجرد الإرسال، سيقوم المعالج بنشر تطبيق وكيل XKS الخاص بك.
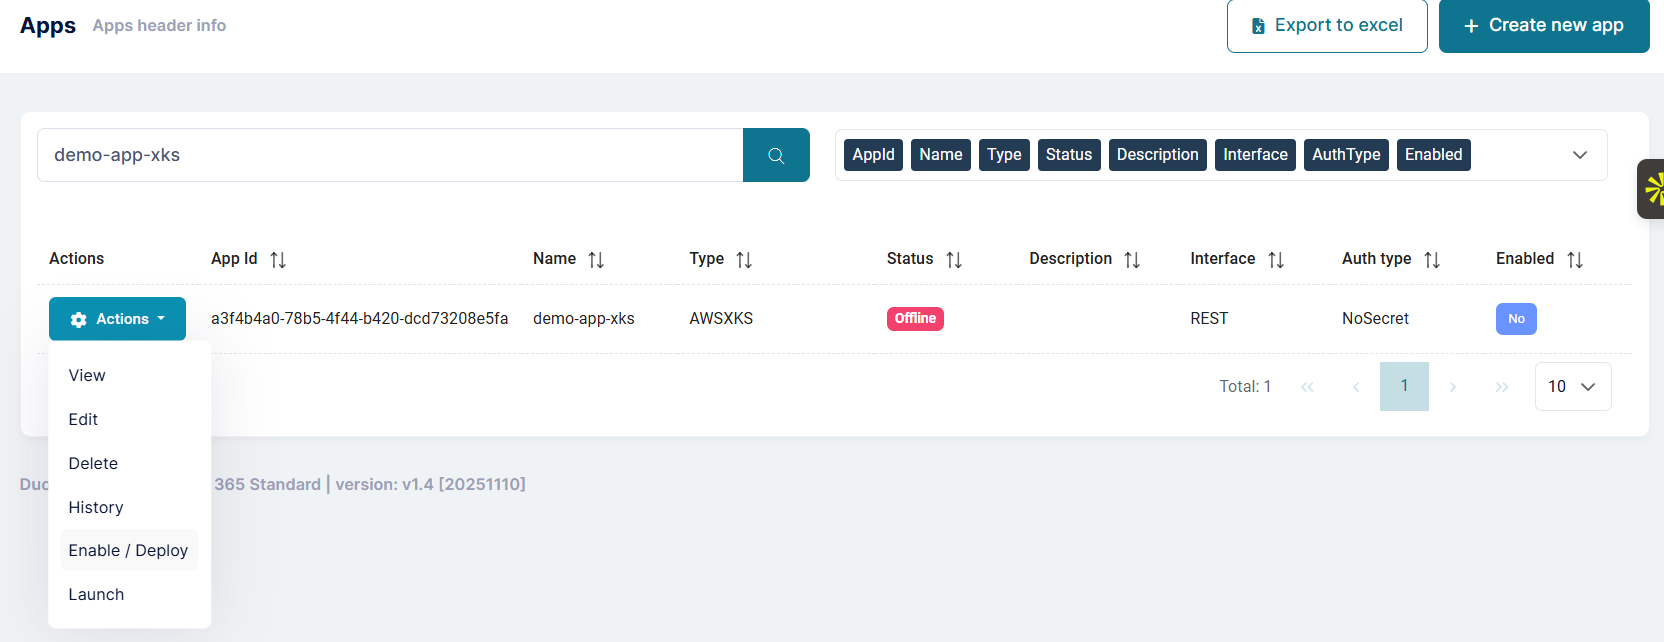
سيقوم النظام بإنشاء مثيلات الحاويات، وتكوين الشبكة، وإعداد فحوصات السلامة، وتهيئة الاتصالات بالواجهات الخلفية.
التحقق من حالة الحاوية
انتظر حتى يتم نشر الحاوية بالكامل وتشغيلها.
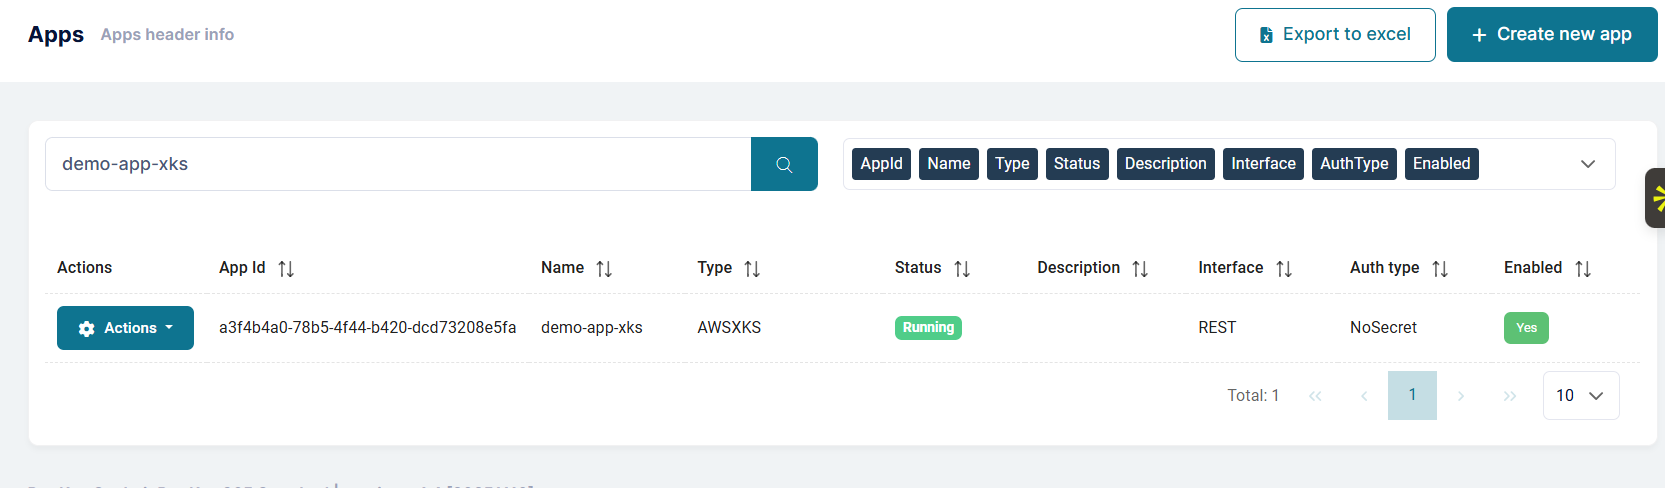
التحقق من لوحة معلومات التطبيق
ادخل إلى لوحة معلومات تطبيق XKS لمراقبة الحالة والسلامة.
تنزيل التكوين
قم بتنزيل ملف تكوين XKS بصيغة JSON للتكامل مع AWS.
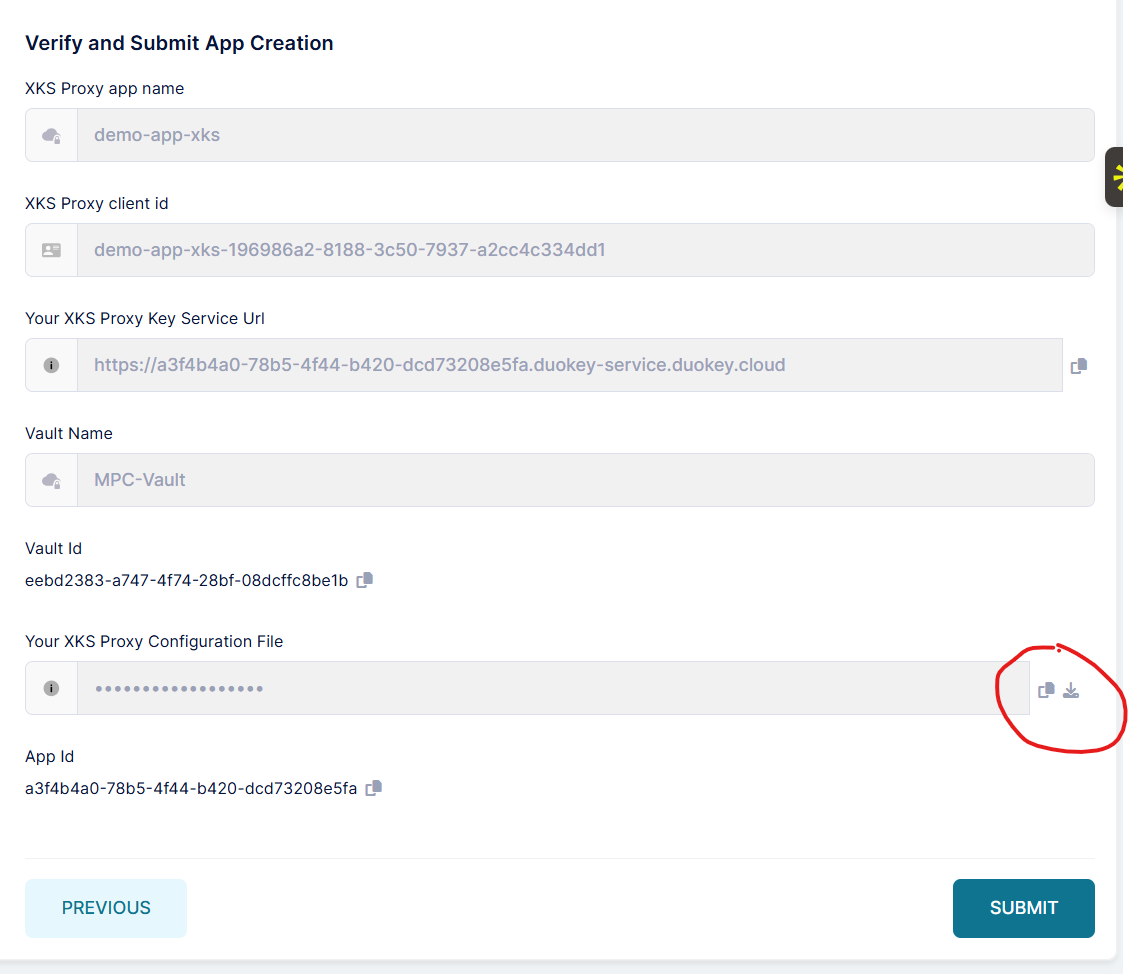
يحتوي هذا الملف على معرّف URI لنقطة نهاية وكيل XKS وبيانات اعتماد المصادقة ومعلمات التكوين الخاصة بـ AWS.
تكوين AWS KMS
قم بتحميل التكوين إلى AWS أو أنشئ مخزن المفاتيح الخارجي يدويًا.
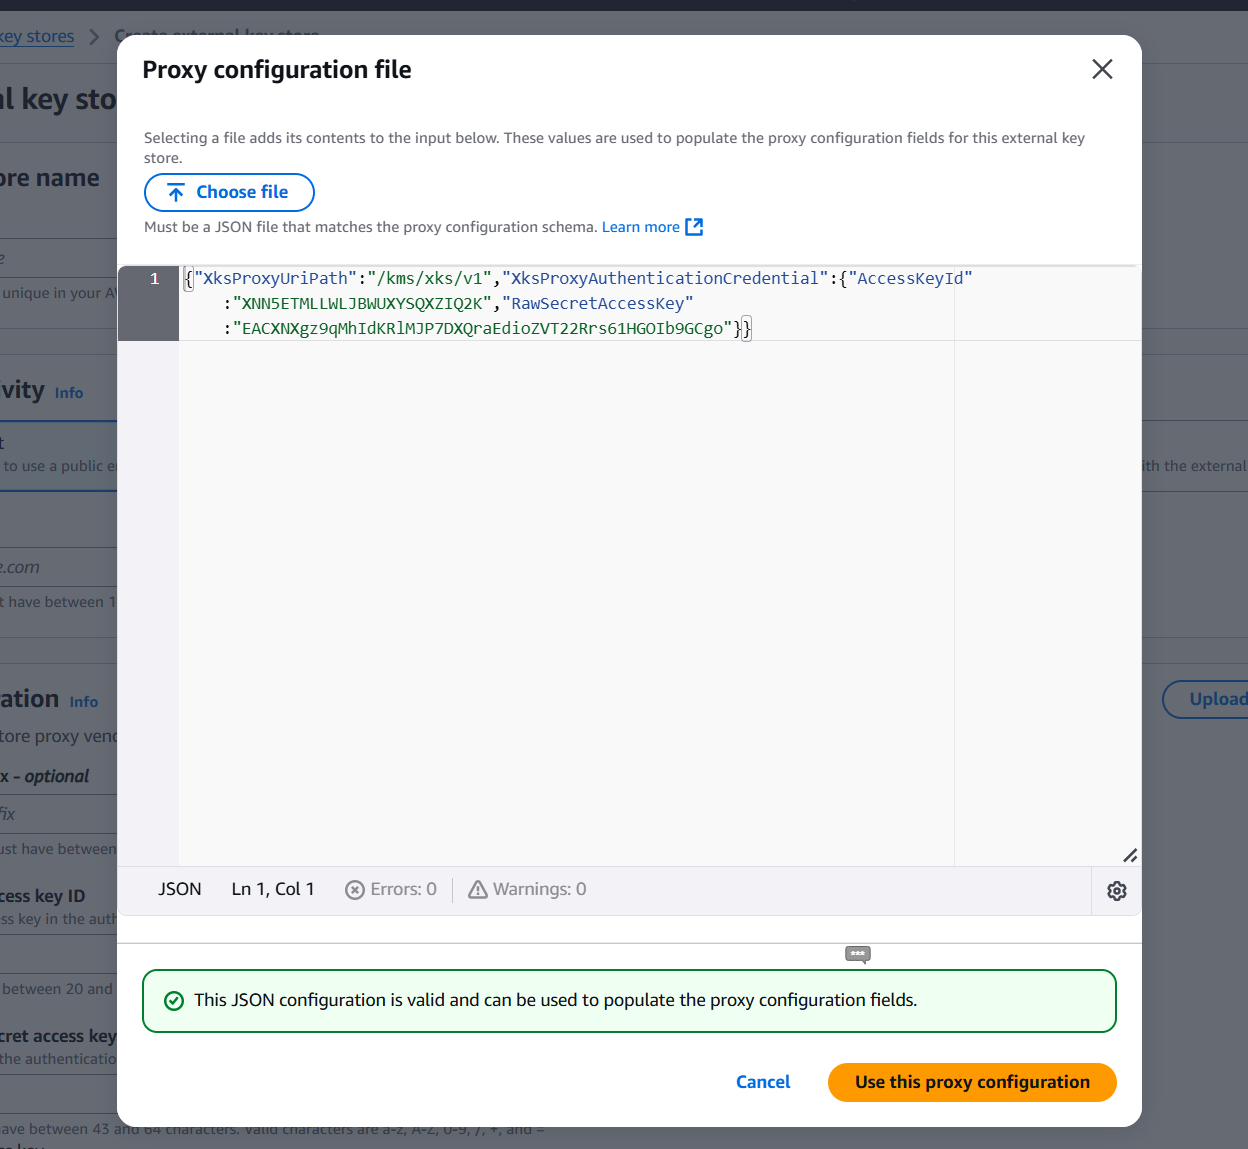
التثبيت اليدوي (بديل)
أنماط البنية المعمارية
النمط 1: واجهة خلفية واحدة (HashiCorp Vault)
AWS KMS → Internet → DuoKey XKS Proxy → HashiCorp Vault
| السمة | القيمة |
|---|---|
| الأنسب لـ | المؤسسات المعتمدة على HashiCorp Vault |
| التعقيد | منخفض |
النمط 2: واجهات خلفية متعددة مع توجيه ذكي
DuoKey XKS Proxy → DuoKey Cockpit (Policy Router) → HashiCorp Vault / CyberArk / DuoKey MPC
| السمة | القيمة |
|---|---|
| الأنسب لـ | المؤسسات التي تتطلب المرونة والتوجيه القائم على السياسات |
| التعقيد | متوسط |
النمط 3: توفّر عالٍ مع موازنة التحميل
AWS KMS → Load Balancer (NLB/ALB) → XKS Proxy 1/2/3 → External Key Manager
| السمة | القيمة |
|---|---|
| الأنسب لـ | بيئات الإنتاج التي تتطلب توفّرًا عاليًا |
| التعقيد | مرتفع |