DuoKey PQC Scanner – Überblick
DuoKey PQC Scanner
Umfassendes Tool zur Bewertung der Post-Quanten-Kryptografie-Bereitschaft, entwickelt in Rust
Einführung
Der DuoKey PQC Scanner ist ein leistungsstarkes Tool zur Bewertung der Post-Quanten-Kryptografie-Bereitschaft (PQC), entwickelt in Rust. Er bietet eine umfassende kryptografische Erkennung und Analyse über Ihre gesamte Infrastruktur hinweg – von Dateisystem-Zertifikaten und TLS-Endpunkten bis hin zu Quellcode-Repositorys und Cloud-KMS-Diensten.
Der Scanner bewertet die Quantenanfälligkeit anhand einer Risikoskala von 0 bis 10 mit Prioritätsstufen (P0–P4), erzeugt CycloneDX-1.7-CBOM-Berichte, prüft die Compliance gegen über 8 Frameworks (NIST, ISO 27001, PCI DSS, HIPAA, GDPR, FedRAMP, SOC 2) und lässt sich direkt in ServiceNow für Asset-Tracking und Incident-Management integrieren.
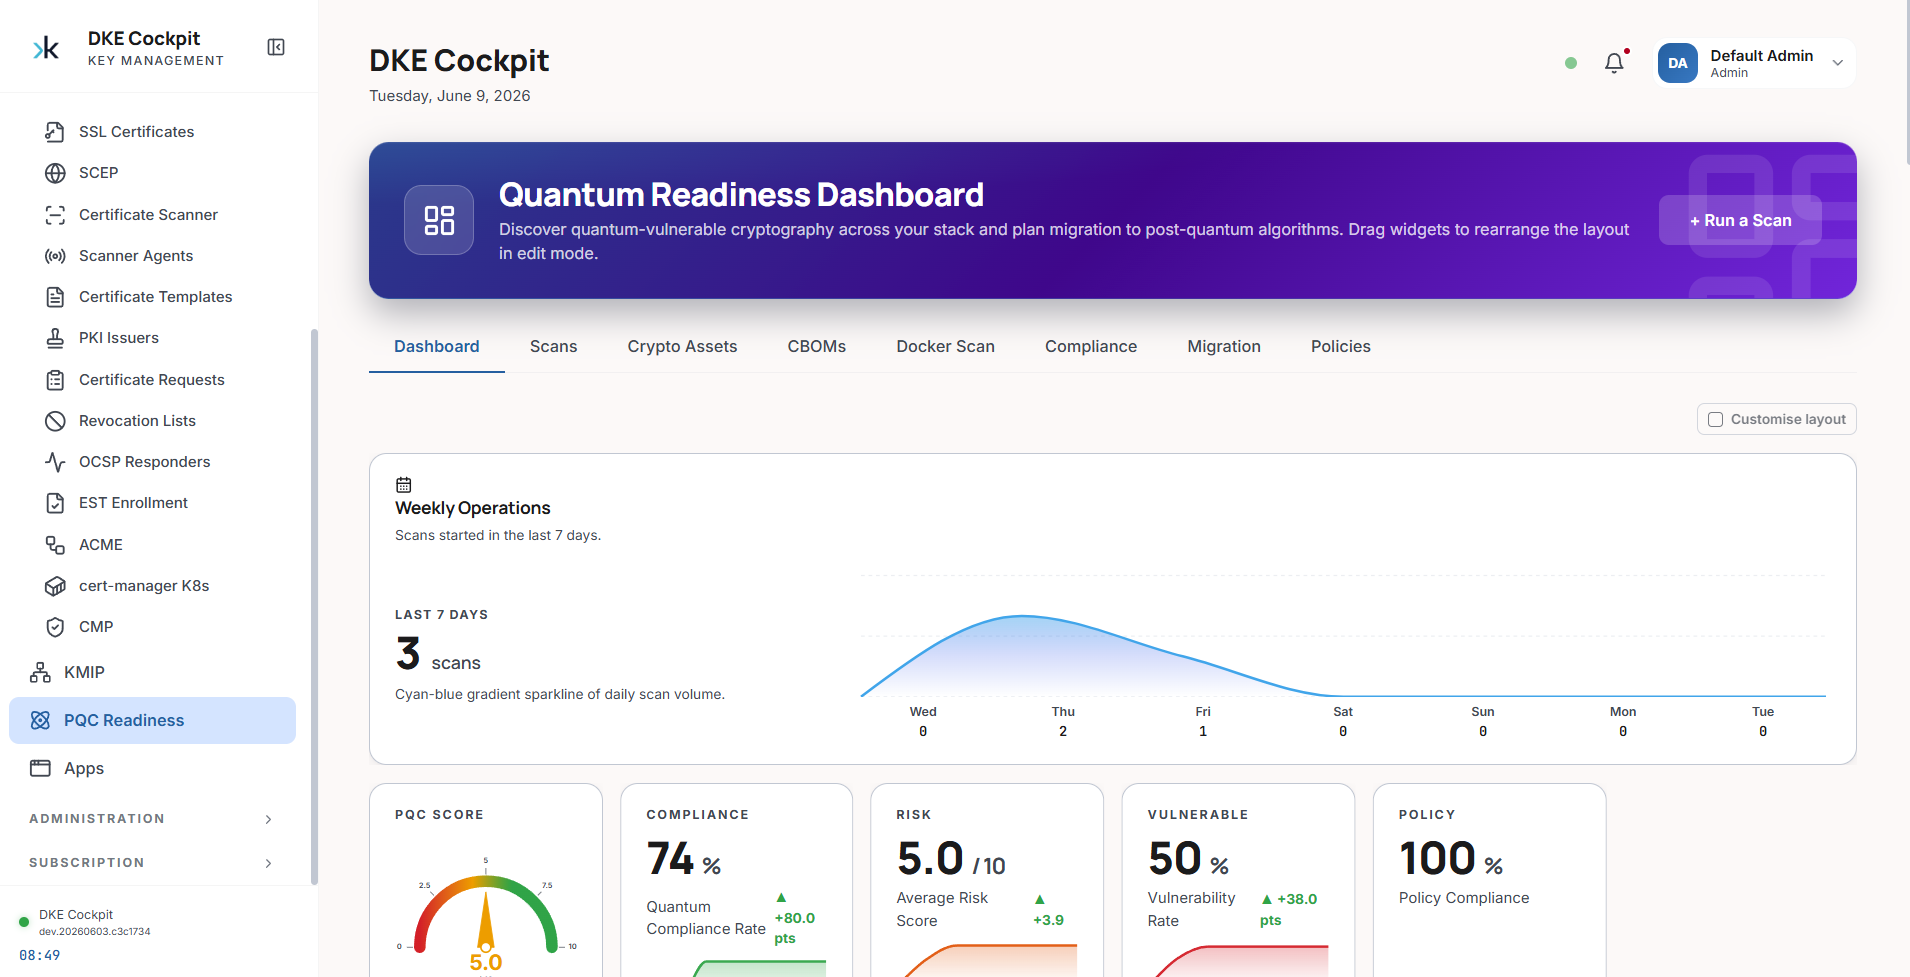
Post-Quanten-Kryptografie (PQC) bezeichnet kryptografische Algorithmen, von denen angenommen wird, dass sie sowohl gegen Angriffe klassischer als auch gegen Angriffe von Quantencomputern sicher sind. Im August 2024 standardisierte NIST den ersten Satz von PQC-Algorithmen:
- ML-KEM (FIPS 203) - Module-Lattice-Based Key-Encapsulation Mechanism, ehemals CRYSTALS-Kyber
- ML-DSA (FIPS 204) - Module-Lattice-Based Digital Signature Algorithm, ehemals CRYSTALS-Dilithium
- SLH-DSA (FIPS 205) - Stateless Hash-Based Digital Signature Algorithm, ehemals SPHINCS+
CLI-Befehle
Der Scanner stellt über das Binary dke-scanner-agent 10 Befehle bereit:
| Befehl | Zweck | Ausgabeformate |
|---|---|---|
| filesystem | Lokale Verzeichnisse nach Zertifikaten, Keystores und Schlüsseln durchsuchen | JSON, YAML, HTML, Terminal |
| domain | Entfernte TLS-/SSL-Endpunkte und Zertifikatsketten analysieren | JSON, YAML, HTML, Terminal |
| agent | Systemweites kryptografisches Inventar (Dateisystem + Domain + Prozesse) | JSON, YAML, HTML, Terminal |
| sourcecode | Statische Analyse von Quellcode auf kryptografische Nutzungsmuster | JSON |
| ci | CI/CD-Modus mit SARIF-Ausgabe und Fail-on-Severity-Schwellenwerten | JSON, SARIF |
| compliance | Scan-Ergebnisse gegen Compliance-Frameworks prüfen | JSON, HTML, PDF |
| cbom | Funde als CycloneDX-1.7-Cryptographic-Bill-of-Materials exportieren | JSON |
| servicenow | Scan-Ergebnisse mit automatischer Incident-Erstellung in die ServiceNow-CMDB publizieren | HTTP API |
| serve | Web-Dashboard und REST-API-Server starten | HTTP (Port 3000) |
| network | Live-pcap-Erfassung und .pcap-/.pcapng-Analyse zur Erkennung von TLS-Handshake + PQ-Gruppen | JSON (feature-gated) |
Die Live-Netzwerkerfassung und die Paketerfassungsanalyse (.pcap/.pcapng) sind feature-gated — sie erfordern das Build-Feature pcap. Alle anderen Befehle sind vollständig implementiert.
Scan-Fähigkeiten
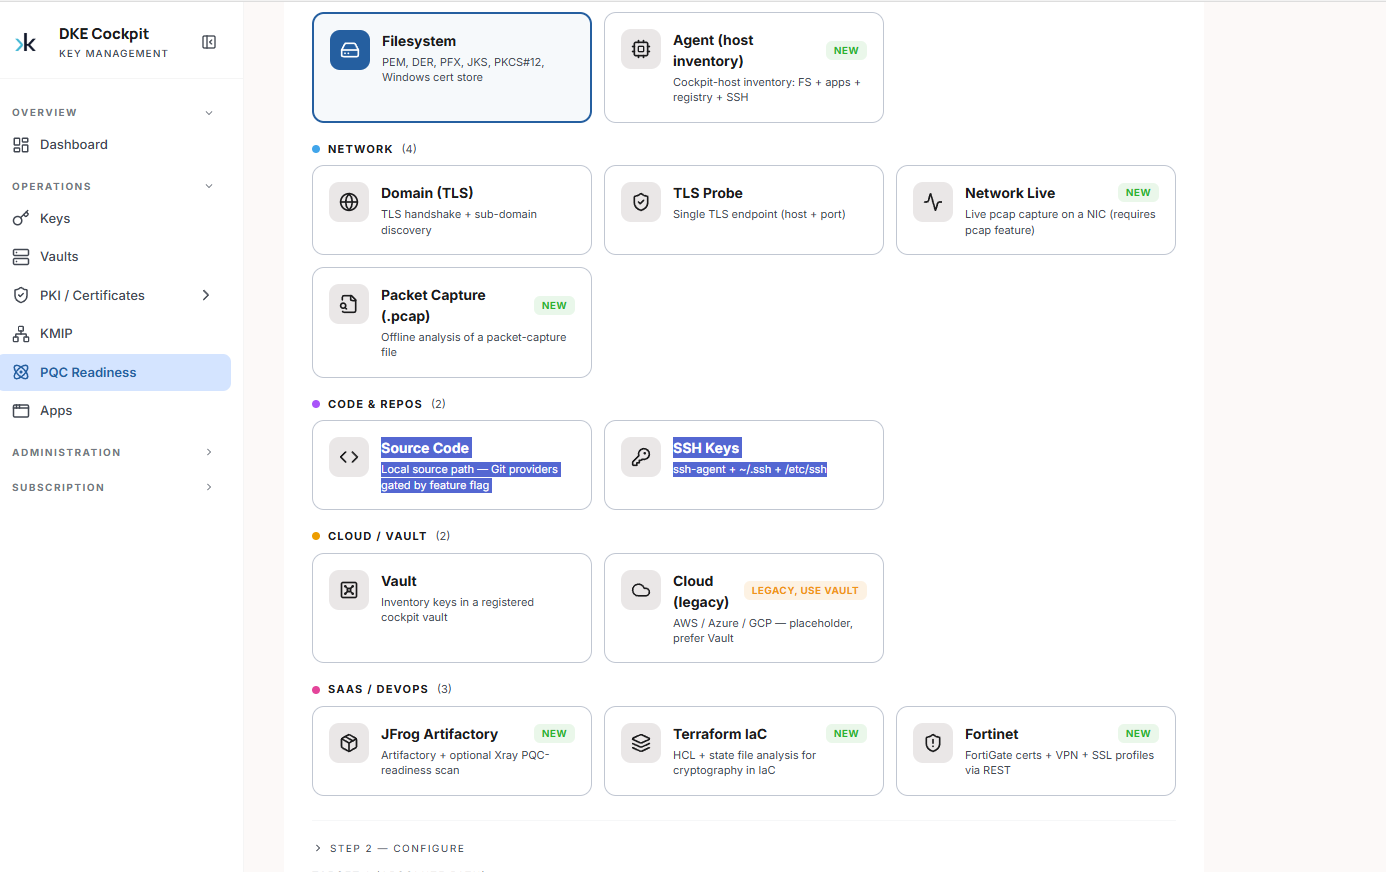
Unter Run a Scan → Schritt 1 (Quelle) im Cockpit wählen Sie, was gescannt werden soll. Die Quellen sind gruppiert in Filesystem, Agent (Host-Inventar), Network (Domain/TLS, TLS Probe, Network Live, Packet Capture), Code & Repos (Source Code, SSH Keys), Cloud / Vault und SaaS / DevOps (JFrog Artifactory, Terraform IaC, Fortinet).
Dateisystem-Scanner
- PEM-, DER-, PKCS#12/PFX-, JKS-/JCEKS-Zertifikate
- Erkennung von Algorithmus und Größe privater Schlüssel
- Windows-Zertifikatspeicher (LocalMachine, CurrentUser)
- Konfigurierbare Tiefe, Erweiterungen, Ausschlüsse
Domain-Scanner
- TLS-Handshake mit Rustls (TLS 1.2/1.3)
- Extraktion der vollständigen Zertifikatskette
- Erkennung von Cipher Suite und Schlüsselaustausch
- Subdomain-Erkennung über die WhoisXML API
- Optionale Erkennung des PQ-Schlüsselaustauschs (Paketerfassung)
Quellcode-Scanner
- Über 150 Erkennungsregeln für 8 Sprachen
- Java, Python, Go, Rust, C#, TypeScript, JavaScript, C/C++
- Integration von GitHub, GitLab, Azure DevOps
- SARIF-Ausgabe für CI/CD-Pipelines
Cloud-Scanner
- Inventar und Algorithmusanalyse von AWS-KMS-Schlüsseln
- Enumeration von Azure Key Vault
- Abruf von GCP-Cloud-KMS-Metadaten
- REST-API-basiert (keine SDK-Abhängigkeiten)
Risikobewertung
Der Scanner verwendet eine Quantenrisikoskala von 0 bis 10 mit Prioritätsstufen:
| Priorität | Score | Schweregrad | Handlungszeitraum | Beispiele |
|---|---|---|---|---|
| P0 | 9.0-10.0 | Kritisch | Sofort | RSA <2048, DSA, 3DES, RC4 |
| P1 | 7.0-8.9 | Hoch | Innerhalb von 3 Monaten | RSA-2048, ECDSA P-256, EdDSA |
| P2 | 5.0-6.9 | Mittel | Innerhalb von 6 Monaten | RSA-3072 |
| P3 | 3.0-4.9 | Niedrig | Innerhalb von 12 Monaten | RSA-4096 |
| P4 | 0-2.9 | Info | Überwachen | ML-KEM, ML-DSA, SLH-DSA (PQC-Algorithmen) |
Ausgabeformate
| Format | Flag | Anwendungsfall |
|---|---|---|
| JSON | --format json | API-Integration, Automatisierung, programmatische Verarbeitung |
| YAML | --format yaml | Menschenlesbare Konfiguration und Dokumentation |
| HTML | --format html | Interaktive visuelle Berichte mit eingebettetem CSS |
| Terminal | --format terminal | ANSI-farbige Ausgabe mit Unicode-Boxzeichnung |
| SARIF | --format sarif | Sicherheits-Tabs von GitHub/GitLab (nur CI-Modus) |
| CBOM | dke-scanner-agent cbom | CycloneDX-1.7-Cryptographic-Bill-of-Materials |
Compliance-Engine
Integrierte Compliance-Prüfung gegen über 8 regulatorische Frameworks:
NIST-Standards
- SP 800-52 (TLS-Richtlinien)
- SP 800-131A (Kryptografische Standards)
- CNSA 2.0 (NSA-PQC-Leitfaden)
Internationale Standards
- ISO 27001 / 27002
- ETSI Quantum-Safe
- BSI TR-02102 (deutsche PQC-Migration)
Branchen-Compliance
- PCI DSS v4.0
- HIPAA (US-Gesundheitswesen)
- GDPR (EU-Datenschutz)
Audit-Frameworks
- SOC 2 Type II
- FedRAMP
- Benutzerdefinierte PDF-basierte Richtlinien
ServiceNow-Integration
Direkte Integration mit ServiceNow für zentrales Asset-Tracking und automatisiertes Incident-Management.
ServiceNow-Funktionen
Asset-Publizierung
Funde in benutzerdefinierte CMDB-Tabellen übertragen
Auto-Incidents
Automatische Erstellung von Incidents für P0-/kritische Funde
Authentifizierung
Basic Auth oder OAuth-Bearer-Token
Architektur
Der PQC Scanner basiert auf einer modularen Rust-Architektur mit der asynchronen Tokio-Laufzeit, Rustls für TLS und Axum für das Web-Dashboard.
Engine zur kryptografischen Erkennung
Multiprotokoll-Scannen und Tiefeninspektion
Protokoll- und Cipher-Suite-Erkennung
Cryptographic Bill of Materials
Erkennung anfälliger Krypto-Funktionen
X.509-Algorithmus- und Schlüssellängenanalyse
Dateisystem und Windows-Zertifikatspeicher
PQC-Bereitschaftsanalysator
Quantum Readiness Score (0–100) und Priorisierung pro Asset
PQC-Bereitschafts-Dashboard
Umsetzbare Erkenntnisse und Migrations-Roadmap
Automatisierte Erkennung
Netzwerkweite Krypto-Inventarisierung
Kontinuierliche Überwachung
Echtzeit-Schwachstellenverfolgung
Compliance-Berichte
NIST-, BSI-PQC-Standards
Migrationsverfolgung
Fortschrittsüberwachung und Validierung
Scanner-Pipeline
Web-Dashboard
Starten Sie das interaktive Dashboard mit dke-scanner-agent serve auf Port 3000.
Dashboard-Funktionen
Echtzeit-Visualisierung
Scan-Ergebnisse mit Risikobewertung und Verteilungsdiagrammen
Authentifizierung
OIDC (Keycloak, Azure AD), API-Schlüssel (HMAC) oder offener Modus
REST-API
Vollständige REST-API mit Rate-Limiting und CORS-Konfiguration
Anwendungsfälle
Finanzdienstleistungen
PCI-DSS-4.0-Compliance mit Quantenrisikobewertung für Zahlungssysteme
Gesundheitswesen
HIPAA-Compliance mit Schutz vor „Harvest now, decrypt later“ für PHI
Enterprise-IT
Vollständiges Krypto-Inventar über Legacy-Systeme, Cloud-KMS und Quellcode hinweg
Cloud-Infrastruktur
Quantenbereitschaft von AWS KMS, Azure Key Vault und GCP Cloud KMS
Behörden & Verteidigung
CNSA-2.0- und FedRAMP-Compliance für klassifizierte Systeme
DevSecOps
CI/CD-Integration mit SARIF-Ausgabe und Fail-on-Severity-Schwellenwerten
Systemanforderungen
| Komponente | Minimum | Empfohlen |
|---|---|---|
| Betriebssystem | Windows 10, Linux (Ubuntu 20.04+), macOS 11+ | Windows 11, Ubuntu 22.04+ |
| Arbeitsspeicher | 4 GB RAM | 8 GB RAM |
| Speicher | 5 GB verfügbar | 10 GB SSD |
| Netzwerk | Ausgehendes HTTPS zu Scan-Zielen | Dediziertes Scanning-Netzwerk |
| Build (aus Quellcode) | Rust 1.70+ | Rust stable, aktuellste Version |
Aktuelle Schätzungen deuten darauf hin, dass große Quantencomputer, die in der Lage sind, RSA-2048 und ECC P-256 zu brechen, in den 2030er-Jahren entstehen könnten. „Harvest now, decrypt later“-Angriffe sind jedoch bereits heute ein Problem für langlebige sensible Daten. Beginnen Sie noch heute mit Ihrer PQC-Bewertung!