Vue d'ensemble du DuoKey PQC Scanner
DuoKey PQC Scanner
Outil complet d'évaluation de la préparation à la cryptographie post-quantique développé en Rust
Introduction
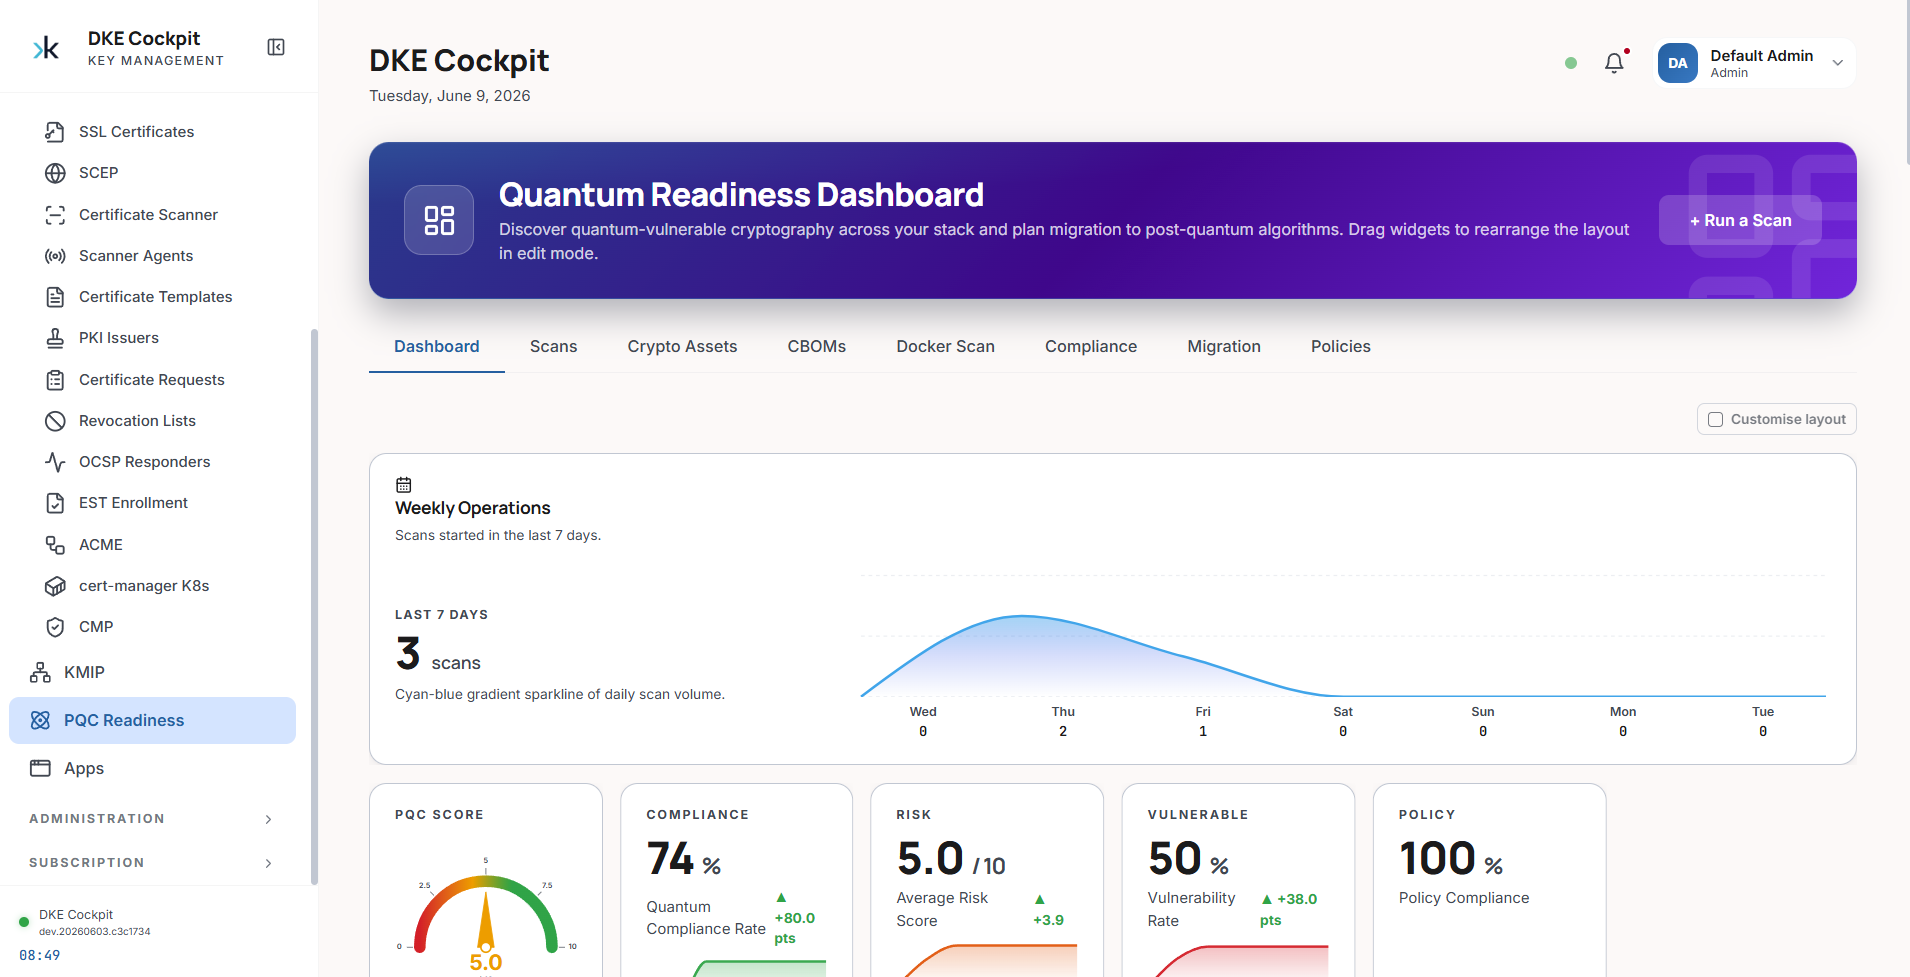
Le DuoKey PQC Scanner est un outil haute performance d'évaluation de la préparation à la cryptographie post-quantique (PQC), développé en Rust. Il assure une découverte et une analyse cryptographiques complètes sur l'ensemble de votre infrastructure, des certificats du système de fichiers et des points de terminaison TLS jusqu'aux dépôts de code source et aux services KMS cloud.
Le scanner évalue la vulnérabilité quantique à l'aide d'une échelle de notation des risques de 0 à 10 assortie de niveaux de priorité (P0-P4), génère des rapports CBOM CycloneDX 1.7, vérifie la conformité par rapport à plus de 8 référentiels (NIST, ISO 27001, PCI DSS, HIPAA, GDPR, FedRAMP, SOC 2) et s'intègre directement à ServiceNow pour le suivi des actifs et la gestion des incidents.
La cryptographie post-quantique (PQC) désigne les algorithmes cryptographiques réputés sûrs contre les attaques des ordinateurs classiques comme quantiques. En août 2024, le NIST a normalisé le premier ensemble d'algorithmes PQC :
- ML-KEM (FIPS 203) - Mécanisme d'encapsulation de clé fondé sur les réseaux modulaires (Module-Lattice-Based Key-Encapsulation Mechanism), anciennement CRYSTALS-Kyber
- ML-DSA (FIPS 204) - Algorithme de signature numérique fondé sur les réseaux modulaires (Module-Lattice-Based Digital Signature Algorithm), anciennement CRYSTALS-Dilithium
- SLH-DSA (FIPS 205) - Algorithme de signature numérique sans état fondé sur le hachage (Stateless Hash-Based Digital Signature Algorithm), anciennement SPHINCS+
Commandes CLI
Le scanner expose 10 commandes via le binaire dke-scanner-agent :
| Commande | Objectif | Formats de sortie |
|---|---|---|
| filesystem | Analyse les répertoires locaux à la recherche de certificats, de magasins de clés et de clés | JSON, YAML, HTML, Terminal |
| domain | Analyse les points de terminaison TLS/SSL distants et les chaînes de certificats | JSON, YAML, HTML, Terminal |
| agent | Inventaire cryptographique à l'échelle du système (système de fichiers + domaine + processus) | JSON, YAML, HTML, Terminal |
| sourcecode | Analyse statique du code source à la recherche de motifs d'usage cryptographique | JSON |
| ci | Mode CI/CD avec sortie SARIF et seuils d'échec par gravité | JSON, SARIF |
| compliance | Vérifie les résultats de scan par rapport aux référentiels de conformité | JSON, HTML, PDF |
| cbom | Exporte les découvertes sous forme de nomenclature cryptographique CycloneDX 1.7 | JSON |
| servicenow | Publie les résultats de scan vers la CMDB ServiceNow avec création automatique d'incidents | HTTP API |
| serve | Lance le tableau de bord web et le serveur d'API REST | HTTP (port 3000) |
| network | Capture pcap en direct et analyse .pcap/.pcapng pour la détection du handshake TLS et des groupes PQ | JSON (feature-gated) |
La capture réseau en direct et l'analyse de captures de paquets (.pcap/.pcapng) sont conditionnées par une fonctionnalité (feature-gated) — elles nécessitent la fonctionnalité de compilation pcap. Toutes les autres commandes sont pleinement implémentées.
Capacités d'analyse
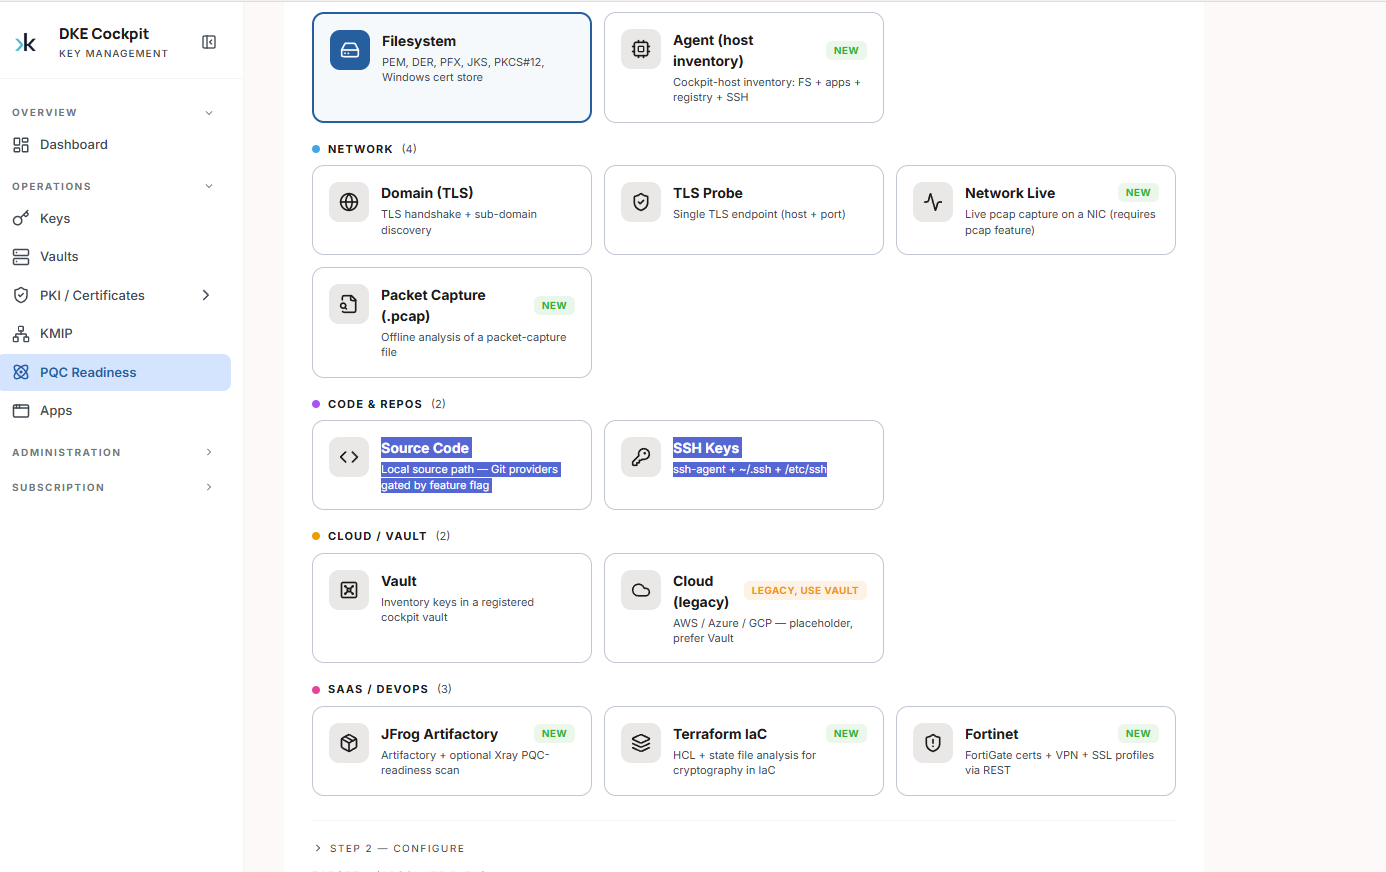
Depuis Lancer un scan → Étape 1 (Source) dans le Cockpit, vous choisissez ce que vous voulez analyser. Les sources sont regroupées en Système de fichiers, Agent (inventaire d'hôte), Réseau (Domaine/TLS, Sonde TLS, Réseau en direct, Capture de paquets), Code et dépôts (Code source, Clés SSH), Cloud / Vault, et SaaS / DevOps (JFrog Artifactory, Terraform IaC, Fortinet).
Scanner de système de fichiers
- Certificats PEM, DER, PKCS#12/PFX, JKS/JCEKS
- Détection de l'algorithme et de la taille des clés privées
- Magasin de certificats Windows (LocalMachine, CurrentUser)
- Profondeur, extensions et exclusions configurables
Scanner de domaine
- Handshake TLS avec Rustls (TLS 1.2/1.3)
- Extraction complète de la chaîne de certificats
- Détection de la suite de chiffrement et de l'échange de clés
- Découverte de sous-domaines via l'API WhoisXML
- Détection facultative de l'échange de clés PQ (capture de paquets)
Scanner de code source
- Plus de 150 règles de détection sur 8 langages
- Java, Python, Go, Rust, C#, TypeScript, JavaScript, C/C++
- Intégration GitHub, GitLab, Azure DevOps
- Sortie SARIF pour les pipelines CI/CD
Scanner cloud
- Inventaire des clés AWS KMS et analyse des algorithmes
- Énumération d'Azure Key Vault
- Récupération des métadonnées GCP Cloud KMS
- Basé sur des API REST (aucune dépendance de SDK)
Notation des risques
Le scanner utilise une échelle de risque quantique de 0 à 10 assortie de niveaux de priorité :
| Priorité | Score | Gravité | Échéance d'action | Exemples |
|---|---|---|---|---|
| P0 | 9.0-10.0 | Critique | Immédiate | RSA <2048, DSA, 3DES, RC4 |
| P1 | 7.0-8.9 | Élevée | Sous 3 mois | RSA-2048, ECDSA P-256, EdDSA |
| P2 | 5.0-6.9 | Moyenne | Sous 6 mois | RSA-3072 |
| P3 | 3.0-4.9 | Faible | Sous 12 mois | RSA-4096 |
| P4 | 0-2.9 | Info | Surveiller | ML-KEM, ML-DSA, SLH-DSA (algorithmes PQC) |
Formats de sortie
| Format | Indicateur | Cas d'usage |
|---|---|---|
| JSON | --format json | Intégration d'API, automatisation, traitement programmatique |
| YAML | --format yaml | Configuration et documentation lisibles par l'humain |
| HTML | --format html | Rapports visuels interactifs avec CSS intégré |
| Terminal | --format terminal | Sortie colorée ANSI avec tracé de cadres Unicode |
| SARIF | --format sarif | Onglets de sécurité GitHub/GitLab (mode CI uniquement) |
| CBOM | dke-scanner-agent cbom | Nomenclature cryptographique CycloneDX 1.7 |
Moteur de conformité
Vérification de conformité intégrée par rapport à plus de 8 référentiels réglementaires :
Normes NIST
- SP 800-52 (directives TLS)
- SP 800-131A (normes cryptographiques)
- CNSA 2.0 (directives PQC de la NSA)
Normes internationales
- ISO 27001 / 27002
- ETSI Quantum-Safe
- BSI TR-02102 (migration PQC allemande)
Conformité sectorielle
- PCI DSS v4.0
- HIPAA (santé aux États-Unis)
- GDPR (protection des données dans l'UE)
Référentiels d'audit
- SOC 2 Type II
- FedRAMP
- Politiques personnalisées basées sur PDF
Intégration ServiceNow
Intégration directe à ServiceNow pour le suivi centralisé des actifs et la gestion automatisée des incidents.
Fonctionnalités ServiceNow
Publication des actifs
Envoie les découvertes vers des tables CMDB personnalisées
Incidents automatiques
Crée automatiquement des incidents pour les découvertes P0/Critiques
Authentification
Authentification Basic ou jetons Bearer OAuth
Architecture
Le PQC Scanner repose sur une architecture Rust modulaire avec le runtime asynchrone Tokio, Rustls pour le TLS et Axum pour le tableau de bord web.
Moteur de découverte cryptographique
Analyse multi-protocole et inspection approfondie
Détection du protocole et des suites de chiffrement
Nomenclature cryptographique (CBOM)
Détection des fonctions cryptographiques vulnérables
Analyse des algorithmes et tailles de clé X.509
Système de fichiers et magasin de certificats Windows
Analyseur de préparation PQC
Score de préparation quantique (0–100) et priorisation par actif
Tableau de bord de préparation PQC
Informations exploitables et feuille de route de migration
Découverte automatisée
Inventaire cryptographique à l'échelle du réseau
Surveillance continue
Suivi des vulnérabilités en temps réel
Rapports de conformité
Normes PQC NIST, BSI
Suivi de la migration
Suivi et validation de la progression
Pipeline du scanner
Tableau de bord web
Lancez le tableau de bord interactif avec dke-scanner-agent serve sur le port 3000.
Capacités du tableau de bord
Visualisation en temps réel
Résultats de scan avec notation des risques et graphiques de distribution
Authentification
OIDC (Keycloak, Azure AD), clé d'API (HMAC) ou mode ouvert
API REST
API REST complète avec limitation de débit et configuration CORS
Cas d'usage
Services financiers
Conformité PCI DSS 4.0 avec évaluation des risques quantiques pour les systèmes de paiement
Santé
Conformité HIPAA avec protection contre le « harvest now, decrypt later » pour les PHI
Informatique d'entreprise
Inventaire cryptographique complet sur les systèmes legacy, le KMS cloud et le code source
Infrastructure cloud
Préparation quantique pour AWS KMS, Azure Key Vault et GCP Cloud KMS
Gouvernement et défense
Conformité CNSA 2.0 et FedRAMP pour les systèmes classifiés
DevSecOps
Intégration CI/CD avec sortie SARIF et seuils d'échec par gravité
Configuration requise
| Composant | Minimum | Recommandé |
|---|---|---|
| Système d'exploitation | Windows 10, Linux (Ubuntu 20.04+), macOS 11+ | Windows 11, Ubuntu 22.04+ |
| Mémoire | 4 Go de RAM | 8 Go de RAM |
| Stockage | 5 Go disponibles | SSD de 10 Go |
| Réseau | HTTPS sortant vers les cibles de scan | Réseau d'analyse dédié |
| Compilation (depuis les sources) | Rust 1.70+ | Dernière version stable de Rust |
Les estimations actuelles suggèrent que des ordinateurs quantiques à grande échelle capables de casser RSA-2048 et ECC P-256 pourraient émerger dans les années 2030. Cependant, les attaques de type « harvest now, decrypt later » constituent déjà une préoccupation pour les données sensibles à longue durée de vie. Commencez votre évaluation PQC dès aujourd'hui !