Notation QRS et évaluation des risques
Notation QRS et évaluation des risques
Comment le Quantum Readiness Score (0–100) et le risque par actif (0–10) sont calculés
Deux scores complémentaires
Le scanner produit deux scores différents. Ne les confondez pas :
| Score | Portée | Plage | Utilisé pour |
|---|---|---|---|
| Quantum Readiness Score (QRS) | Un scan complet / une organisation / un domaine | 0–100 | Posture exécutive, benchmarking, rapport PDF |
| Risque par actif | Une découverte unique (certificat, clé, point d'accès) | 0–10 | Classement et priorisation des actifs individuels |
Le QRS est le chiffre phare du tableau de bord et du rapport PDF. Le risque par actif est ce qui ordonne le tableau des découvertes.
Le Quantum Readiness Score (QRS)
Le QRS est un score composite 0–100 agrégé à partir de quatre signaux pondérés :
QRS = Algorithm Resilience · 40%
    + Crypto Agility · 30%
    + Harvest Exposure · 20%
    + Migration Posture · 10%
Chaque signal est normalisé par rapport à son quota de pondération, de sorte que les chiffres par signal affichés dans le rapport (par exemple « 18 / 40 ») s'additionnent pour donner le total global.
Bandes de préparation
Le total correspond à une bande. Les noms de bande internes sont associés aux libellés de préparation présentés aux lecteurs (le rapport utilise une terminologie de préparation plutôt que des verdicts de risque) :
| Score | Bande | Libellé du rapport | Exposition HNDL |
|---|---|---|---|
| 90–100 | Quantum-Safe Ready | ADVANCED READINESS | — |
| 70–89 | Hybrid Migration | DEVELOPING READINESS | — |
| 40–69 | Quantum-Vulnerable | EARLY READINESS | Exposition HNDL modérée |
| 0–39 | Critical Risk | LOW READINESS | Exposition HNDL élevée |
Profil de notation (adapté à la juridiction)
Le sous-signal AEAD est évalué selon l'un des deux profils de notation, sélectionné d'après la juridiction cible du rapport :
| Profil | S'applique à | Règle AEAD |
|---|---|---|
| Civil (par défaut) | NIST SP 800-131A, ENISA, ANSSI, BSI TR-02102, CRYPTREC, UAE CSC, KSA NCA… | AES-256-GCM, AES-128-GCM et ChaCha20-Poly1305 comptent tous comme forts |
| NSS / CNSA 2.0 | Systèmes de sécurité nationale fédéraux américains uniquement (juridiction us_nss) | AES-256 uniquement — AES-128-GCM et ChaCha20-Poly1305 ne sont pas acceptés |
us_nss. Il n'est jamais déduit de us seul —
les États-Unis civils sont alignés sur NIST/FIPS et acceptent AES-128-GCM.Décomposition des signaux
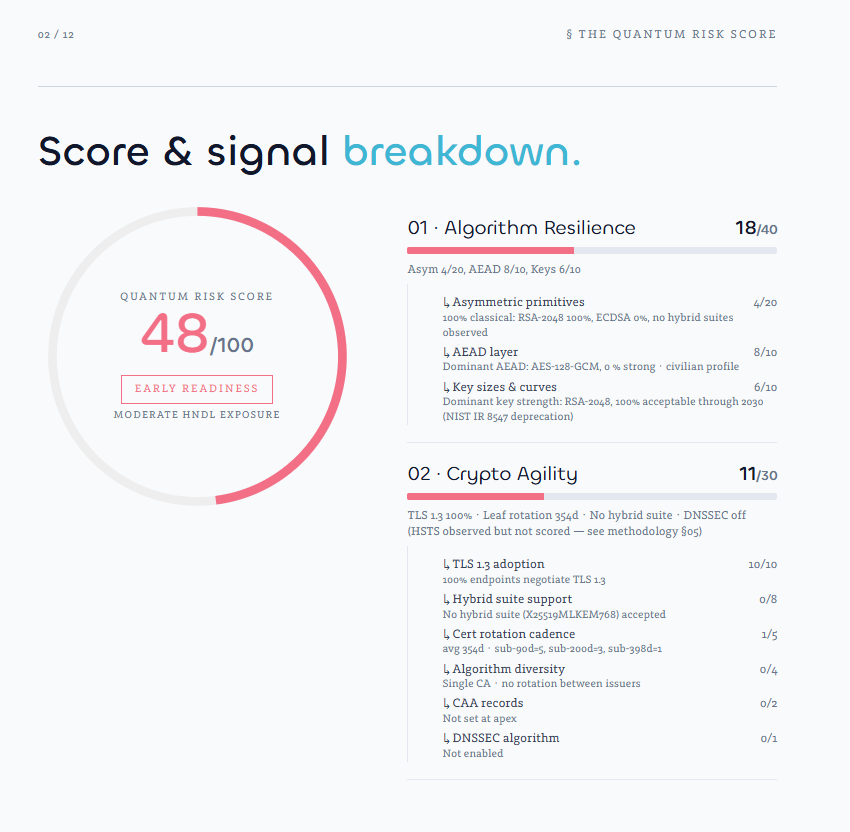
La page « Score & signal breakdown » du rapport montre exactement comment chaque signal a été obtenu, jusqu'au niveau du sous-signal :
01 · Algorithm Resilience — 40 pts
| Sous-signal | Max | Comment les points sont obtenus |
|---|---|---|
| Primitives asymétriques | 20 | 100 % PQC (ML-KEM + ML-DSA) = 20 · majorité hybride (≥50 % des points d'accès) = 14 · hybride partiel (<50 %) = 8 · 100 % RSA/ECDSA classique = 4 · RSA-1024 ou SHA-1 dans la signature = 0 (plancher) |
| Couche AEAD | 10 | Civil : AES-256-GCM = 10 · ChaCha20-Poly1305 = 9 · AES-128-GCM = 8 · mélange CBC = 3 · faible/hérité = 0. CNSA 2.0 : AES-256-GCM = 10, tout le reste = 0 |
| Tailles de clé et courbes | 10 | RSA-3072+ ou P-384+ = 10 · RSA-2048 ou P-256 = 6 · mixte, sans faiblesse = 3 · faible (RSA < 2048 / courbe non NIST) = 0 |
02 · Crypto Agility — 30 pts
| Sous-signal | Max | Comment les points sont obtenus |
|---|---|---|
| Adoption de TLS 1.3 | 10 | 10 × (part des points d'accès négociant TLS 1.3) |
| Prise en charge des suites hybrides | 8 | 8 si une suite hybride (par exemple X25519MLKEM768) est acceptée, sinon 0 |
| Cadence de rotation des certificats | 5 | ≤90 j = 5 · ≤200 j = 3 · ≤398 j = 1 · >398 j = 0 |
| Diversité des algorithmes | 4 | 0–1 AC = 0 · 2 AC = 2 · 3+ AC = 4 |
| Enregistrements CAA | 2 | 2 si un CAA est présent à l'apex, sinon 0 |
| Algorithme DNSSEC | 1 | 1 si DNSSEC est activé, sinon 0 |
03 · Harvest Exposure — 20 pts
| Sous-signal | Max | Comment les points sont obtenus |
|---|---|---|
| Couverture PFS | 12 | part de confidentialité persistante × 0,12 |
| Charge prioritaire | 8 | 8 − min(8, 2 × découvertes critiques + découvertes élevées) |
| Plancher de transport de clé RSA | — | Pénalité globale de −10 si un point d'accès propose encore le transport de clé RSA (sans confidentialité persistante) |
04 · Migration Posture — 10 pts
| Sous-signal | Max | Comment les points sont obtenus |
|---|---|---|
| Pénétration hybride ML-KEM | 7 | ≥50 % des points d'accès négocient l'hybride = 7 · partiel (>0, <50 %) = 4 · proposé mais non négocié = 2 · aucun = 0 |
| Retardataire du cycle de vie des certificats | 3 | Feuille la plus ancienne : ≤90 j = 3 · ≤200 j = 1 · >200 j = 0 |
Score 48 / 100 → EARLY READINESS (bande Quantum-Vulnerable, exposition HNDL modérée) :
- 01 Algorithm Resilience 18/40 — Asymétrique 4/20 (100 % classique, RSA-2048, ECDSA 0 %, pas d'hybride), AEAD 8/10 (AES-128-GCM, profil civil), Clés 6/10 (RSA-2048, acceptable jusqu'en 2030 selon NIST IR 8547).
- 02 Crypto Agility 11/30 — TLS 1.3 10/10, Suite hybride 0/8, Rotation des certificats 1/5 (moy. 354 j), Diversité des algorithmes 0/4 (AC unique), CAA 0/2, DNSSEC 0/1.
Risque par actif (0–10)
Chaque découverte individuelle reçoit également un score de risque quantique (0,0–10,0) issu de l'algorithme qu'elle utilise, qui correspond à une sévérité et à une priorité. C'est ce qui classe la liste des découvertes.
Algorithme → score de risque
| Algorithme | Taille de clé / courbe | Risque | Sévérité | Justification |
|---|---|---|---|---|
| RSA | < 2048 bits | 10.0 | Critique | Faible classiquement et cassé quantiquement par Shor |
| RSA | 2048 bits | 8.0 | Élevé | Norme actuelle, vulnérable au quantique |
| RSA | 3072 bits | 6.0 | Moyen | ~128 bits de sécurité classique |
| RSA | 4096 bits | 5.0 | Moyen | ~152 bits de sécurité classique, toujours vulnérable au quantique |
| ECDSA | P-256 | 8.0 | Élevé | Cassé par Shor |
| EdDSA (Ed25519/Ed448) | — | 7.0 | Élevé | Moderne mais vulnérable au quantique |
| DSA | Toute taille | 9.0 | Critique | Obsolète et vulnérable au quantique |
| DH / DHE | Toute taille | 8.0 | Élevé | Logarithme discret, vulnérable au quantique |
| 3DES / DES | — | 10.0 | Critique | Obsolète — à remplacer immédiatement |
| RC4 | — | 10.0 | Critique | Chiffrement cassé |
| MD5 | — | 9.0 | Critique | Hachage cassé |
| SHA-1 | — | 8.0 | Élevé | Vulnérable aux collisions (non lié au quantique) |
| AES / ChaCha20-Poly1305 | — | 2.0 | Faible | Symétrique — résistant au quantique (Grover ne réduit la robustesse que de moitié) |
| SHA-256/384/512 | — | 1.0 | Info | Hachage résistant au quantique |
| ML-KEM-768 (FIPS 203) | Niveau 3 | 1.0 | Faible | Post-quantique, recommandé |
| Hybride (X25519 + ML-KEM) | — | 1.5 | Faible | Transition en défense en profondeur |
Sévérité et priorité
| Sévérité | Priorité | Échéance suggérée |
|---|---|---|
| Critique | P0 | Immédiat |
| Élevé | P1 | Sous 3 mois |
| Moyen | P2 | Sous 6 mois |
| Faible | P3 | Sous 12 mois |
| Info | P4 | Surveiller |
Le rapport QRS
Chaque scan peut être exporté sous forme de PDF Quantum Risk Assessment de marque — couverture, résumé exécutif, décomposition du score et des signaux, inventaire cryptographique, recommandations sectorielles pour la juridiction sélectionnée et plan de remédiation priorisé.