スキャナー結果の理解
スキャナー結果の理解
PQC Readiness ダッシュボード、Quantum Readiness Score、CBOM、個々の検出結果の読み方と、それらへの対応方法。
適用対象:
PQC Readiness DashboardQuantum Readiness ScoreCBOMFindings & Severity
PQC Readiness ダッシュボード
スキャン後、結果は PQC Readiness ダッシュボードに集約されます。 見出しのウィジェットでポスチャを一目で把握でき、タブ (Scans、Crypto Assets、CBOMs、Compliance、Migration、Policies) で詳細を確認できます。
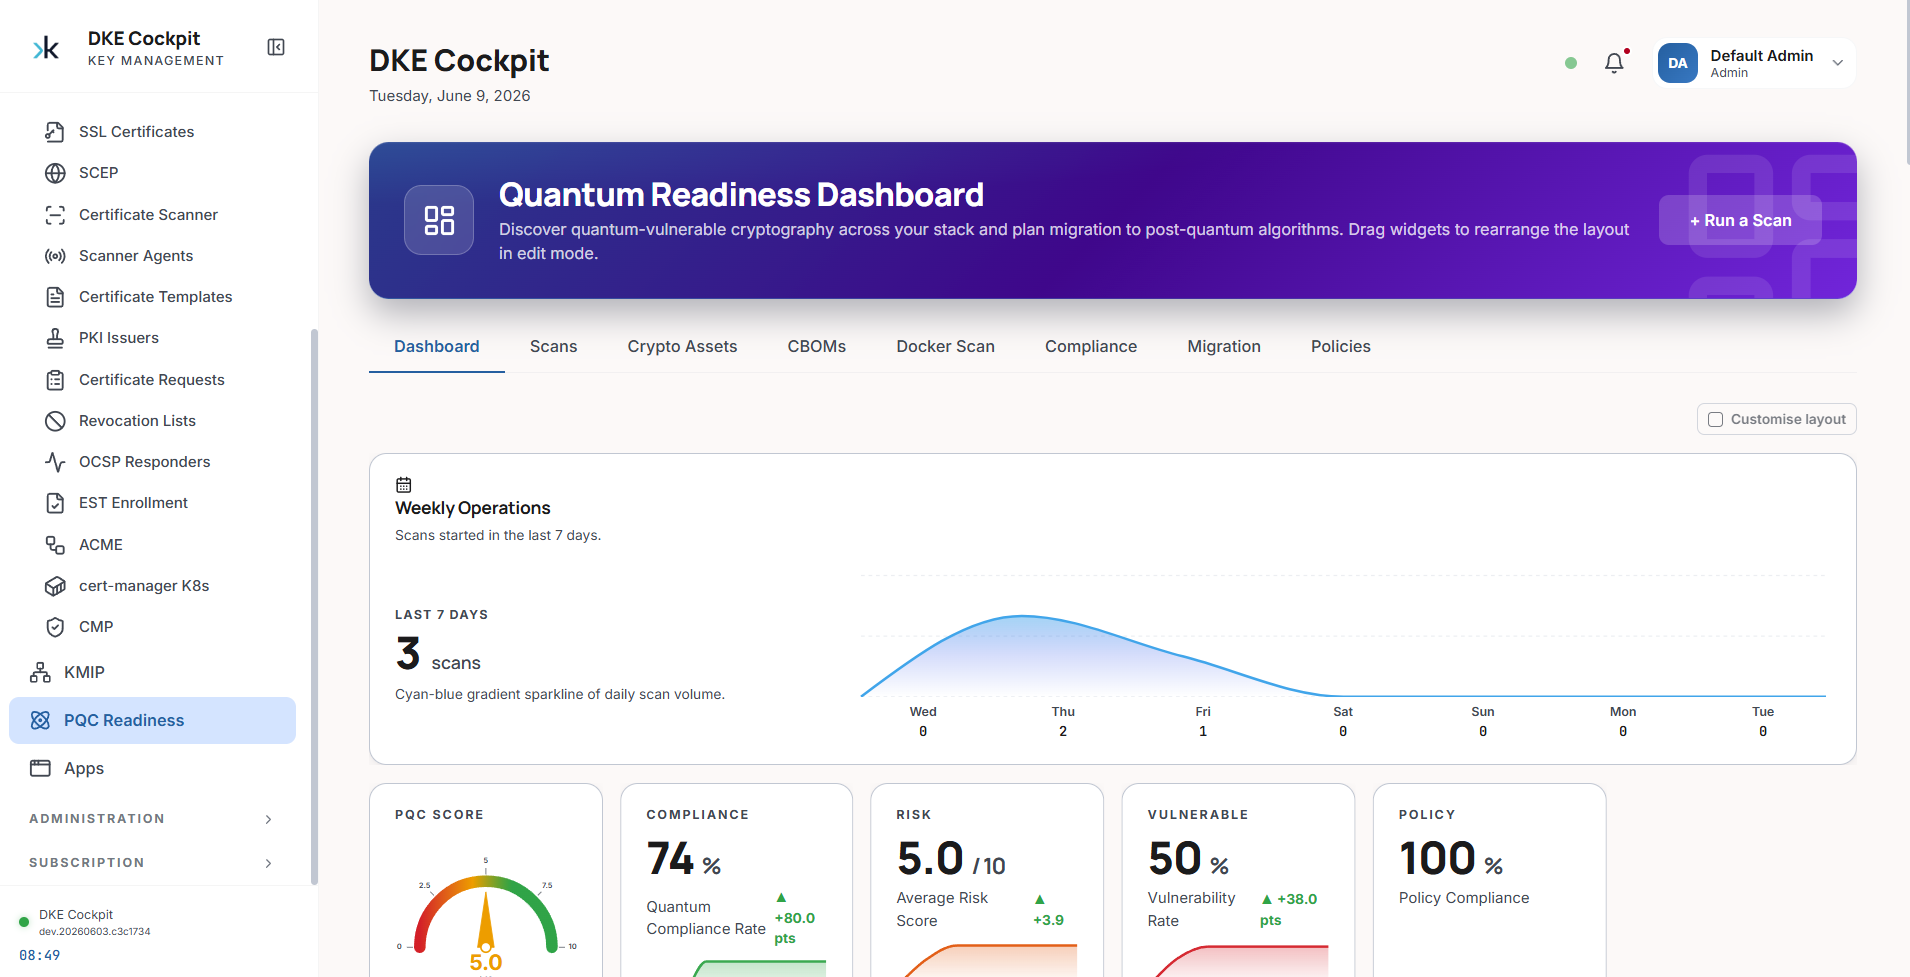
| ウィジェット | 示す内容 |
|---|---|
| PQC Score | 見出しのゲージ — 全体的な量子耐性 |
| Compliance | 選択したフレームワークを満たす資産の割合 |
| Risk | 資産ごとの平均量子リスク (0~10) |
| Vulnerable | 量子脆弱性のある暗号を使用している資産の割合 |
| Policy | スキャンされた資産全体のポリシー準拠率 |
Quantum Readiness Score (QRS)
QRS は 4 つの対応度バンドを持つ 0~100 の複合スコアです。時系列で追跡し、 ステークホルダーに報告するのに最適な単一の数値です。
| スコア | バンド | 意味 |
|---|---|---|
| 90~100 | Advanced readiness | 量子安全 / ハイブリッドが広く展開済み |
| 70~89 | Developing readiness | 移行が順調に進行中 |
| 40~69 | Early readiness | ほとんどが従来型 — 中程度の HNDL リスク |
| 0~39 | Low readiness | 従来型のみ — 高い HNDL リスク |
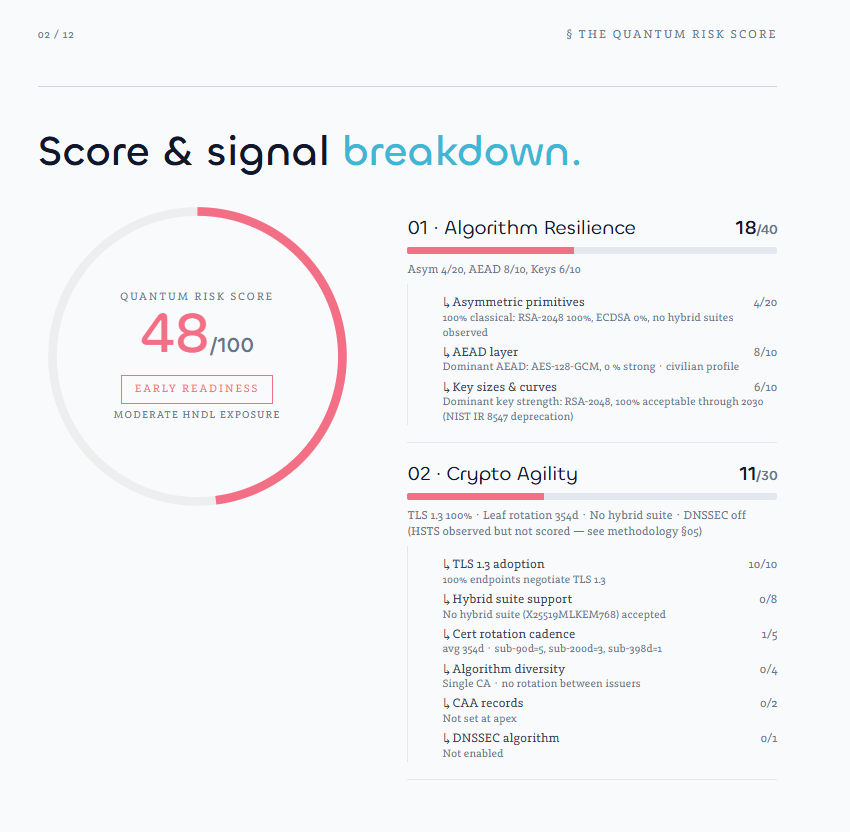
レポートの スコアとシグナルの内訳 では、4 つのシグナル (Algorithm Resilience、 Crypto Agility、Harvest Exposure、Migration Posture) とそのサブシグナルにわたって、 数値がどのように算出されたかを正確に示します。
ヒント
完全なスコアリング式、重み、バンド、プロファイルについては、QRS Scoring を参照してください。
資産ごとの検出結果
各検出結果は、個々に検出された資産 (証明書、鍵、キーストア、または エンドポイント) です。量子リスクスコア (0~10)、重大度、および 是正キューの順序を決める 優先度 を持ちます。
| 重大度 | 優先度 | 推奨タイムライン |
|---|---|---|
| Critical | P0 | 即時 |
| High | P1 | 3 か月以内 |
| Medium | P2 | 6 か月以内 |
| Low | P3 | 12 か月以内 |
| Info | P4 | 監視 |
検出結果には、資産の場所、検出されたアルゴリズムと鍵長、証明書メタデータ、 リスク評価 (重大度、優先度、理由)、および推奨される対応が含まれます。
証明書リスクのクイックリファレンス
| アルゴリズム | リスク | 対応 |
|---|---|---|
| RSA-2048 / ECDSA P-256 | High | ハイブリッド / ML-DSA への移行を計画 |
| RSA-1024, DSA, 3DES, RC4, MD5 | Critical | 直ちに置き換え |
| RSA-4096 / ECDSA P-384 | Medium–High | 短期的には許容可能。移行をスケジュール |
| AES, ChaCha20-Poly1305, SHA-2 | Low / Info | 量子安全 — 対応不要 |
| ML-KEM / ML-DSA / ハイブリッド | Low | ポスト量子 — 目標状態 |
CBOM — Cryptographic Bill of Materials
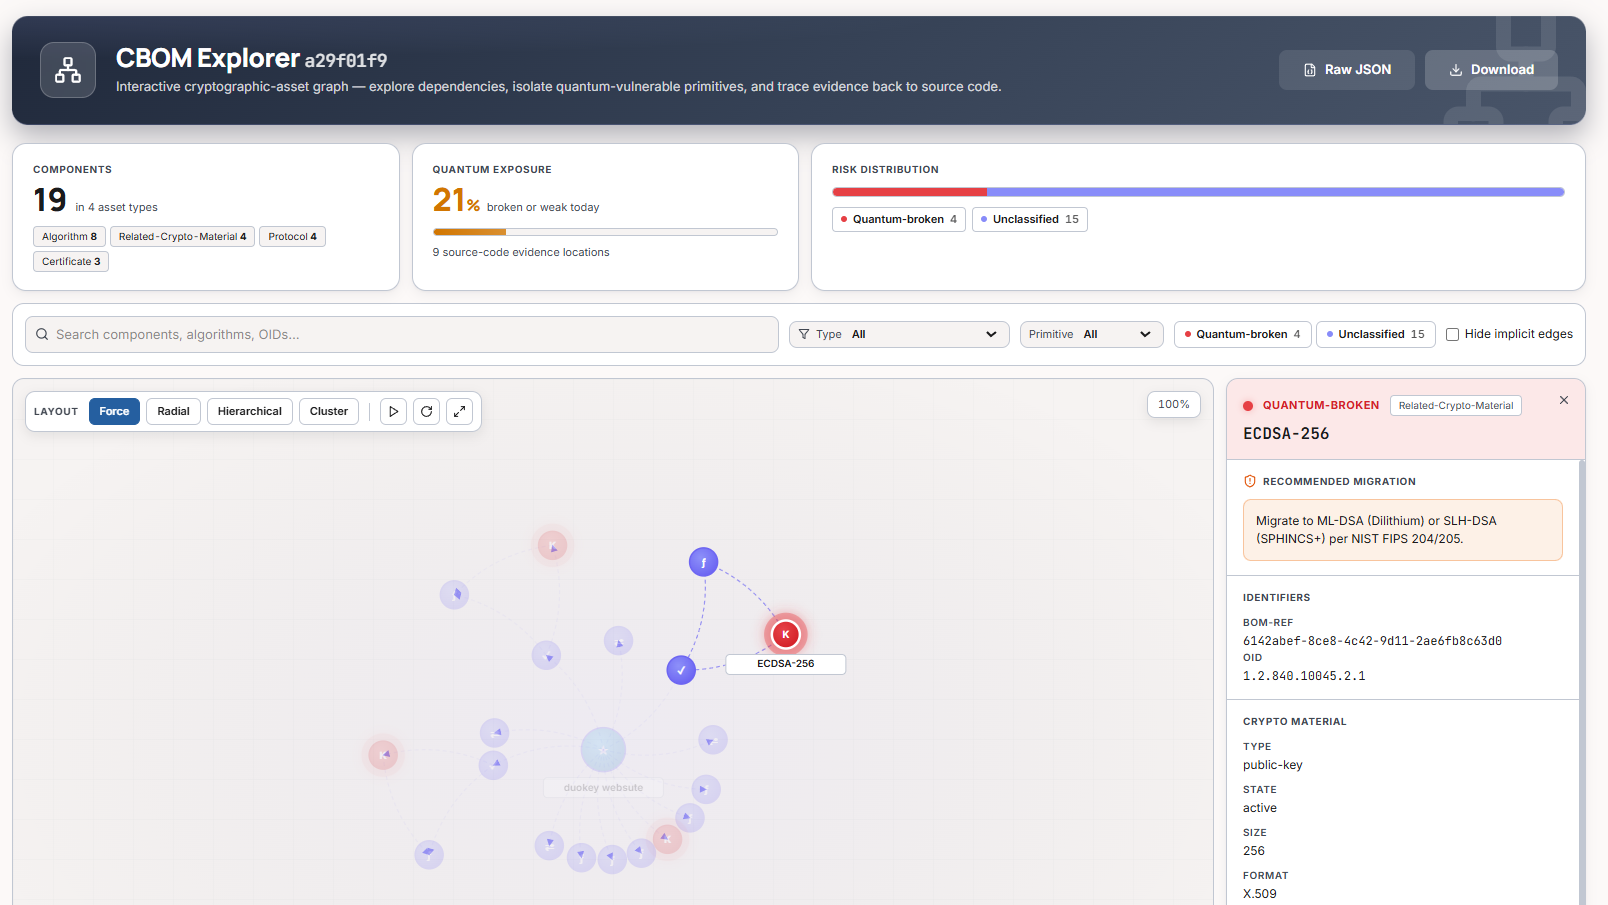
CBOM Explorer は、CycloneDX インベントリをインタラクティブなグラフとして 描画します。量子的に破られている、または脆弱なコンポーネントの割合を洗い出し、 脆弱なプリミティブを分離でき、それぞれに 推奨される移行先 を示します。
注記
コンポーネントを選択すると、その識別子 (BOM-Ref、OID、鍵タイプ/鍵長、フォーマット)、量子リスク分類、および推奨されるポスト量子の置き換え先 (例: NIST FIPS 204/205 に準拠した ML-DSA / SLH-DSA) が表示されます。CBOM Guide を参照してください。
対応の実行
優先度でトリアージ
公開システムや高価値システム上の P0/P1 検出結果から着手します。
まずハイブリッドを採用
互換性を損なわずに保護を得るために、ハイブリッド (従来型 + ML-KEM) を展開します。
証明書をローテーション
量子脆弱性のある証明書を、更新時期が来たら PQC またはハイブリッドで再発行します。
QRS を追跡
定期的に再スキャンし、移行に伴って QRS が上昇傾向にあることを確認します。
エクスポートとレポート
| フォーマット | 用途 |
|---|---|
| エグゼクティブ向け Quantum Risk Assessment レポート | |
| CycloneDX CBOM (JSON) | 機械可読な暗号インベントリ |
| JSON / YAML | 自動化と統合 |
| SARIF | CI/CD セキュリティタブ (GitHub / GitLab / Azure DevOps) |