QRS スコアリングとリスク評価
QRS スコアリングとリスク評価
量子準備度スコア(0〜100)と資産ごとのリスク(0〜10)の算出方法
2 つの補完的なスコア
スキャナーは 2 つの異なるスコアを生成します。これらを混同しないでください。
| スコア | スコープ | 範囲 | 用途 |
|---|---|---|---|
| 量子準備度スコア (QRS) | スキャン全体 / 組織 / ドメイン | 0〜100 | 経営レベルのポスチャ、ベンチマーク、PDF レポート |
| 資産ごとのリスク | 単一の検出結果(証明書、鍵、エンドポイント) | 0〜10 | 個々の資産のランク付けと優先順位付け |
QRS はダッシュボードと PDF レポートの見出しとなる数値です。 資産ごとのリスクは検出結果テーブルの並び順を決定します。
量子準備度スコア (QRS)
QRS は、4 つの重み付けされたシグナルから集計された複合的な 0〜100 のスコアです。
QRS = Algorithm Resilience · 40%
    + Crypto Agility · 30%
    + Harvest Exposure · 20%
    + Migration Posture · 10%
各シグナルはその重みバケットに正規化されるため、レポートに表示されるシグナルごとの数値(例: 「18 / 40」)は全体の合計になります。
準備度バンド
合計はバンドにマッピングされます。内部バンド名は、読者に表示される準備度ラベルと対になっています(レポートではリスク判定ではなく準備度の用語を使用しています)。
| スコア | バンド | レポートラベル | HNDL エクスポージャー |
|---|---|---|---|
| 90〜100 | Quantum-Safe Ready | ADVANCED READINESS | — |
| 70〜89 | Hybrid Migration | DEVELOPING READINESS | — |
| 40〜69 | Quantum-Vulnerable | EARLY READINESS | 中程度の HNDL エクスポージャー |
| 0〜39 | Critical Risk | LOW READINESS | 高い HNDL エクスポージャー |
スコアリングプロファイル(管轄区域対応)
AEAD サブシグナルは、レポートの対象管轄区域から選択された 2 つのスコアリングプロファイルのいずれかに対して評価されます。
| プロファイル | 適用対象 | AEAD ルール |
|---|---|---|
| Civilian(デフォルト) | NIST SP 800-131A、ENISA、ANSSI、BSI TR-02102、CRYPTREC、UAE CSC、KSA NCA… | AES-256-GCM、AES-128-GCM、ChaCha20-Poly1305 はすべて強力と見なされる |
| NSS / CNSA 2.0 | 米国連邦の国家安全保障システムのみ(管轄区域 us_nss) | AES-256 のみ — AES-128-GCM と ChaCha20-Poly1305 は受け入れられない |
us_nss 管轄区域を明示的に選択した場合にのみ適用されます。us のみから推論されることは決してありません。民間の US は NIST/FIPS 準拠であり、AES-128-GCM を受け入れます。シグナルの内訳
レポートの「Score & signal breakdown」ページには、各シグナルがどのように獲得されたかがサブシグナルのレベルまで正確に表示されます。
01 · Algorithm Resilience — 40 pts
| サブシグナル | 最大 | ポイントの獲得方法 |
|---|---|---|
| 非対称プリミティブ | 20 | 100% PQC (ML-KEM + ML-DSA) = 20 · ハイブリッド多数派(エンドポイントの 50% 以上)= 14 · 部分的ハイブリッド(50% 未満)= 8 · 100% 古典的 RSA/ECDSA = 4 · 署名に RSA-1024 または SHA-1 = 0(下限) |
| AEAD 層 | 10 | Civilian: AES-256-GCM = 10 · ChaCha20-Poly1305 = 9 · AES-128-GCM = 8 · CBC 混在 = 3 · 脆弱/レガシー = 0。CNSA 2.0: AES-256-GCM = 10、それ以外はすべて = 0 |
| 鍵サイズと曲線 | 10 | RSA-3072+ または P-384+ = 10 · RSA-2048 または P-256 = 6 · 混在(脆弱なし)= 3 · 脆弱(RSA < 2048 / 非 NIST 曲線)= 0 |
02 · Crypto Agility — 30 pts
| サブシグナル | 最大 | ポイントの獲得方法 |
|---|---|---|
| TLS 1.3 の採用 | 10 | 10 × (TLS 1.3 をネゴシエートするエンドポイントの割合) |
| ハイブリッドスイートのサポート | 8 | ハイブリッドスイート(例: X25519MLKEM768)が受け入れられる場合は 8、それ以外は 0 |
| 証明書ローテーションの頻度 | 5 | ≤90d = 5 · ≤200d = 3 · ≤398d = 1 · >398d = 0 |
| アルゴリズムの多様性 | 4 | 0〜1 CA = 0 · 2 CA = 2 · 3 以上の CA = 4 |
| CAA レコード | 2 | CAA が apex に存在する場合は 2、それ以外は 0 |
| DNSSEC アルゴリズム | 1 | DNSSEC が有効な場合は 1、それ以外は 0 |
03 · Harvest Exposure — 20 pts
| サブシグナル | 最大 | ポイントの獲得方法 |
|---|---|---|
| PFS カバレッジ | 12 | 前方秘匿性の割合 × 0.12 |
| 優先度負荷 | 8 | 8 − min(8, 2 × 重大な検出結果 + 高リスクの検出結果) |
| RSA 鍵転送の下限 | — | いずれかのエンドポイントがまだ RSA 鍵転送(前方秘匿性なし)を提供している場合、グローバルに −10 のペナルティ |
04 · Migration Posture — 10 pts
| サブシグナル | 最大 | ポイントの獲得方法 |
|---|---|---|
| ハイブリッド ML-KEM の浸透 | 7 | エンドポイントの 50% 以上がハイブリッドをネゴシエート = 7 · 部分的(0 超、50% 未満)= 4 · 提供されるがネゴシエートされない = 2 · なし = 0 |
| 証明書ライフサイクルの遅れ | 3 | 最も長寿命のリーフ: ≤90d = 3 · ≤200d = 1 · >200d = 0 |
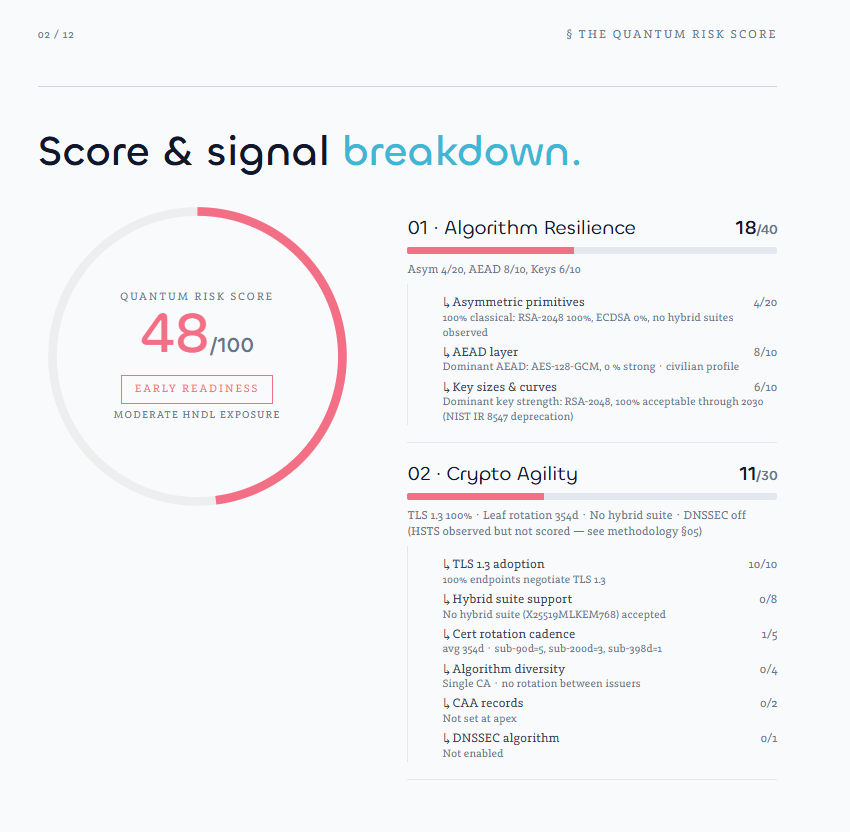
スコア 48 / 100 → EARLY READINESS(Quantum-Vulnerable バンド、中程度の HNDL エクスポージャー):
- 01 Algorithm Resilience 18/40 — 非対称 4/20(100% 古典的、RSA-2048、ECDSA 0%、ハイブリッドなし)、AEAD 8/10(AES-128-GCM、Civilian プロファイル)、鍵 6/10(RSA-2048、NIST IR 8547 に従い 2030 年まで許容可能)。
- 02 Crypto Agility 11/30 — TLS 1.3 10/10、ハイブリッドスイート 0/8、証明書ローテーション 1/5(平均 354d)、アルゴリズムの多様性 0/4(単一 CA)、CAA 0/2、DNSSEC 0/1。
資産ごとのリスク (0〜10)
個々の検出結果には、使用するアルゴリズムから 量子リスクスコア(0.0〜10.0) も付与され、これが重大度と優先度にマッピングされます。これが検出結果リストのランク付けを行います。
アルゴリズム → リスクスコア
| アルゴリズム | 鍵サイズ / 曲線 | リスク | 重大度 | 根拠 |
|---|---|---|---|---|
| RSA | < 2048 ビット | 10.0 | Critical | 古典的にも脆弱で、Shor により量子で破られる |
| RSA | 2048 ビット | 8.0 | High | 現在の標準、量子脆弱 |
| RSA | 3072 ビット | 6.0 | Medium | 約 128 ビットの古典的セキュリティ |
| RSA | 4096 ビット | 5.0 | Medium | 約 152 ビットの古典的セキュリティ、依然として量子脆弱 |
| ECDSA | P-256 | 8.0 | High | Shor により破られる |
| EdDSA (Ed25519/Ed448) | — | 7.0 | High | モダンだが量子脆弱 |
| DSA | Any | 9.0 | Critical | 非推奨かつ量子脆弱 |
| DH / DHE | Any | 8.0 | High | 離散対数、量子脆弱 |
| 3DES / DES | — | 10.0 | Critical | 非推奨 — 直ちに置き換えること |
| RC4 | — | 10.0 | Critical | 破られた暗号 |
| MD5 | — | 9.0 | Critical | 破られたハッシュ |
| SHA-1 | — | 8.0 | High | 衝突脆弱性あり(量子関連ではない) |
| AES / ChaCha20-Poly1305 | — | 2.0 | Low | 対称 — 量子安全(Grover は強度を半減させるのみ) |
| SHA-256/384/512 | — | 1.0 | Info | 量子安全なハッシュ |
| ML-KEM-768 (FIPS 203) | Level 3 | 1.0 | Low | ポスト量子、推奨 |
| Hybrid (X25519 + ML-KEM) | — | 1.5 | Low | 多層防御による移行 |
重大度と優先度
| 重大度 | 優先度 | 推奨タイムライン |
|---|---|---|
| Critical | P0 | 直ちに |
| High | P1 | 3 か月以内 |
| Medium | P2 | 6 か月以内 |
| Low | P3 | 12 か月以内 |
| Info | P4 | 監視 |
QRS レポート
すべてのスキャンは、ブランド化された Quantum Risk Assessment PDF としてエクスポートできます。表紙、エグゼクティブサマリー、スコアとシグナルの内訳、暗号インベントリ、選択された管轄区域向けのセクターガイダンス、および優先順位付けされた修復計画が含まれます。