تقييم QRS وتقييم المخاطر
تقييم QRS وتقييم المخاطر
كيفية حساب درجة الجاهزية الكمّية (0–100) والمخاطر لكل أصل (0–10)
درجتان متكاملتان
ينتج الماسح درجتين مختلفتين. لا تخلط بينهما:
| الدرجة | النطاق | المدى | تُستخدم لـ |
|---|---|---|---|
| درجة الجاهزية الكمّية (QRS) | مسح / مؤسسة / نطاق كامل | 0–100 | الوضع التنفيذي، وقياس الأداء المرجعي، وتقرير PDF |
| المخاطر لكل أصل | اكتشاف واحد (شهادة، مفتاح، نقطة نهاية) | 0–10 | ترتيب الأصول الفردية وتحديد أولوياتها |
تُعد QRS الرقم الرئيسي على لوحة المعلومات وتقرير PDF. أما المخاطر لكل أصل فهي ما يرتّب جدول الاكتشافات.
درجة الجاهزية الكمّية (QRS)
QRS هي درجة مركّبة 0–100 مُجمَّعة من أربع إشارات موزونة:
QRS = Algorithm Resilience · 40%
    + Crypto Agility · 30%
    + Harvest Exposure · 20%
    + Migration Posture · 10%
تُطبَّع كل إشارة إلى حصتها الموزونة، بحيث تُجمِّع الأرقام لكل إشارة المعروضة في التقرير (مثل "18 / 40") لتشكّل الإجمالي الكلي.
نطاقات الجاهزية
يُخطَّط الإجمالي إلى نطاق. تقترن أسماء النطاقات الداخلية بـ تسميات الجاهزية المعروضة للقارئ (يستخدم التقرير مصطلحات الجاهزية بدلاً من أحكام المخاطر):
| الدرجة | النطاق | تسمية التقرير | التعرّض لـ HNDL |
|---|---|---|---|
| 90–100 | Quantum-Safe Ready | ADVANCED READINESS | — |
| 70–89 | Hybrid Migration | DEVELOPING READINESS | — |
| 40–69 | Quantum-Vulnerable | EARLY READINESS | تعرّض معتدل لـ HNDL |
| 0–39 | Critical Risk | LOW READINESS | تعرّض عالٍ لـ HNDL |
ملف تعريف التقييم (مراعٍ للولاية القضائية)
تُقيَّم الإشارة الفرعية لـ AEAD مقابل أحد ملفَّي تعريف تقييم يُحدَّدان من الولاية القضائية المستهدفة في التقرير:
| ملف التعريف | ينطبق على | قاعدة AEAD |
|---|---|---|
| مدني (افتراضي) | NIST SP 800-131A وENISA وANSSI وBSI TR-02102 وCRYPTREC وUAE CSC وKSA NCA… | AES-256-GCM وAES-128-GCM وChaCha20-Poly1305 تُعد جميعها قوية |
| NSS / CNSA 2.0 | أنظمة الأمن القومي الفيدرالية الأمريكية فقط (الولاية القضائية us_nss) | AES-256 فقط — AES-128-GCM وChaCha20-Poly1305 غير مقبولين |
us_nss. ولا يُستنتَج أبداً من us وحدها —
فالولايات المتحدة المدنية متوافقة مع NIST/FIPS وتقبل AES-128-GCM.تفصيل الإشارات
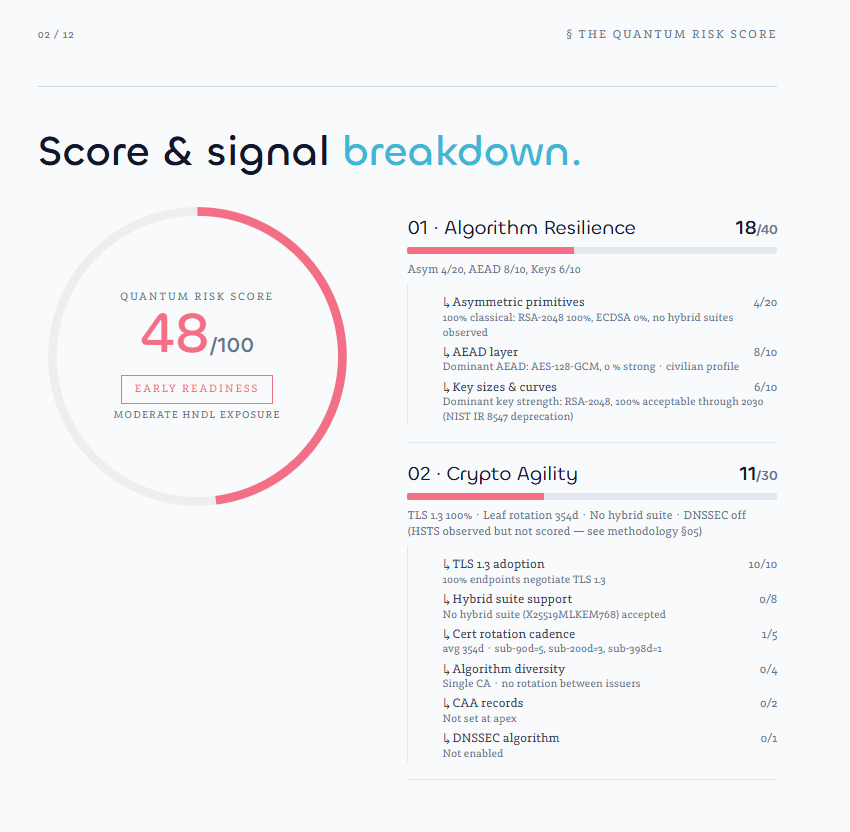
تُظهِر صفحة "الدرجة وتفصيل الإشارات" في التقرير بالضبط كيفية اكتساب كل إشارة، وصولاً إلى الإشارة الفرعية:
01 · مرونة الخوارزمية — 40 نقطة
| الإشارة الفرعية | الحد الأقصى | كيفية اكتساب النقاط |
|---|---|---|
| البدائيات غير المتماثلة | 20 | PQC بنسبة 100% (ML-KEM + ML-DSA) = 20 · أغلبية هجينة (≥50% من نقاط النهاية) = 14 · هجينة جزئية (<50%) = 8 · RSA/ECDSA كلاسيكية بنسبة 100% = 4 · RSA-1024 أو SHA-1 في التوقيع = 0 (الحد الأدنى) |
| طبقة AEAD | 10 | مدني: AES-256-GCM = 10 · ChaCha20-Poly1305 = 9 · AES-128-GCM = 8 · مزيج CBC = 3 · ضعيف/قديم = 0. CNSA 2.0: AES-256-GCM = 10، وكل ما عداه = 0 |
| أحجام المفاتيح والمنحنيات | 10 | RSA-3072+ أو P-384+ = 10 · RSA-2048 أو P-256 = 6 · مختلط، بدون ضعف = 3 · ضعيف (RSA < 2048 / منحنى غير NIST) = 0 |
02 · مرونة التشفير — 30 نقطة
| الإشارة الفرعية | الحد الأقصى | كيفية اكتساب النقاط |
|---|---|---|
| اعتماد TLS 1.3 | 10 | 10 × (حصة نقاط النهاية المتفاوضة على TLS 1.3) |
| دعم المجموعة الهجينة | 8 | 8 إذا قُبِلت مجموعة هجينة (مثل X25519MLKEM768)، وإلا 0 |
| وتيرة تدوير الشهادة | 5 | ≤90 يوماً = 5 · ≤200 يوم = 3 · ≤398 يوماً = 1 · >398 يوماً = 0 |
| تنوّع الخوارزميات | 4 | 0–1 سلطة شهادات = 0 · سلطتا شهادات = 2 · 3+ سلطات شهادات = 4 |
| سجلات CAA | 2 | 2 إذا كان CAA موجوداً في الجذر (apex)، وإلا 0 |
| خوارزمية DNSSEC | 1 | 1 إذا كان DNSSEC مُفعَّلاً، وإلا 0 |
03 · التعرّض للحصاد — 20 نقطة
| الإشارة الفرعية | الحد الأقصى | كيفية اكتساب النقاط |
|---|---|---|
| تغطية PFS | 12 | حصة السرية التقدمية × 0.12 |
| حمل الأولوية | 8 | 8 − min(8, 2 × الاكتشافات الحرجة + الاكتشافات العالية) |
| الحد الأدنى لنقل مفتاح RSA | — | عقوبة عامة −10 إذا كانت أي نقطة نهاية لا تزال تقدّم نقل مفتاح RSA (بدون سرية تقدمية) |
04 · وضع الترحيل — 10 نقاط
| الإشارة الفرعية | الحد الأقصى | كيفية اكتساب النقاط |
|---|---|---|
| اختراق ML-KEM الهجين | 7 | ≥50% من نقاط النهاية تتفاوض على الهجين = 7 · جزئي (>0، <50%) = 4 · مقدَّم ولكن غير متفاوَض عليه = 2 · لا شيء = 0 |
| متأخر دورة حياة الشهادة | 3 | الأطول عمراً بين الشهادات الطرفية: ≤90 يوماً = 3 · ≤200 يوم = 1 · >200 يوم = 0 |
الدرجة 48 / 100 ← EARLY READINESS (نطاق Quantum-Vulnerable، تعرّض معتدل لـ HNDL):
- 01 مرونة الخوارزمية 18/40 — غير المتماثلة 4/20 (كلاسيكية بنسبة 100%، RSA-2048، ECDSA 0%، بدون هجين)، AEAD 8/10 (AES-128-GCM، ملف تعريف مدني)، المفاتيح 6/10 (RSA-2048، مقبولة حتى 2030 وفقاً لـ NIST IR 8547).
- 02 مرونة التشفير 11/30 — TLS 1.3 بنسبة 10/10، المجموعة الهجينة 0/8، تدوير الشهادة 1/5 (بمتوسط 354 يوماً)، تنوّع الخوارزميات 0/4 (سلطة شهادات واحدة)، CAA 0/2، DNSSEC 0/1.
المخاطر لكل أصل (0–10)
يحصل كل اكتشاف فردي أيضاً على درجة مخاطر كمّية (0.0–10.0) من الخوارزمية التي يستخدمها، والتي تُخطَّط إلى خطورة وأولوية. هذا ما يرتّب قائمة الاكتشافات.
الخوارزمية ← درجة المخاطر
| الخوارزمية | حجم المفتاح / المنحنى | المخاطر | الخطورة | المبرّر |
|---|---|---|---|---|
| RSA | < 2048 بت | 10.0 | حرجة | ضعيفة كلاسيكياً ومكسورة كمّياً بواسطة Shor |
| RSA | 2048 بت | 8.0 | عالية | المعيار الحالي، عرضة للمخاطر الكمّية |
| RSA | 3072 بت | 6.0 | متوسطة | ~128 بت من الأمان الكلاسيكي |
| RSA | 4096 بت | 5.0 | متوسطة | ~152 بت من الأمان الكلاسيكي، لا تزال عرضة للمخاطر الكمّية |
| ECDSA | P-256 | 8.0 | عالية | مكسورة بواسطة Shor |
| EdDSA (Ed25519/Ed448) | — | 7.0 | عالية | حديثة ولكنها عرضة للمخاطر الكمّية |
| DSA | أي | 9.0 | حرجة | مُهملة وعرضة للمخاطر الكمّية |
| DH / DHE | أي | 8.0 | عالية | لوغاريتم متقطع، عرضة للمخاطر الكمّية |
| 3DES / DES | — | 10.0 | حرجة | مُهملة — استبدلها فوراً |
| RC4 | — | 10.0 | حرجة | شيفرة مكسورة |
| MD5 | — | 9.0 | حرجة | دالة تجزئة مكسورة |
| SHA-1 | — | 8.0 | عالية | عرضة للتصادم (غير متعلقة بالكم) |
| AES / ChaCha20-Poly1305 | — | 2.0 | منخفضة | متماثلة — آمنة كمّياً (يُنصّف Grover القوة فقط) |
| SHA-256/384/512 | — | 1.0 | معلوماتية | دالة تجزئة آمنة كمّياً |
| ML-KEM-768 (FIPS 203) | المستوى 3 | 1.0 | منخفضة | ما بعد الكم، موصى بها |
| هجين (X25519 + ML-KEM) | — | 1.5 | منخفضة | انتقال دفاع متعمّق |
الخطورة والأولوية
| الخطورة | الأولوية | الجدول الزمني المقترح |
|---|---|---|
| حرجة | P0 | فوري |
| عالية | P1 | خلال 3 أشهر |
| متوسطة | P2 | خلال 6 أشهر |
| منخفضة | P3 | خلال 12 شهراً |
| معلوماتية | P4 | المراقبة |
تقرير QRS
يمكن تصدير كل مسح بوصفه ملف تقييم المخاطر الكمّية PDF ذا علامة تجارية — الغلاف، والملخص التنفيذي، والدرجة وتفصيل الإشارات، والمخزون التشفيري، وإرشادات القطاع للولاية القضائية المحددة، وخطة معالجة ذات أولويات.