QRS-Bewertung & Risikobeurteilung
QRS-Bewertung & Risikobeurteilung
Wie der Quantum Readiness Score (0–100) und das assetbezogene Risiko (0–10) berechnet werden
Zwei ergänzende Bewertungen
Der Scanner erzeugt zwei unterschiedliche Bewertungen. Verwechseln Sie sie nicht:
| Bewertung | Geltungsbereich | Bereich | Verwendet für |
|---|---|---|---|
| Quantum Readiness Score (QRS) | Ein gesamter Scan / eine Organisation / eine Domäne | 0–100 | Sicherheitslage für die Geschäftsleitung, Benchmarking, den PDF-Bericht |
| Assetbezogenes Risiko | Ein einzelner Fund (Zertifikat, Schlüssel, Endpunkt) | 0–10 | Rangfolge und Priorisierung einzelner Assets |
Der QRS ist die zentrale Kennzahl auf dem Dashboard und im PDF-Bericht. Das assetbezogene Risiko bestimmt die Reihenfolge der Fundtabelle.
Der Quantum Readiness Score (QRS)
Der QRS ist ein zusammengesetzter Wert von 0–100, der aus vier gewichteten Signalen aggregiert wird:
QRS = Algorithm Resilience · 40%
    + Crypto Agility · 30%
    + Harvest Exposure · 20%
    + Migration Posture · 10%
Jedes Signal wird auf seinen Gewichtungsbereich normalisiert, sodass die im Bericht angezeigten Werte pro Signal (z. B. „18 / 40") in Summe die Gesamtzahl ergeben.
Readiness-Bänder
Die Gesamtzahl wird einem Band zugeordnet. Die internen Bandnamen sind mit den Readiness-Labels gepaart, die den Lesern angezeigt werden (der Bericht verwendet Readiness-Terminologie anstelle von Risikourteilen):
| Bewertung | Band | Bericht-Label | HNDL-Exposition |
|---|---|---|---|
| 90–100 | Quantum-Safe Ready | ADVANCED READINESS | — |
| 70–89 | Hybrid Migration | DEVELOPING READINESS | — |
| 40–69 | Quantum-Vulnerable | EARLY READINESS | Moderate HNDL-Exposition |
| 0–39 | Critical Risk | LOW READINESS | Hohe HNDL-Exposition |
Bewertungsprofil (jurisdiktionsabhängig)
Das AEAD-Teilsignal wird gegen eines von zwei Bewertungsprofilen bewertet, das anhand der Zieljurisdiktion des Berichts ausgewählt wird:
| Profil | Gilt für | AEAD-Regel |
|---|---|---|
| Zivil (Standard) | NIST SP 800-131A, ENISA, ANSSI, BSI TR-02102, CRYPTREC, UAE CSC, KSA NCA… | AES-256-GCM, AES-128-GCM und ChaCha20-Poly1305 zählen alle als stark |
| NSS / CNSA 2.0 | Nur US-föderale National Security Systems (Jurisdiktion us_nss) | Nur AES-256 – AES-128-GCM und ChaCha20-Poly1305 werden nicht akzeptiert |
us_nss auswählt. Es wird niemals allein aus us
abgeleitet – das zivile US-Profil ist NIST/FIPS-ausgerichtet und akzeptiert AES-128-GCM.Signalaufschlüsselung
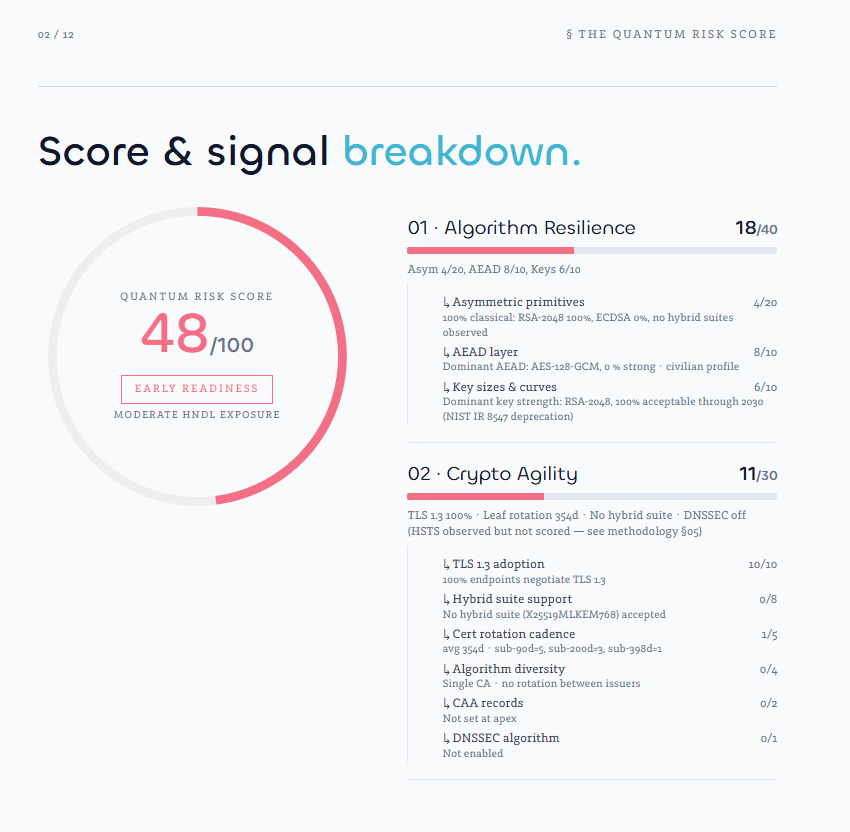
Die Seite „Score & signal breakdown" des Berichts zeigt genau, wie jedes Signal erreicht wurde, bis hinunter zum Teilsignal:
01 · Algorithm Resilience — 40 Punkte
| Teilsignal | Max. | Wie Punkte erreicht werden |
|---|---|---|
| Asymmetrische Primitive | 20 | 100 % PQC (ML-KEM + ML-DSA) = 20 · hybride Mehrheit (≥50 % Endpunkte) = 14 · teilweise hybrid (<50 %) = 8 · 100 % klassisch RSA/ECDSA = 4 · RSA-1024 oder SHA-1 in Signatur = 0 (Untergrenze) |
| AEAD-Schicht | 10 | Zivil: AES-256-GCM = 10 · ChaCha20-Poly1305 = 9 · AES-128-GCM = 8 · CBC-Mix = 3 · schwach/veraltet = 0. CNSA 2.0: AES-256-GCM = 10, alles andere = 0 |
| Schlüsselgrößen & Kurven | 10 | RSA-3072+ oder P-384+ = 10 · RSA-2048 oder P-256 = 6 · gemischt, nicht schwach = 3 · schwach (RSA < 2048 / Nicht-NIST-Kurve) = 0 |
02 · Crypto Agility — 30 Punkte
| Teilsignal | Max. | Wie Punkte erreicht werden |
|---|---|---|
| TLS-1.3-Verbreitung | 10 | 10 × (Anteil der Endpunkte, die TLS 1.3 aushandeln) |
| Unterstützung hybrider Suites | 8 | 8, wenn eine hybride Suite (z. B. X25519MLKEM768) akzeptiert wird, sonst 0 |
| Kadenz der Zertifikatsrotation | 5 | ≤90 T = 5 · ≤200 T = 3 · ≤398 T = 1 · >398 T = 0 |
| Algorithmusvielfalt | 4 | 0–1 CA = 0 · 2 CAs = 2 · 3+ CAs = 4 |
| CAA-Einträge | 2 | 2, wenn CAA am Apex vorhanden, sonst 0 |
| DNSSEC-Algorithmus | 1 | 1, wenn DNSSEC aktiviert, sonst 0 |
03 · Harvest Exposure — 20 Punkte
| Teilsignal | Max. | Wie Punkte erreicht werden |
|---|---|---|
| PFS-Abdeckung | 12 | Forward-Secrecy-Anteil × 0,12 |
| Prioritätslast | 8 | 8 − min(8, 2 × kritische Funde + hohe Funde) |
| RSA-Schlüsseltransport-Untergrenze | — | Globale Strafe von −10, wenn ein Endpunkt noch RSA-Schlüsseltransport anbietet (keine Forward Secrecy) |
04 · Migration Posture — 10 Punkte
| Teilsignal | Max. | Wie Punkte erreicht werden |
|---|---|---|
| Hybride ML-KEM-Durchdringung | 7 | ≥50 % Endpunkte handeln hybrid aus = 7 · teilweise (>0, <50 %) = 4 · angeboten, aber nicht ausgehandelt = 2 · keine = 0 |
| Nachzügler im Zertifikatslebenszyklus | 3 | Am längsten lebendes Leaf: ≤90 T = 3 · ≤200 T = 1 · >200 T = 0 |
Bewertung 48 / 100 → EARLY READINESS (Band Quantum-Vulnerable, moderate HNDL-Exposition):
- 01 Algorithm Resilience 18/40 — Asymmetrisch 4/20 (100 % klassisch, RSA-2048, ECDSA 0 %, kein Hybrid), AEAD 8/10 (AES-128-GCM, ziviles Profil), Schlüssel 6/10 (RSA-2048, akzeptabel bis 2030 gemäß NIST IR 8547).
- 02 Crypto Agility 11/30 — TLS 1.3 10/10, Hybride Suite 0/8, Zertifikatsrotation 1/5 (Durchschnitt 354 T), Algorithmusvielfalt 0/4 (einzelne CA), CAA 0/2, DNSSEC 0/1.
Assetbezogenes Risiko (0–10)
Jeder einzelne Fund erhält zudem eine Quantum-Risikobewertung (0,0–10,0) aus dem verwendeten Algorithmus, die einem Schweregrad und einer Priorität zugeordnet wird. Dies bestimmt die Rangfolge der Fundliste.
Algorithmus → Risikobewertung
| Algorithmus | Schlüsselgröße / Kurve | Risiko | Schweregrad | Begründung |
|---|---|---|---|---|
| RSA | < 2048-Bit | 10.0 | Kritisch | Klassisch schwach und quantengebrochen durch Shor |
| RSA | 2048-Bit | 8.0 | Hoch | Aktueller Standard, quantenanfällig |
| RSA | 3072-Bit | 6.0 | Mittel | ~128-Bit klassische Sicherheit |
| RSA | 4096-Bit | 5.0 | Mittel | ~152-Bit klassische Sicherheit, weiterhin quantenanfällig |
| ECDSA | P-256 | 8.0 | Hoch | Durch Shor gebrochen |
| EdDSA (Ed25519/Ed448) | — | 7.0 | Hoch | Modern, aber quantenanfällig |
| DSA | Beliebig | 9.0 | Kritisch | Veraltet und quantenanfällig |
| DH / DHE | Beliebig | 8.0 | Hoch | Diskreter Logarithmus, quantenanfällig |
| 3DES / DES | — | 10.0 | Kritisch | Veraltet – sofort ersetzen |
| RC4 | — | 10.0 | Kritisch | Gebrochene Chiffre |
| MD5 | — | 9.0 | Kritisch | Gebrochener Hash |
| SHA-1 | — | 8.0 | Hoch | Kollisionsanfällig (nicht quantenbezogen) |
| AES / ChaCha20-Poly1305 | — | 2.0 | Niedrig | Symmetrisch – quantensicher (Grover halbiert nur die Stärke) |
| SHA-256/384/512 | — | 1.0 | Info | Quantensicherer Hash |
| ML-KEM-768 (FIPS 203) | Level 3 | 1.0 | Niedrig | Post-Quanten, empfohlen |
| Hybrid (X25519 + ML-KEM) | — | 1.5 | Niedrig | Defense-in-Depth-Übergang |
Schweregrad & Priorität
| Schweregrad | Priorität | Vorgeschlagener Zeitrahmen |
|---|---|---|
| Kritisch | P0 | Sofort |
| Hoch | P1 | Innerhalb von 3 Monaten |
| Mittel | P2 | Innerhalb von 6 Monaten |
| Niedrig | P3 | Innerhalb von 12 Monaten |
| Info | P4 | Überwachen |
Der QRS-Bericht
Jeder Scan kann als gebrandeter Quantum Risk Assessment-PDF exportiert werden – Deckblatt, Zusammenfassung für die Geschäftsleitung, Score- & Signalaufschlüsselung, kryptografisches Inventar, Branchenempfehlungen für die ausgewählte Jurisdiktion und ein priorisierter Sanierungsplan.