DKE 365 sur DuoKey Cockpit v2
The DuoKey Cockpit for DKE 365 — its configuration surface, key lifecycle and access policies.
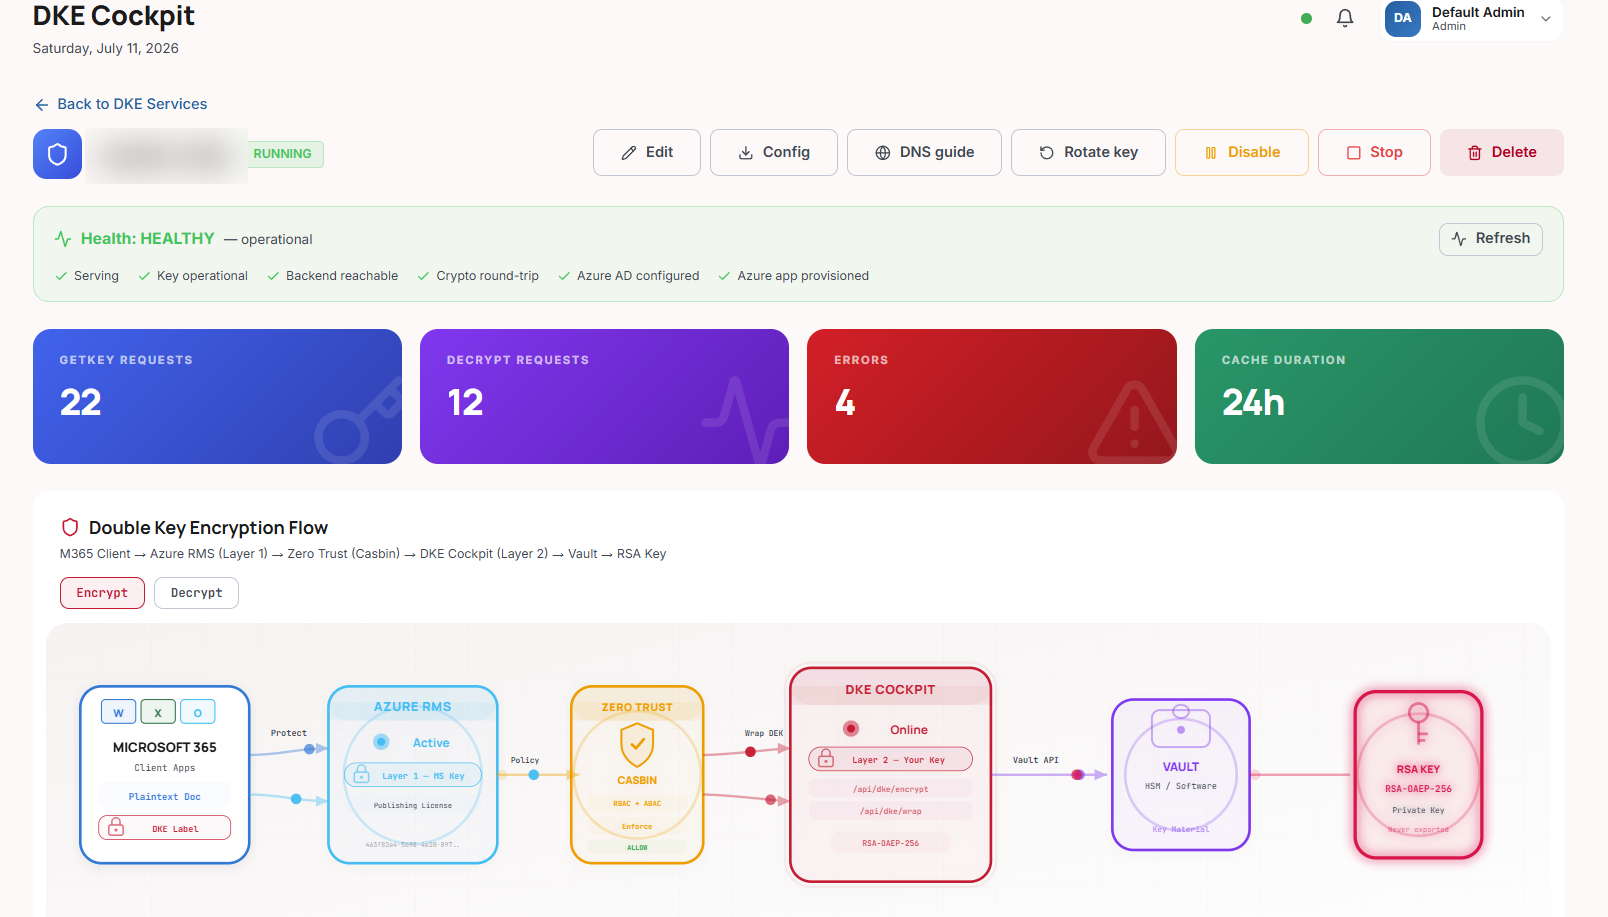
Some pages in the wider DKE guide still show screenshots of an older console. The behaviour documented in this section reflects the current Cockpit; refreshed screenshots are being rolled out progressively.
Ce qui a changé pour DKE 365 dans Cockpit v2
Le DKE (Double Key Encryption) protège le contenu Microsoft 365 / Purview à l'aide de deux clés : l'une détenue par Microsoft (Azure) et l'autre par votre organisation. Cockpit v2 héberge la clé RSA côté organisation et sert les opérations GetKey et Decrypt compatibles Microsoft — désormais avec un modèle de configuration repensé.
Points forts de l'implémentation DKE v2 :
Surface de gestion épurée
Une surface de gestion simplifiée pour déployer, activer, faire pivoter et surveiller les services DKE, ainsi que les points de terminaison du protocole public qu'Office appelle directement.
Rotation sans réétiquetage
URL d'étiquette stable et historique des clés — une rotation ne modifie pas l'URL de l'étiquette de confidentialité, et les clés retirées de la rotation restent en déchiffrement seul jusqu'à ce qu'un administrateur les retire, afin que le contenu existant reste lisible.
Provisionnement Azure AD
Provisionnement automatique de l'app Azure AD via Microsoft Graph lors de l'activation.
Domaines partenaires B2B
Prise en charge des domaines partenaires B2B (chaque domaine autorisé correspond aux émetteurs de jetons valides de son propre tenant).
Moteur de politiques d'accès
Un moteur de politiques (RBAC + ABAC) pour le contrôle d'accès (utilisateur / IP / localisation / heure / groupe), remplaçant le modèle de politiques d'accès de la v1 — voir Politiques d'accès.
Plateforme (récapitulatif)
Cockpit v2 est la réécriture nouvelle génération de la plateforme DuoKey. Points forts de sécurité applicables à DKE : authentification forte (JWT + WebAuthn), un moteur de politiques (RBAC + ABAC) pour l'autorisation, un chiffrement AES-256-GCM au repos, et une piste d'audit inviolable, chaînée par hachage, avec des garanties fail-closed pour les événements liés à la sécurité. Cockpit v2 est multi-tenant, les données de chaque tenant étant isolées automatiquement.
Les clés sont conservées dans le coffre du tenant — DuoKey KMS (MPC logiciel par défaut) ainsi que des backends HSM incluant Securosys (FIPS 140-2 niveaux 3 & 4). La clé privée DKE ne quitte jamais le coffre.
La même plateforme Cockpit v2 propulse toutes les intégrations DuoKey. Pour une vue d'ensemble plus large de la plateforme, voir Oracle TDE → Cockpit v2 → Vue d'ensemble — la description de la plateforme s'applique également à DKE 365.
DKE 365 on the Cockpit — at a glance
| Dimension | DuoKey Cockpit |
|---|---|
| Key algorithm | RSA-OAEP-256 (default) or RS256 |
| Key rotation | Stable label URL; rotated-out keys stay decrypt-only until retired |
| Decrypt auth | Azure AD JWT + optional mTLS (reverse-proxy) + access-policy enforcement |
| Access control | Policy engine — RBAC + ABAC (user / IP / location / time / group) |
Tout chiffre de débit, de latence ou d'empreinte cité pour Cockpit v2 constitue un objectif fournisseur, et non une garantie vérifiée de manière indépendante.
Contenu de cette section
Configuration DKE
Les fonctions de configuration du service DKE dans Cockpit v2 (déploiement, activation, rotation, GetKey/Decrypt, provisionnement Azure AD, paramètres d'hôte, Purview).
Politiques d'accès
Le modèle RBAC + ABAC et la manière dont les politiques protègent les services DKE.
Rotation des clés
Faire pivoter la clé du service manuellement ou selon un calendrier (30, 180, 365 jours ou personnalisé), avec approbation par quorum et alertes en cas d'échec.