DKE 365 على DuoKey Cockpit v2
The DuoKey Cockpit for DKE 365 — its configuration surface, key lifecycle and access policies.
Some pages in the wider DKE guide still show screenshots of an older console. The behaviour documented in this section reflects the current Cockpit; refreshed screenshots are being rolled out progressively.
ما الذي تغيّر في DKE 365 مع Cockpit v2
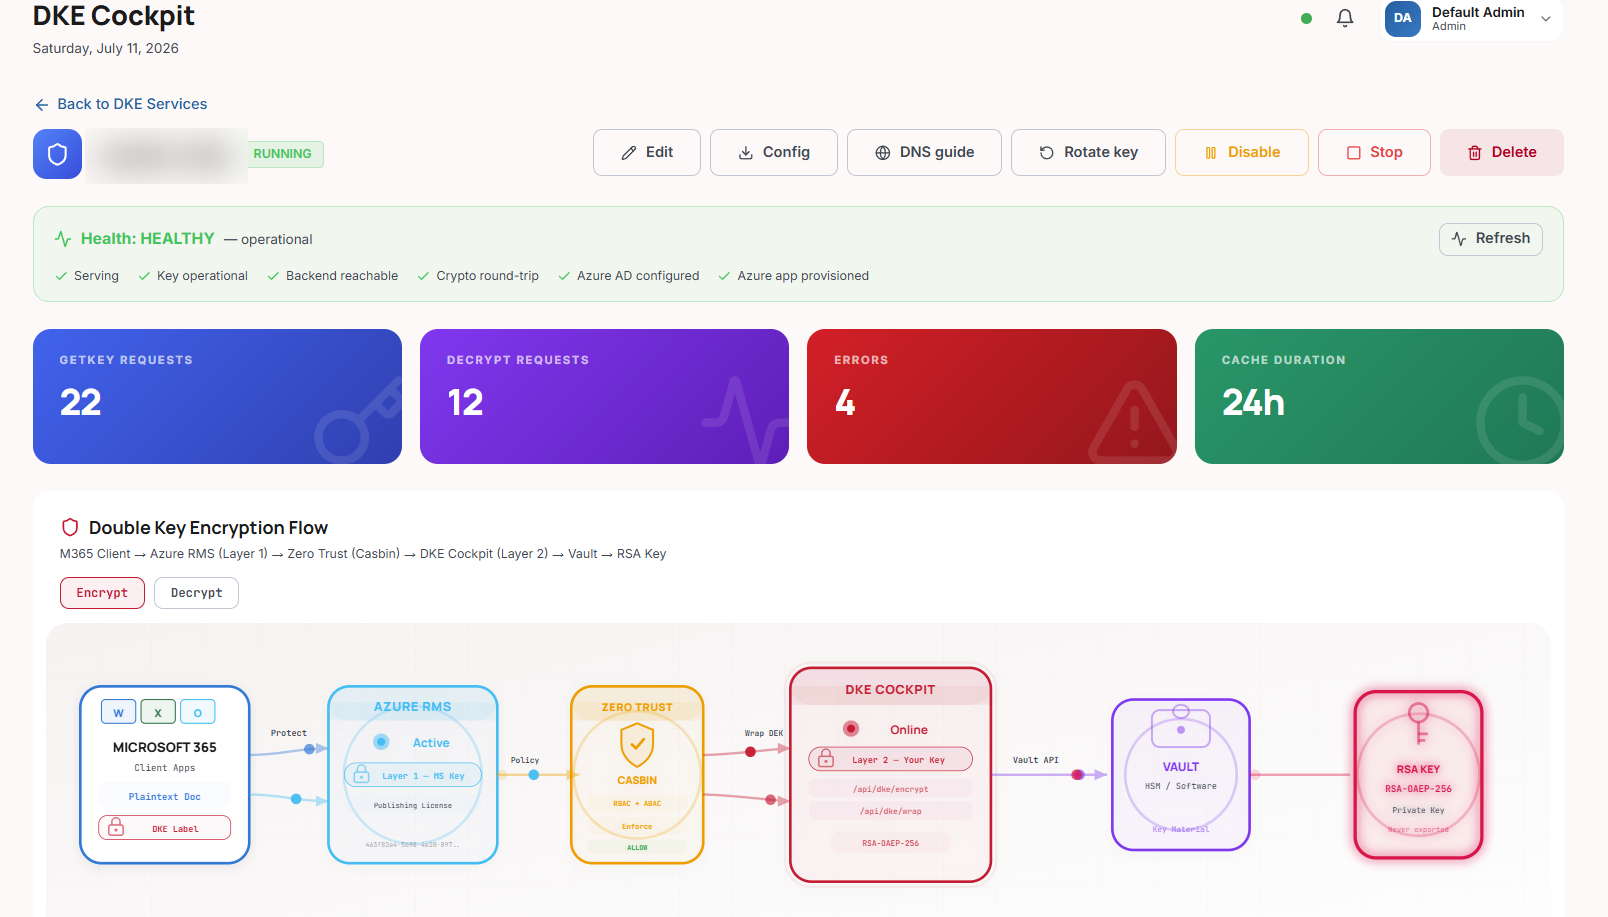
يحمي DKE (Double Key Encryption) محتوى Microsoft 365 / Purview بـ مفتاحين: أحدهما تحتفظ به Microsoft (Azure) والآخر تحتفظ به مؤسستك. يستضيف Cockpit v2 مفتاح RSA الخاص بالمؤسسة ويقدّم عمليتي GetKey وDecrypt المتوافقتين مع Microsoft — الآن بنموذج تكوين مُعاد تصميمه.
أبرز ما يميّز تنفيذ DKE في v2:
سطح إدارة نظيف
سطح إدارة مبسّط لنشر خدمات DKE وتفعيلها وتدويرها ومراقبتها، إضافة إلى نقاط نهاية البروتوكول العامة التي يستدعيها Office مباشرة.
التدوير بنافذة تراكب
تدوير المفتاح بنافذة تراكب — يستمر المفتاح السابق في خدمة GetKey وDecrypt خلال نافذة تخزين مؤقت قابلة للتكوين حتى لا يصبح أي محتوى غير قابل للقراءة مؤقتاً.
توفير Azure AD
توفير تلقائي لتطبيق Azure AD عبر Microsoft Graph عند التفعيل.
نطاقات شركاء B2B
دعم نطاقات شركاء B2B (كل نطاق مسموح به يُطابَق مع مُصدِري الرموز الصالحين لمستأجره الخاص).
محرك سياسات الوصول
محرك سياسات (RBAC + ABAC) للتحكم في الوصول (المستخدم / عنوان IP / الموقع / الوقت / المجموعة)، يحل محل نموذج سياسة الوصول في v1 — راجع سياسات الوصول.
المنصة (ملخّص)
Cockpit v2 هو إعادة كتابة من الجيل الجديد لمنصة DuoKey. أبرز عناصر الأمان المطبَّقة على DKE: مصادقة قوية (JWT + WebAuthn)، ومحرك سياسات (RBAC + ABAC) للتفويض، وتشفير AES-256-GCM أثناء التخزين، ومسار تدقيق مقاوم للعبث ومتسلسل بالتجزئة بضمانات الإغلاق الآمن عند الفشل للأحداث ذات الصلة بالأمان. Cockpit v2 متعدد المستأجرين، وتُعزَل بيانات كل مستأجر تلقائياً.
تُحفَظ المفاتيح في خزنة المستأجر — DuoKey KMS (حساب متعدد الأطراف برمجي افتراضياً) بالإضافة إلى خلفيات HSM، بما في ذلك Securosys (FIPS 140-2 المستوى 3 و4). لا يغادر مفتاح DKE الخاص الخزنة أبداً.
منصة Cockpit v2 نفسها تُشغِّل كل تكامل من تكاملات DuoKey. للاطلاع على نظرة عامة أوسع على المنصة، راجع Oracle TDE ← Cockpit v2 ← نظرة عامة — ينطبق وصف المنصة هناك على DKE 365 أيضاً.
DKE 365 on the Cockpit — at a glance
| Dimension | DuoKey Cockpit |
|---|---|
| Key algorithm | RSA-OAEP-256 (default) or RS256 |
| Key rotation | Overlap window (cache_duration_hours, default 24) |
| Decrypt auth | Azure AD JWT + optional mTLS (reverse-proxy) + access-policy enforcement |
| Access control | Policy engine — RBAC + ABAC (user / IP / location / time / group) |
أي أرقام إنتاجية أو زمن استجابة أو بصمة موارد تُذكَر لـ Cockpit v2 هي أهداف تسويقية، وليست ضمانات مُقاسة بشكل مستقل.