DKE 365 auf DuoKey Cockpit v2
The DuoKey Cockpit for DKE 365 — its configuration surface, key lifecycle and access policies.
Some pages in the wider DKE guide still show screenshots of an older console. The behaviour documented in this section reflects the current Cockpit; refreshed screenshots are being rolled out progressively.
Was sich für DKE 365 in Cockpit v2 geändert hat
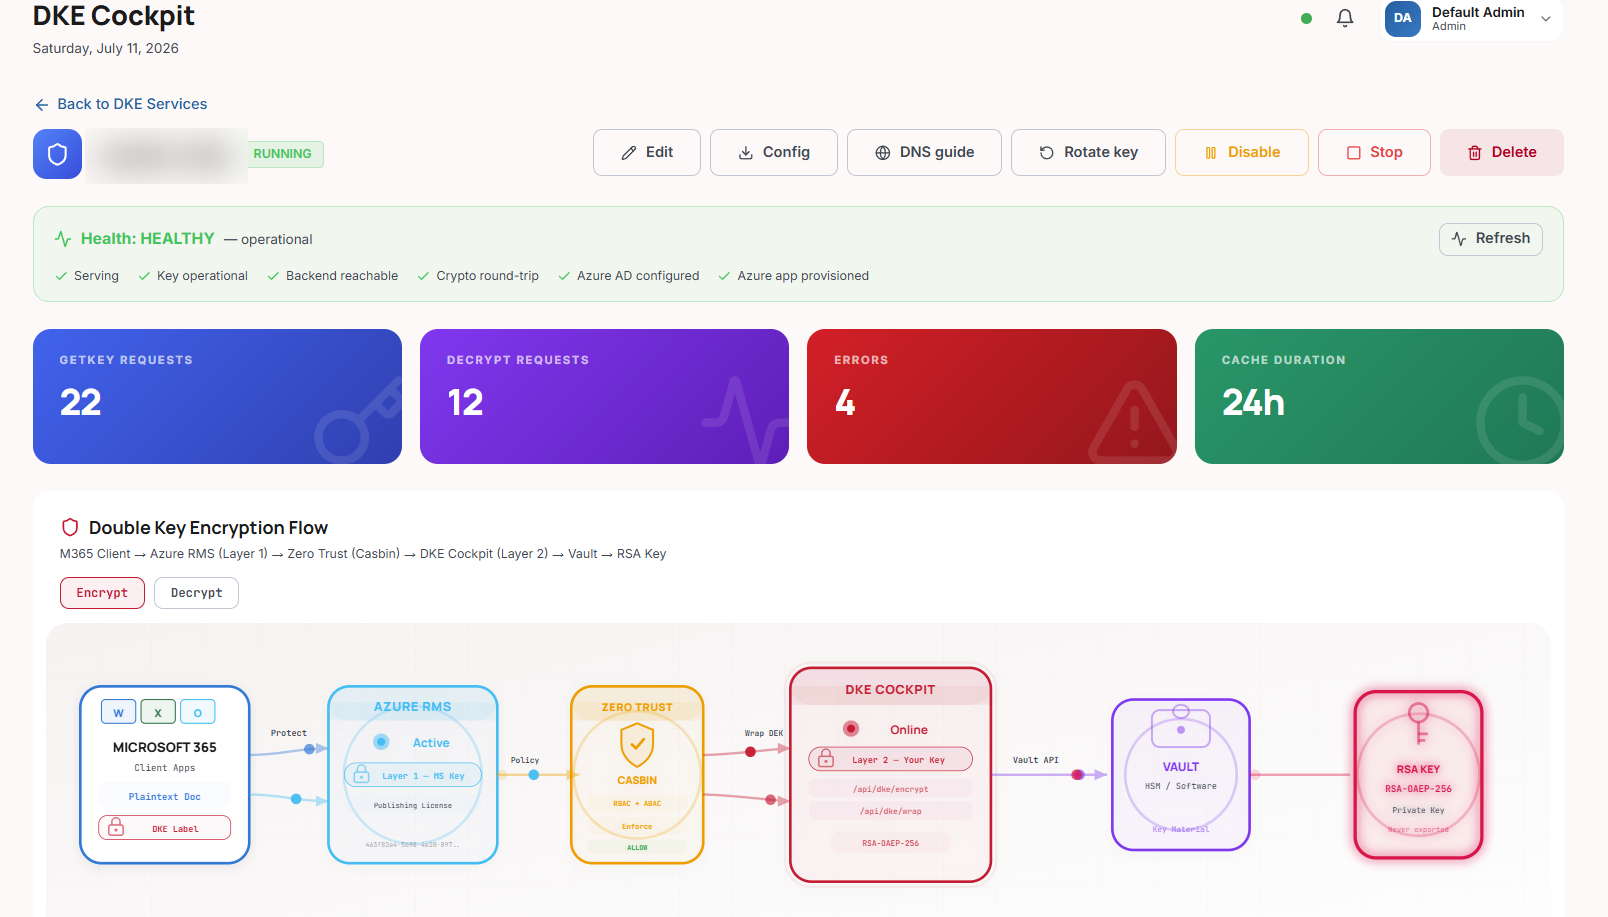
DKE (Double Key Encryption) schützt Microsoft 365 / Purview-Inhalte mit zwei Schlüsseln: einer wird von Microsoft (Azure) gehalten, der andere von Ihrer Organisation. Cockpit v2 hostet den organisationsseitigen RSA-Schlüssel und stellt die Microsoft-kompatiblen Operationen GetKey und Decrypt bereit — jetzt mit einem neu gestalteten Konfigurationsmodell.
Highlights der v2-DKE-Implementierung:
Klare Verwaltungsoberfläche
Eine übersichtliche Verwaltungsoberfläche zum Bereitstellen, Aktivieren, Rotieren und Überwachen von DKE-Diensten, plus die öffentlichen Protokoll-Endpunkte, die Office direkt aufruft.
Rotation mit Überlappung
Schlüsselrotation mit Überlappungsfenster — der vorherige Schlüssel bedient GetKey und Decrypt während eines konfigurierbaren Cache-Fensters weiter, sodass kein Inhalt vorübergehend unlesbar wird.
Azure-AD-Provisionierung
Automatische Azure-AD-App-Provisionierung über Microsoft Graph bei der Aktivierung.
B2B-Partnerdomänen
B2B-Unterstützung für Partnerdomänen (jede zugelassene Domäne wird den gültigen Token-Ausstellern ihres eigenen Mandanten zugeordnet).
Zugriffsrichtlinien-Engine
Eine Policy-Engine (RBAC + ABAC) für die Zugriffskontrolle (Benutzer / IP / Standort / Zeit / Gruppe), die das v1-Zugriffsrichtlinienmodell ablöst — siehe Zugriffsrichtlinien.
Plattform (Zusammenfassung)
Cockpit v2 ist die neu geschriebene Version der nächsten Generation der DuoKey-Plattform. Sicherheits-Highlights, die für DKE gelten: starke Authentifizierung (JWT + WebAuthn), eine Policy-Engine (RBAC + ABAC) für die Autorisierung, AES-256-GCM-Verschlüsselung im Ruhezustand und ein manipulationssicheres, hashverkettetes Audit-Protokoll mit Fail-Closed-Garantien für sicherheitsrelevante Ereignisse. Cockpit v2 ist mandantenfähig, wobei die Daten jedes Mandanten automatisch isoliert werden.
Schlüssel werden im Mandanten-Vault gehalten — DuoKey KMS (standardmäßig Software-MPC) plus HSM-Backends einschließlich Securosys (FIPS 140-2 Level 3 & 4). Der private DKE-Schlüssel verlässt den Vault nie.
Dieselbe Cockpit-v2-Plattform betreibt jede DuoKey-Integration. Für einen umfassenderen Plattformüberblick siehe Oracle TDE → Cockpit v2 → Überblick — die dortige Plattformbeschreibung gilt ebenso für DKE 365.
DKE 365 on the Cockpit — at a glance
| Dimension | DuoKey Cockpit |
|---|---|
| Key algorithm | RSA-OAEP-256 (default) or RS256 |
| Key rotation | Overlap window (cache_duration_hours, default 24) |
| Decrypt auth | Azure AD JWT + optional mTLS (reverse-proxy) + access-policy enforcement |
| Access control | Policy engine — RBAC + ABAC (user / IP / location / time / group) |
Alle für Cockpit v2 genannten Durchsatz-, Latenz- oder Footprint-Werte sind richtungsweisende Zielwerte der Hersteller, keine unabhängig gemessenen Garantien.