Microsoft 365 向けのゼロトラストアクセス制御
ゼロトラストアクセス制御
暗号鍵操作向けの業界初の条件付きアクセスポリシー — DuoKey でのみ利用可能
なぜ暗号鍵にゼロトラストが必要なのか
Microsoft 365 はデータを保護するために堅牢な暗号化を採用していますが、暗号鍵そのものに誰がアクセスできるかについてのきめ細かな制御を欠いています。認可されたユーザーが鍵にアクセスできる場合、そのアクセスは一般的に二値的であり、場所、デバイスのセキュリティ、アクセス時刻などの他のリスク要因に関係なく、アクセスがあるかないかのいずれかです。
DuoKey はこのギャップを解決します。ゼロトラストの原則を暗号鍵管理に特化して適用することで、これを実現します。すべての鍵アクセスリクエストは、付与される前に複数の条件に照らして評価されるため、認可されたユーザーであっても追加のセキュリティ基準を満たす必要があります。
DuoKey は、暗号鍵向けのゼロトラストアクセス制御を提供する唯一の DKE プロバイダーです。Thales、Entrust、Fortanix、Utimaco のいずれのベンダーも、Microsoft 365 Double Key Encryption 向けにこのレベルのきめ細かな条件付きアクセスを提供していません。
アーキテクチャ
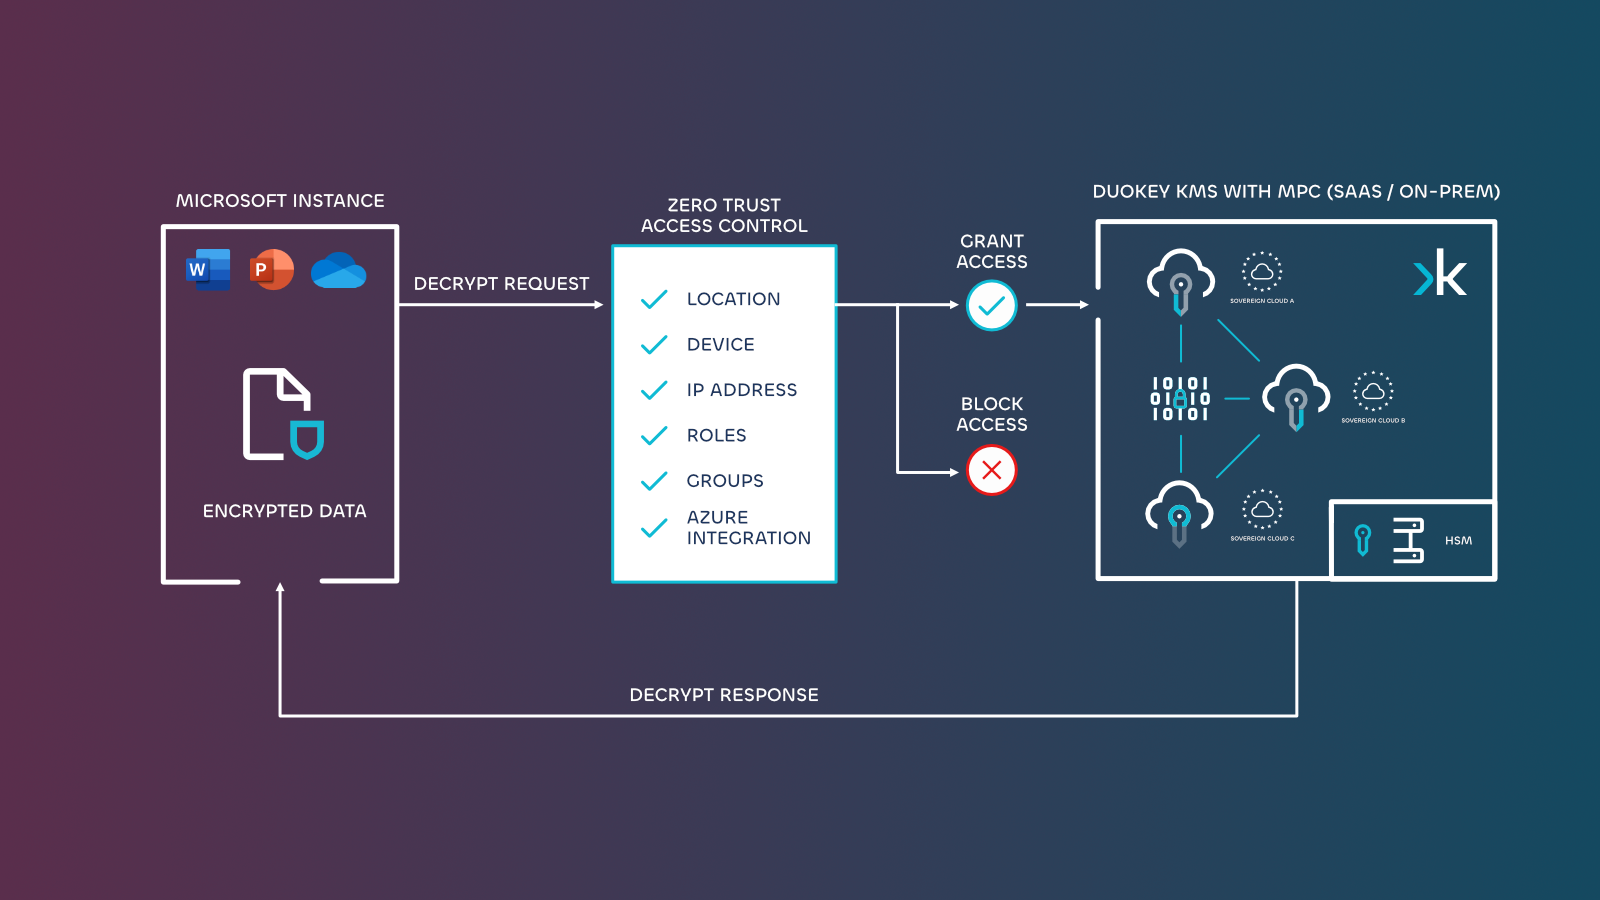
DuoKey のゼロトラストアクセス制御は、ユーザーの鍵アクセスリクエストと DKE 鍵サービスの間に位置します。すべてのリクエストは、鍵操作が認可される前に、構成したポリシーに照らして評価されます。
明示的に検証する
すべての鍵アクセスリクエストは、ユーザー ID、場所、デバイス、グループ所属など、利用可能なすべてのデータポイントに基づいて認証および認可されます
最小権限アクセス
ジャストインタイムおよびジャストイナフアクセスのポリシーで鍵アクセスを制限します。きめ細かな include、require、exclude のルールを適用します
侵害を前提とする
セグメント化されたアクセス、エンドツーエンドの暗号化検証、すべての鍵操作の完全な監査証跡により、影響範囲を最小化します
アクセス制御ポリシーの次元
DuoKey は、5 つの独立した次元にわたって鍵アクセスリクエストを評価します。各次元では、特定の条件を include、require、または exclude できます。
| 次元 | 制御対象 | 使用例 |
|---|---|---|
| ユーザー(メール) | 特定のメールアドレスまたはドメインを許可/ブロック | 取締役会文書の復号を経営幹部のみに許可する |
| デバイス(IP) | IP アドレスとレンジを include/require/exclude | 鍵アクセスを企業ネットワークの IP のみに制限する |
| 場所(国) | 国または地域を include/exclude | 鍵にスイスとフランスからのみアクセスできるようにする |
| 外部グループ(IDP) | Azure AD / Okta グループでフィルタリング | 「Project-Confidential」AD グループのメンバーのみを許可する |
| 監査と履歴 | 完全な変更追跡と監査証跡 | ユーザー、アクション、タイムスタンプ付きですべてのポリシー変更を追跡する |
はじめに
ステップ 1: アクセス制御ポリシーモジュールにアクセスする
DuoKey Cockpit のサイドバーで Administration > Access control policy に移動します。
ステップ 2: ポリシーを表示・管理する
アクセス制御ポリシーダッシュボードには、関連する組織単位と外部 ID とともに、既存のすべてのポリシーが表示されます。
任意のポリシーの Actions ドロップダウンから、次のことができます。
| アクション | 説明 |
|---|---|
| View | 完全なポリシー構成を読み取り専用モードで表示する |
| Edit | ポリシールールと条件を変更する |
| Delete | ポリシーを恒久的に削除する |
| History | すべての変更の完全な監査証跡を表示する |
ステップ 3: 新しいアクセスポリシーを作成する
+ Create New Access Policy をクリックして、新しい条件付きアクセスポリシーを定義します。
ポリシーに名前を付ける
アクションを選択する
組織単位を割り当てる
ルールを構成する
保存する
ポリシーアクション
各ポリシーは、次の 3 つのアクションのいずれかを適用できます。
| アクション | 動作 |
|---|---|
| Allow | すべての条件が満たされた場合に鍵アクセスを付与する |
| Block | 条件が一致した場合に鍵アクセスを拒否する(許可ルールを上書きする) |
| Bypass | 一致した条件に対してアクセス制御チェックを完全にスキップする |
アクセスルールの構成
ユーザーベースのアクセス(メール許可リスト)
ユーザーのメールアドレスに基づいて鍵アクセスを制御します。特定のユーザーまたはドメイン全体を許可リストに追加します。
User タブを選択する
フィルタータイプを選ぶ
ユーザーを追加する
追加または削除する
デバイスベースのアクセス(IP レンジ)
鍵アクセスを特定の IP アドレスまたはネットワークレンジに制限します。Include、Require、Exclude のルールタイプをサポートします。
| ルールタイプ | 説明 | 例 |
|---|---|---|
| Include | これらの IP からのアクセスを許可する(少なくとも 1 つが一致する必要がある) | 102.163.24.161 — 企業オフィス |
| Require | アクセスは必ずこれらの IP レンジから来なければならない | 企業 VPN レンジ 10.0.0.0/8 |
| Exclude | これらの IP からのアクセスをブロックする(include を上書きする) | 既知のリスクの高い IP レンジ |
Device タブを選択する
Include ルールを追加する
Require ルールを追加する(オプション)
Exclude ルールを追加する(オプション)
場所ベースのアクセス(国)
鍵アクセスを特定の地理的な場所に制限します。鍵操作を承認された国に限定することで、データ主権を確保します。
Locations タブを選択する
Include する国を追加する
Exclude する国を追加する(オプション)
外部グループ(Azure AD / Okta グループ)
既存の ID プロバイダーのグループを活用して鍵アクセスを制御します。Azure AD または Okta のグループと同期し、シームレスなロールベースのアクセスを実現します。
External Groups タブを選択する
ID プロバイダーを選択する
グループを選択する
監査と履歴
すべてのポリシー変更は、アクション、ユーザー、タイムスタンプを示す完全な監査証跡とともに追跡されます。
| フィールド | 説明 |
|---|---|
| Action | 変更の種類(作成、更新、削除) |
| User name | 変更を行った管理者 |
| Time | 変更の正確なタイムスタンプ |
競合優位性
DuoKey のゼロトラストアクセス制御は、業界初の機能です。他のどの DKE ベンダーも、暗号鍵向けの動的で UI 主導の条件付きアクセスポリシーを提供していません。
| 機能 | DuoKey | Thales | Entrust | Fortanix | Utimaco |
|---|---|---|---|---|---|
| ゼロトラスト鍵アクセス | 動的 UI | ||||
| ユーザーメール許可リスト | 動的 UI | 静的(appsettings.json) | 静的(appsettings.json) | 静的(appsettings.json) | |
| IP ベースの鍵制限 | 動的 UI | ||||
| 国/地理的制限 | 動的 UI | ||||
| IDP グループ連携 | 動的 UI | ||||
| ポリシー監査証跡 | |||||
| MPC ベースの鍵セキュリティ | |||||
| Allow/Block/Bypass ルール | |||||
| リアルタイムのポリシー変更 | 再起動不要 | 再デプロイが必要 | 再デプロイが必要 | 再デプロイが必要 |
Thales、Entrust、Fortanix は、appsettings.json 構成ファイルにハードコードされた静的なメールベースの認可のみを提供します。変更にはファイルの手動編集と DKE サービスの再デプロイが必要です。DuoKey は、動的でリアルタイムな UI を備えた唯一のソリューションであり、ポリシーはサービスの再起動や再デプロイなしに即座に反映されます。
競合他社がこれに対抗できない理由
従来の DKE プロバイダー(Thales、Entrust、Fortanix)は、メールベースの認可を定義するために静的な appsettings.json ファイルに依存しています。このアプローチには重大な制約があります。
- UI がない — 管理者は JSON 構成ファイルを手動で編集する必要がある
- IP、場所、グループベースのルールがない — 基本的なメール許可リストのみ
- 再デプロイが必要 — すべての変更は DKE サービスの再起動を意味する
- 監査証跡がない — 誰が何をいつ変更したかの追跡がない
- Include/Exclude ロジックがない — 単純な二値的な許可か拒否のみで、階層化されたルールがない
セキュアなマルチパーティ計算(MPC) を活用した DuoKey のアーキテクチャは、次のことを可能にします。
分散型の鍵セキュリティ
鍵は複数の独立した MPC サーバーに分割されます。単一のエンティティが完全な鍵を保有することは決してありません。
条件付きの鍵アクセス
すべての鍵リクエストは、認可の前に多次元のポリシーに照らして評価されます。従来の HSM のみのアーキテクチャでは不可能です。
地理主権的な制御
鍵操作を特定の国や地域に制限し、GDPR、DORA、現地のデータ保護法へのコンプライアンスを確保します。
完全な監査コンプライアンス
すべての鍵アクセスとポリシー変更は、規制報告のための改ざん防止された監査証跡とともに記録されます。