التحكم في الوصول القائم على انعدام الثقة لـ Microsoft 365
التحكم في الوصول القائم على انعدام الثقة
سياسات الوصول المشروط الأولى من نوعها في المجال لعمليات مفاتيح التشفير — متاحة فقط مع DuoKey
لماذا انعدام الثقة لمفاتيح التشفير؟
يستخدم Microsoft 365 تشفيراً قوياً لحماية البيانات، لكنه يفتقر إلى ضوابط دقيقة للتحكم في من يمكنه الوصول إلى مفاتيح التشفير نفسها. عندما يكون لمستخدم مصرَّح له إمكانية الوصول إلى المفاتيح، فإن ذلك الوصول يكون ثنائياً بشكل عام — فإما أن يمتلكه أو لا يمتلكه، بغض النظر عن عوامل الخطر الأخرى مثل الموقع أو أمان الجهاز أو وقت الوصول.
تحلّ DuoKey هذه الفجوة من خلال تطبيق مبادئ انعدام الثقة تحديداً على إدارة مفاتيح التشفير. يتم تقييم كل طلب وصول إلى مفتاح مقابل شروط متعددة قبل منحه — مما يضمن أنه حتى المستخدمين المصرَّح لهم يجب أن يستوفوا معايير أمنية إضافية.
DuoKey هي موفّر DKE الوحيد الذي يقدّم التحكم في الوصول القائم على انعدام الثقة لمفاتيح التشفير. لا يوفّر أي بائع آخر — سواء Thales أو Entrust أو Fortanix أو Utimaco — هذا المستوى من الوصول المشروط الدقيق للتشفير المزدوج بالمفاتيح في Microsoft 365.
البنية
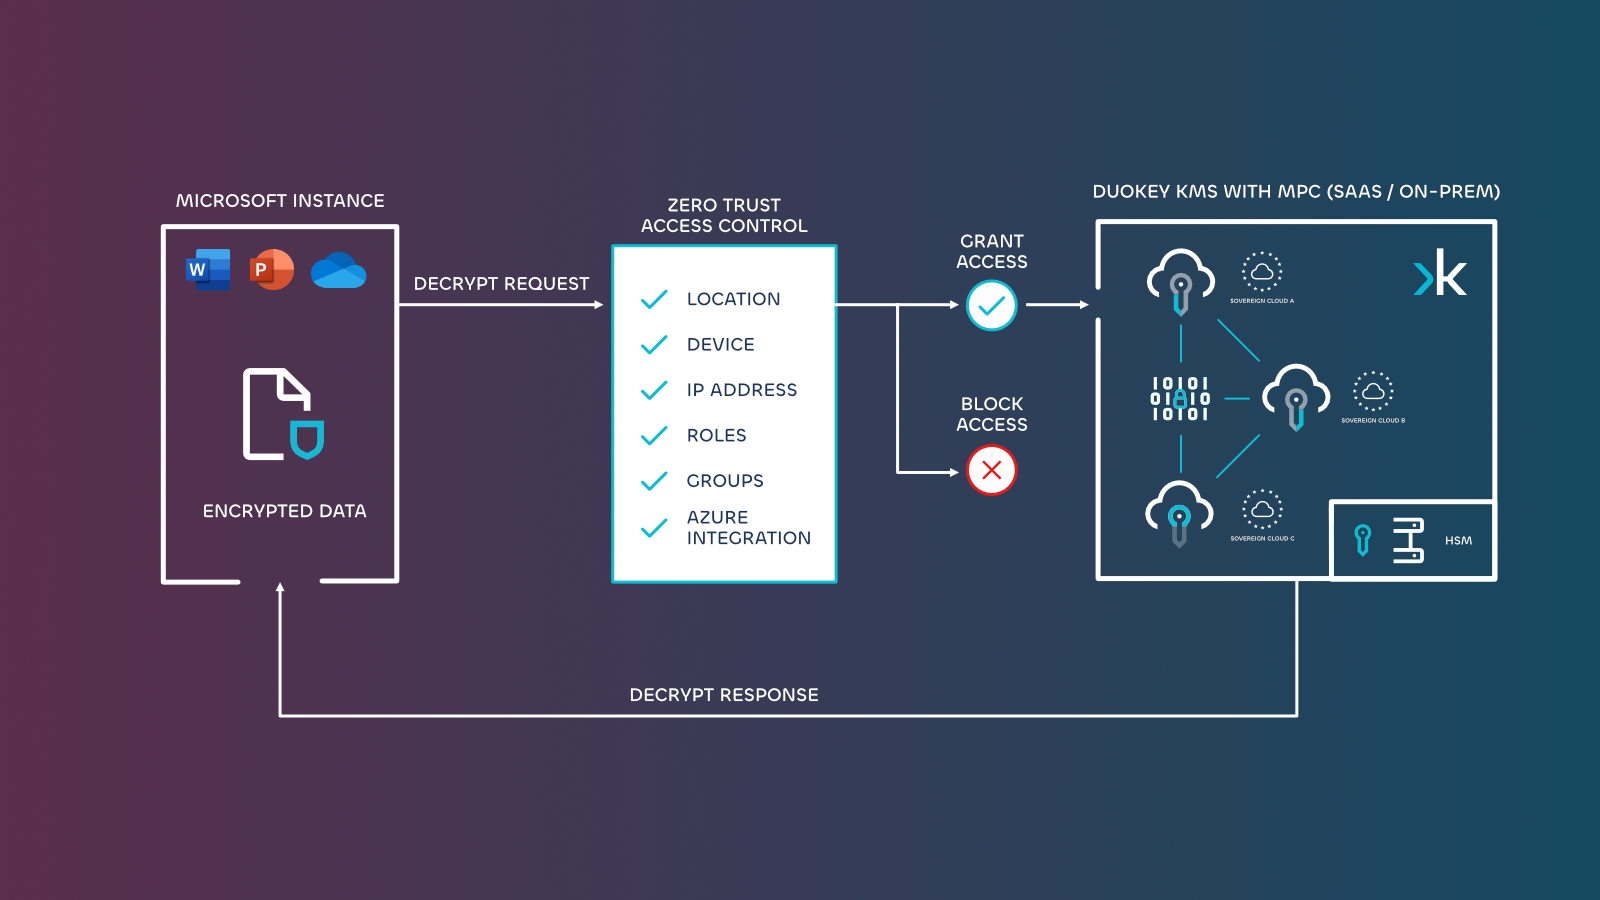
يقع التحكم في الوصول القائم على انعدام الثقة من DuoKey بين طلب وصول المستخدم إلى المفتاح وخدمة مفاتيح DKE. يتم تقييم كل طلب مقابل السياسات المكوَّنة لديك قبل تخويل عملية المفتاح.
التحقق الصريح
يتم مصادقة وتخويل كل طلب وصول إلى مفتاح بناءً على جميع نقاط البيانات المتاحة: هوية المستخدم والموقع والجهاز وعضوية المجموعة
وصول بأقل امتياز
قيّد الوصول إلى المفاتيح بسياسات الوصول في الوقت المناسب وبالقدر الكافي فقط. طبّق قواعد دقيقة للتضمين والاشتراط والاستبعاد
افتراض الاختراق
قلّل نطاق الضرر بالوصول المجزَّأ والتحقق من التشفير الشامل ومسار تدقيق كامل لجميع عمليات المفاتيح
أبعاد سياسة التحكم في الوصول
تقيّم DuoKey طلبات الوصول إلى المفاتيح عبر 5 أبعاد مستقلة. يمكن لكل بُعد تضمين شروط محددة أو اشتراطها أو استبعادها.
| البُعد | الضوابط | مثال حالة الاستخدام |
|---|---|---|
| المستخدم (البريد الإلكتروني) | السماح/حظر عناوين بريد إلكتروني أو نطاقات محددة | السماح فقط للمسؤولين التنفيذيين رفيعي المستوى بفك تشفير مستندات مجلس الإدارة |
| الجهاز (IP) | تضمين/اشتراط/استبعاد عناوين IP ونطاقاتها | قصر الوصول إلى المفاتيح على عناوين IP الخاصة بشبكة الشركة فقط |
| الموقع (البلد) | تضمين/استبعاد البلدان أو المناطق | ضمان إمكانية الوصول إلى المفاتيح من سويسرا وفرنسا فقط |
| المجموعات الخارجية (IDP) | التصفية حسب مجموعات Azure AD / Okta | السماح فقط لأعضاء مجموعة "Project-Confidential" في AD |
| التدقيق والسجل التاريخي | تتبع كامل للتغييرات ومسار تدقيق | تتبع كل تعديل في السياسة مع المستخدم والإجراء والطابع الزمني |
البدء
الخطوة 1: الوصول إلى وحدة سياسة التحكم في الوصول
انتقل إلى Administration > Access control policy في الشريط الجانبي لـ DuoKey Cockpit.
الخطوة 2: عرض السياسات وإدارتها
تعرض لوحة معلومات سياسة التحكم في الوصول جميع السياسات الموجودة مع الوحدات التنظيمية المرتبطة بها والمعرّفات الخارجية.
من القائمة المنسدلة Actions على أي سياسة، يمكنك:
| الإجراء | الوصف |
|---|---|
| View | عرض تكوين السياسة الكامل في وضع القراءة فقط |
| Edit | تعديل قواعد السياسة وشروطها |
| Delete | إزالة السياسة نهائياً |
| History | عرض مسار التدقيق الكامل لجميع التغييرات |
الخطوة 3: إنشاء سياسة وصول جديدة
انقر على + Create New Access Policy لتحديد سياسة وصول مشروط جديدة.
تسمية سياستك
تحديد الإجراء
تعيين الوحدات التنظيمية
تكوين القواعد
حفظ
إجراءات السياسة
يمكن لكل سياسة فرض أحد الإجراءات الثلاثة:
| الإجراء | السلوك |
|---|---|
| Allow | منح الوصول إلى المفتاح عند استيفاء جميع الشروط |
| Block | رفض الوصول إلى المفتاح عند تطابق الشروط (يتجاوز قواعد السماح) |
| Bypass | تخطي فحص التحكم في الوصول بالكامل للشروط المتطابقة |
تكوين قواعد الوصول
الوصول القائم على المستخدم (قائمة السماح بالبريد الإلكتروني)
تحكّم في الوصول إلى المفاتيح بناءً على عناوين البريد الإلكتروني للمستخدمين. أضف مستخدمين محددين أو نطاقات كاملة إلى قائمة السماح.
تحديد علامة تبويب المستخدم
اختيار نوع التصفية
إضافة المستخدمين
الإضافة أو الإزالة
الوصول القائم على الجهاز (نطاقات IP)
قيّد الوصول إلى المفاتيح على عناوين IP أو نطاقات شبكة محددة. يدعم أنواع القواعد Include وRequire وExclude.
| نوع القاعدة | الوصف | مثال |
|---|---|---|
| Include | السماح بالوصول من عناوين IP هذه (يجب أن يتطابق واحد على الأقل) | 102.163.24.161 — مكتب الشركة |
| Require | يجب أن يأتي الوصول من نطاقات IP هذه | نطاق VPN الخاص بالشركة 10.0.0.0/8 |
| Exclude | حظر الوصول من عناوين IP هذه (يتجاوز التضمين) | نطاقات IP الخطرة المعروفة |
تحديد علامة تبويب الجهاز
إضافة قواعد Include
إضافة قواعد Require (اختياري)
إضافة قواعد Exclude (اختياري)
الوصول القائم على الموقع (البلد)
قيّد الوصول إلى المفاتيح على مواقع جغرافية محددة. افرض سيادة البيانات من خلال قصر عمليات المفاتيح على البلدان المعتمدة.
تحديد علامة تبويب المواقع
إضافة بلدان Include
إضافة بلدان Exclude (اختياري)
المجموعات الخارجية (مجموعات Azure AD / Okta)
استفد من مجموعات موفّر الهوية الحالية لديك للتحكم في الوصول إلى المفاتيح. زامِن مع مجموعات Azure AD أو Okta للحصول على وصول سلس قائم على الأدوار.
تحديد علامة تبويب المجموعات الخارجية
تحديد موفّر الهوية
تحديد المجموعات
التدقيق والسجل التاريخي
يتم تتبع كل تغيير في السياسة بمسار تدقيق كامل يعرض الإجراء والمستخدم والطابع الزمني.
| الحقل | الوصف |
|---|---|
| Action | نوع التغيير (إنشاء، تحديث، حذف) |
| User name | المسؤول الذي أجرى التغيير |
| Time | الطابع الزمني الدقيق للتعديل |
الميزة التنافسية
يُعد التحكم في الوصول القائم على انعدام الثقة من DuoKey قدرة الأولى من نوعها في المجال. لا يوفّر أي بائع DKE آخر سياسات وصول مشروط ديناميكية وموجَّهة عبر واجهة المستخدم لمفاتيح التشفير.
| القدرة | DuoKey | Thales | Entrust | Fortanix | Utimaco |
|---|---|---|---|---|---|
| الوصول إلى المفاتيح بانعدام الثقة | واجهة مستخدم ديناميكية | ||||
| قائمة السماح بالبريد الإلكتروني للمستخدم | واجهة مستخدم ديناميكية | ثابتة (appsettings.json) | ثابتة (appsettings.json) | ثابتة (appsettings.json) | |
| تقييد المفاتيح القائم على IP | واجهة مستخدم ديناميكية | ||||
| التقييد حسب البلد/الموقع الجغرافي | واجهة مستخدم ديناميكية | ||||
| تكامل مجموعات IDP | واجهة مستخدم ديناميكية | ||||
| مسار تدقيق السياسات | |||||
| أمان المفاتيح القائم على MPC | |||||
| قواعد السماح/الحظر/التجاوز | |||||
| تغييرات السياسات في الوقت الفعلي | لا حاجة لإعادة التشغيل | يتطلب إعادة النشر | يتطلب إعادة النشر | يتطلب إعادة النشر |
لا تقدّم Thales وEntrust وFortanix سوى تخويل ثابت قائم على البريد الإلكتروني مُدمج بشكل ثابت في ملف التكوين appsettings.json. يتطلب أي تغيير تحرير الملف يدوياً وإعادة نشر خدمة DKE. DuoKey هي الحل الوحيد الذي يوفّر واجهة مستخدم ديناميكية في الوقت الفعلي — تصبح السياسات سارية المفعول فوراً دون أي إعادة تشغيل أو إعادة نشر للخدمة.
لماذا لا يستطيع المنافسون مضاهاة ذلك
يعتمد موفّرو DKE التقليديون (Thales وEntrust وFortanix) على ملف appsettings.json ثابت لتحديد التخويل القائم على البريد الإلكتروني. لهذا النهج قيود جوهرية:
- لا توجد واجهة مستخدم — يجب على المسؤولين تحرير ملفات تكوين JSON يدوياً
- لا توجد قواعد قائمة على IP أو الموقع أو المجموعة — مجرد قائمة سماح أساسية بالبريد الإلكتروني
- يتطلب إعادة النشر — كل تغيير يعني إعادة تشغيل خدمة DKE
- لا يوجد مسار تدقيق — لا تتبع لمن غيّر ماذا ومتى
- لا يوجد منطق تضمين/استبعاد — سماح أو رفض ثنائي بسيط، دون قواعد متعددة الطبقات
تتيح بنية DuoKey، المدعومة بـ الحوسبة الآمنة متعددة الأطراف (MPC)، ما يلي:
أمان مفاتيح موزَّع
تُقسَّم المفاتيح عبر عدة خوادم MPC مستقلة. لا يمتلك أي كيان واحد المفتاح الكامل أبداً.
وصول مشروط إلى المفاتيح
يتم تقييم كل طلب مفتاح مقابل سياسات متعددة الأبعاد قبل التخويل — وهو أمر مستحيل مع البنى القائمة على HSM فقط.
تحكم جغرافي سيادي
قيّد عمليات المفاتيح على بلدان ومناطق محددة، مما يضمن الامتثال لـ GDPR وDORA وقوانين حماية البيانات المحلية.
امتثال تدقيقي كامل
يُسجَّل كل وصول إلى مفتاح وكل تغيير في السياسة بمسارات تدقيق مقاومة للعبث لأغراض إعداد التقارير التنظيمية.