Intégration ServiceNow
Intégration ServiceNow
Le PQC Scanner s'intègre de façon transparente à ServiceNow pour offrir une visibilité et une gestion centralisées de l'ensemble des découvertes cryptographiques et des problèmes de conformité au sein de votre organisation.
Vue d'ensemble de l'architecture
Le scanner remonte l'ensemble des découvertes, des vulnérabilités et de l'état de conformité vers un tableau de bord ServiceNow complet via une intégration par API REST. Cela permet aux équipes de sécurité de suivre, de prioriser et de corriger les risques cryptographiques au sein de leurs flux de travail ServiceNow existants.
Intégration du PQC Scanner au tableau de bord ServiceNow
Scanner de points de terminaison TLS
Analyse les points de terminaison réseau, détecte les versions TLS et les suites de chiffrement
Générateur de CBOM
Suit les bibliothèques cryptographiques telles que OpenSSL, BouncyCastle, MS CNG
Scanner de code source
Détecte les fonctions cryptographiques vulnérables avec les chemins de fichiers et les numéros de ligne
Inspecteur de certificats
Analyse des certificats X.509, détection de l'algorithme et de la taille de clé
Panneaux du tableau de bord ServiceNow
Aperçu des vulnérabilités
Représentation visuelle par gravité avec indicateurs de priorité
État de conformité
Scores de préparation NIST PQC, BSI TR-02102, CNSA 2.0
Inventaire des actifs
Points de terminaison, certificats, magasins de clés, dépendances de bibliothèques cryptographiques
Actions à mener
Tâches de remédiation priorisées avec création automatique de tickets
Fonctionnalités clés de l'intégration
Synchronisation des données en temps réel
Rapports automatisés
- Résultats de scan automatiquement envoyés vers ServiceNow via l'API REST
- Mises à jour en temps réel à mesure que de nouvelles vulnérabilités sont découvertes
- Données au format JSON pour une intégration transparente
- Fréquence de synchronisation configurable (continue, planifiée ou à la demande)
Architecture du flux de données
- Composants du scanner - Découverte cryptographique complète
- Agrégation des résultats - Consolidation des découvertes de tous les modules
- Couche API - Transformation et transmission des données vers ServiceNow
- Tableau de bord - Affichage, suivi et gestion des découvertes
Capacités du tableau de bord ServiceNow
- Représentation visuelle des actifs vulnérables au quantique par gravité
- Découvertes critiques (RSA-1024, DSA-1024) mises en évidence avec une priorité HIGH
- Risques à moyen terme (RSA-2048, ECC P-256) suivis à des fins de planification
- Suivi de la progression de la migration PQC avec indicateurs d'état
Captures d'écran du tableau de bord
Tableau de bord des vulnérabilités
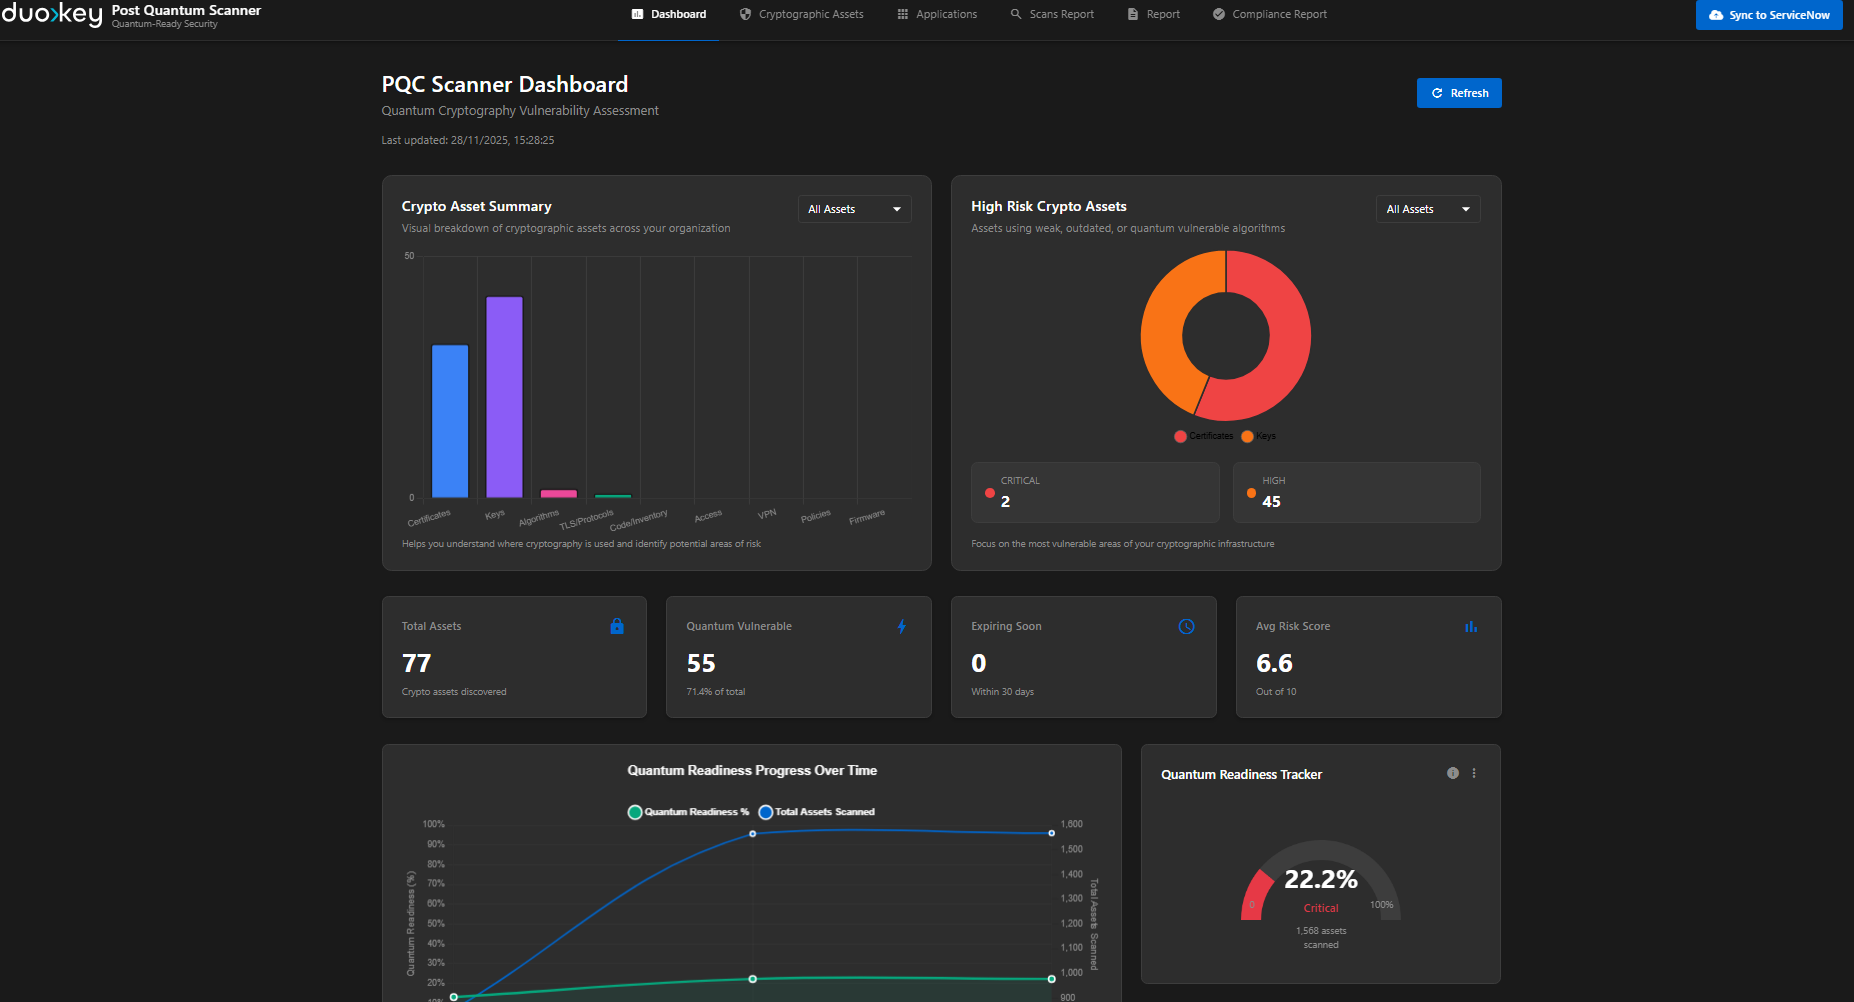
Le tableau de bord principal offre une vue d'ensemble de la posture cryptographique de votre organisation, en mettant en évidence les vulnérabilités critiques et l'état de conformité.
Vue du rapport de conformité
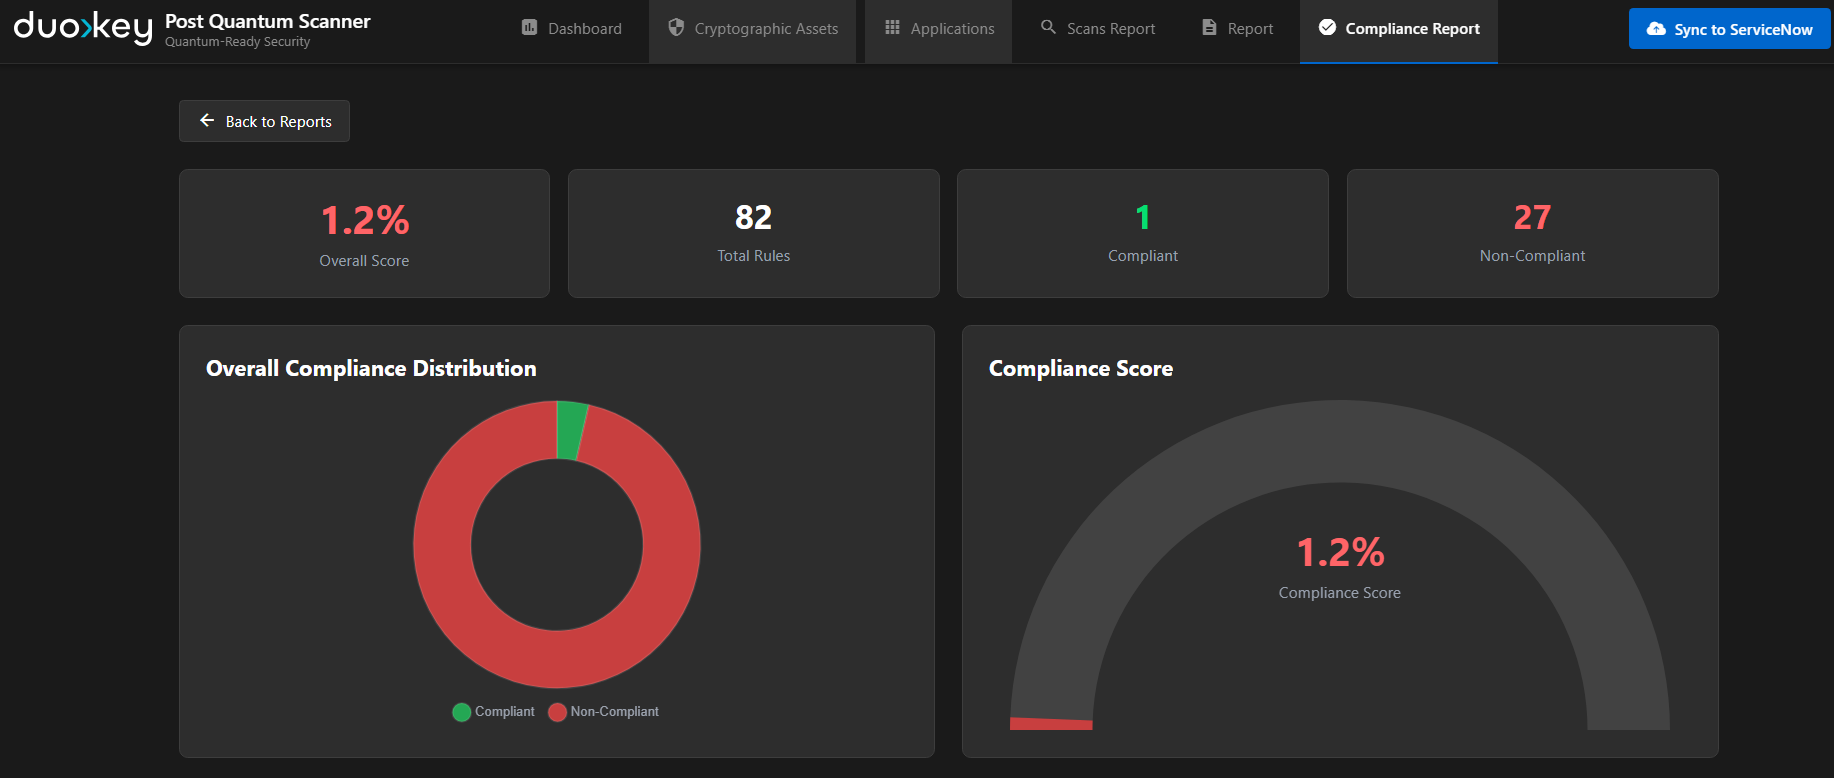
Le rapport de conformité détaillé montre l'alignement sur les normes du secteur et les exigences réglementaires, avec des capacités d'exploration approfondie pour des découvertes spécifiques.
Interface des résultats de scan
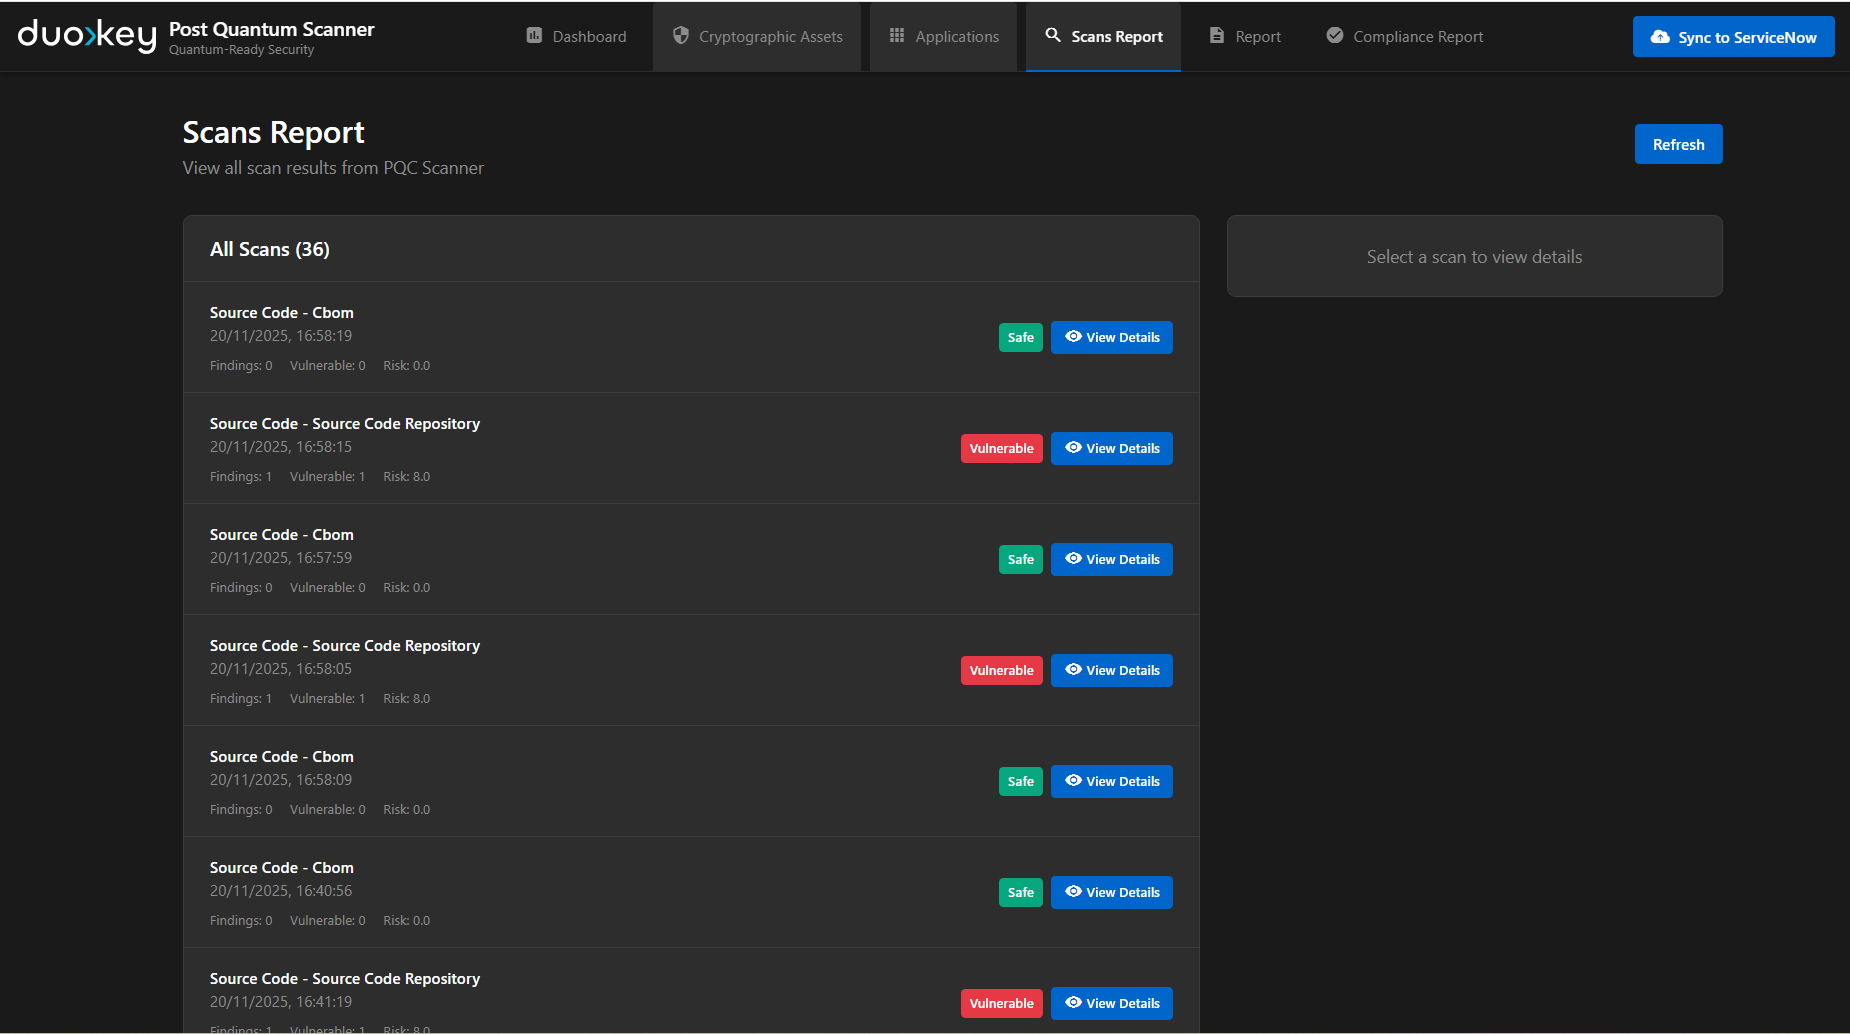
Les résultats de chaque scan sont suivis avec un contexte complet, incluant les systèmes affectés, les détails de vulnérabilité et les étapes de remédiation recommandées.
Configuration de l'intégration
Prérequis
Prérequis
- Instance ServiceNow avec le module Security Operations
- Identifiants d'API (OAuth 2.0 ou authentification Basic)
- Autorisations de création de tables personnalisées
- Accès au concepteur de flux (pour l'automatisation)
- PQC Scanner version 2.0 ou supérieure
- Connectivité réseau vers l'instance ServiceNow
- Configuration du point de terminaison d'API
- Identifiants d'authentification correctement configurés
Étapes de configuration
Configurer les tables personnalisées ServiceNow
- Créez des tables personnalisées pour les résultats de scan PQC
- Définissez les champs pour les données de vulnérabilité et les métriques de conformité
- Configurez les relations entre les tables
Générer les identifiants d'API
- Créez un compte utilisateur d'API ServiceNow
- Générez des jetons OAuth ou des clés d'API
- Configurez les autorisations et rôles appropriés
Configurer l'intégration du scanner
- Mettez à jour la configuration du scanner avec le point de terminaison ServiceNow
- Ajoutez les identifiants d'authentification
- Configurez la cartographie des données et la fréquence de synchronisation
- Testez la connectivité et le flux de données
Mettre en place les flux d'automatisation
- Créez des règles de génération automatique de tickets
- Configurez les flux de notification
- Mettez en place des procédures d'escalade
- Définissez des politiques de SLA
Liaison des CI de la CMDB
Le scanner prend en charge la liaison des découvertes cryptographiques aux éléments de configuration (CI) de la CMDB dans ServiceNow, permettant une traçabilité de bout en bout depuis les actifs cryptographiques jusqu'aux applications métier.
Fonctionnement de la liaison des CI
Lors du scan, vous pouvez fournir un identifiant et un nom de CI via des indicateurs CLI ou des variables d'environnement. Ceux-ci sont propagés à chaque découverte et mappés vers les champs ServiceNow au moment de la publication :
| Source | Champ ServiceNow | Description |
|---|---|---|
| ci_id | u_related_ci | sys_id du CI de la CMDB (hex 32 caractères) — crée un lien direct vers l'enregistrement de l'élément de configuration |
| ci_name | u_business_application | Nom d'affichage lisible de l'application |
| environment | u_environment | Classification de l'environnement (Production, Staging, Dev, Test) |
Fourniture du contexte de CI
Le contexte de CI peut être fourni par plusieurs méthodes, par ordre de priorité :
# Scan with CI linking
dke-scanner-agent filesystem \
  --path /etc/ssl/certs \
  --ci-id "a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6" \
  --ci-name "Payment Gateway" \
  --environment production \
  --owner "[email protected]"

# Then publish to ServiceNow
dke-scanner-agent servicenow \
  --instance https://company.service-now.com \
  --token $SERVICENOW_TOKEN \
  --input scan-results.json
Liaison des CI depuis l'interface web
Le tableau de bord web prend également en charge la liaison des CI via des points de terminaison d'API dédiés :
| Point de terminaison | Méthode | Description |
|---|---|---|
| GET /api/servicenow/cmdb-cis?query=<search> | GET | Recherche les CI de la CMDB par nom ou sys_id (autocomplétion, 20 résultats max) |
| POST /api/servicenow/asset-ci | POST | Lie ou dissocie un actif cryptographique à un CI de la CMDB |
Le point de terminaison asset-ci accepte :
{
  "asset_sys_id": "sys_id_of_crypto_asset",
  "ci_sys_id": "sys_id_of_cmdb_ci",
  "ci_name": "Application Name"
}
Définissez ci_sys_id sur null pour dissocier un actif d'un CI.
Le ci_id doit être un sys_id ServiceNow hexadécimal valide de 32 caractères pour que le champ u_related_ci soit renseigné. Les formats non valides sont ignorés silencieusement, laissant le champ vide.
Format des données d'API
Le scanner transmet les données à ServiceNow selon la structure JSON suivante :
{
  "scan_id": "pqc-scan-20250128-001",
  "timestamp": "2025-01-28T14:30:00Z",
  "organization": "Example Corp",
  "findings": {
    "total_endpoints": 1247,
    "vulnerable_endpoints": 342,
    "critical_findings": 89,
    "high_findings": 156,
    "medium_findings": 97,
    "vulnerabilities": [
      {
        "id": "VULN-RSA1024-001",
        "severity": "CRITICAL",
        "type": "Quantum-Vulnerable Algorithm",
        "algorithm": "RSA-1024",
        "ci_id": "a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6",
        "ci_name": "Payment Gateway",
        "environment": "production",
        "affected_systems": [
          "prod-web-01.example.com",
          "api-gateway-02.example.com"
        ],
        "risk_score": 9.5,
        "remediation": "Upgrade to RSA-4096 or migrate to PQC algorithm",
        "compliance_impact": ["NIST-PQC", "BSI-TR-02102"]
      }
    ]
  },
  "compliance": {
    "nist_pqc_score": 45,
    "bsi_tr_02102_score": 52,
    "cnsa_2_0_ready": false,
    "gaps": [
      "342 endpoints using deprecated algorithms",
      "89 critical vulnerabilities requiring immediate action"
    ]
  },
  "recommendations": [
    "Prioritize RSA-1024 algorithm replacement",
    "Plan PQC migration for high-value assets",
    "Update cryptographic libraries to latest versions"
  ]
}
Enregistrement d'actif cryptographique ServiceNow
Chaque découverte est convertie en un enregistrement ServiceNowCryptoAsset comportant les champs clés suivants :
| Champ ServiceNow | Source | Description |
|---|---|---|
| u_related_ci | ci_id | Lien vers l'élément de configuration de la CMDB (sys_id) |
| u_business_application | ci_name | Nom d'affichage de l'application métier |
| u_environment | environment | Environnement (Production, Staging, Dev) |
| u_algorithm | algorithm | Algorithme cryptographique détecté |
| u_risk_score | risk_score | Score de risque de vulnérabilité quantique |
| u_severity | severity | Gravité de la découverte (Critical, High, Medium, Low) |
| u_source | source | Source du scan (filesystem, domain, agent, etc.) |
| u_location | location | Emplacement de l'actif (chemin de fichier, URL, etc.) |
Avantages de l'intégration ServiceNow
Gestion centralisée
- Un point de contrôle unique pour toutes les vulnérabilités cryptographiques
- Intégration aux flux de sécurité informatique existants
- Rapports unifiés sur tous les domaines de sécurité
Efficacité accrue
- La création automatique de tickets réduit l'effort manuel
- La priorisation basée sur les scores de risque accélère la remédiation
- L'automatisation des flux garantit une réponse rapide
Visibilité renforcée
- Tableaux de bord exécutifs pour les rapports de direction
- Vues au niveau des équipes pour la gestion opérationnelle
- Analyse des tendances historiques pour la planification stratégique
Assurance de conformité
- Surveillance continue de la conformité
- Piste d'audit pour les exigences réglementaires
- Documentation pour les processus de certification
Intégrez PQC Scanner à ServiceNow tôt dans votre parcours de préparation quantique afin d'établir des métriques de référence et de suivre les progrès dans le temps.