تكامل ServiceNow
تكامل ServiceNow
يتكامل PQC Scanner بسلاسة مع ServiceNow لتوفير رؤية وإدارة مركزية لجميع نتائج التشفير ومشكلات الامتثال عبر مؤسستك.
نظرة عامة على البنية
يبلّغ الماسح عن جميع النتائج والثغرات وحالة الامتثال إلى لوحة معلومات ServiceNow شاملة من خلال تكامل REST API. يتيح ذلك لفرق الأمان تتبع مخاطر التشفير وترتيب أولوياتها ومعالجتها ضمن سير عمل ServiceNow القائم لديها.
تكامل PQC Scanner مع لوحة معلومات ServiceNow
ماسح نقاط نهاية TLS
يفحص نقاط النهاية الشبكية، ويكتشف إصدارات TLS ومجموعات التشفير
مُولّد CBOM
يتتبع مكتبات التشفير مثل OpenSSL و BouncyCastle و MS CNG
ماسح الشفرة المصدرية
يكتشف دوال التشفير المعرّضة للخطر مع مسارات الملفات وأرقام الأسطر
مفتّش الشهادات
تحليل شهادات X.509، اكتشاف الخوارزمية وحجم المفتاح
لوحات معلومات ServiceNow
نظرة عامة على الثغرات
تمثيل مرئي حسب الخطورة مع مؤشرات الأولوية
حالة الامتثال
درجات الجاهزية لـ NIST PQC و BSI TR-02102 و CNSA 2.0
جرد الأصول
نقاط النهاية، الشهادات، مخازن المفاتيح، تبعيات مكتبات التشفير
عناصر الإجراءات
مهام معالجة مرتبة حسب الأولوية مع إنشاء تلقائي للتذاكر
ميزات التكامل الرئيسية
مزامنة البيانات في الوقت الفعلي
الإبلاغ المؤتمت
- تُدفع نتائج الفحص تلقائيًا إلى ServiceNow عبر REST API
- تحديثات في الوقت الفعلي عند اكتشاف ثغرات جديدة
- بيانات بتنسيق JSON لتكامل سلس
- تردد مزامنة قابل للتهيئة (مستمر، مجدول، أو عند الطلب)
بنية تدفق البيانات
- مكونات الماسح - اكتشاف شامل للتشفير
- تجميع النتائج - دمج النتائج من جميع الوحدات
- طبقة API - تحويل البيانات ونقلها إلى ServiceNow
- لوحة المعلومات - عرض النتائج وتتبعها وإدارتها
قدرات لوحة معلومات ServiceNow
- تمثيل مرئي للأصول المعرّضة للخطر الكمومي حسب الخطورة
- تُبرز النتائج الحرجة (RSA-1024 و DSA-1024) بأولوية عالية (HIGH)
- تُتبع المخاطر متوسطة المدى (RSA-2048 و ECC P-256) للتخطيط
- مراقبة تقدم الترحيل إلى PQC مع مؤشرات الحالة
لقطات شاشة لوحة المعلومات
لوحة معلومات الثغرات
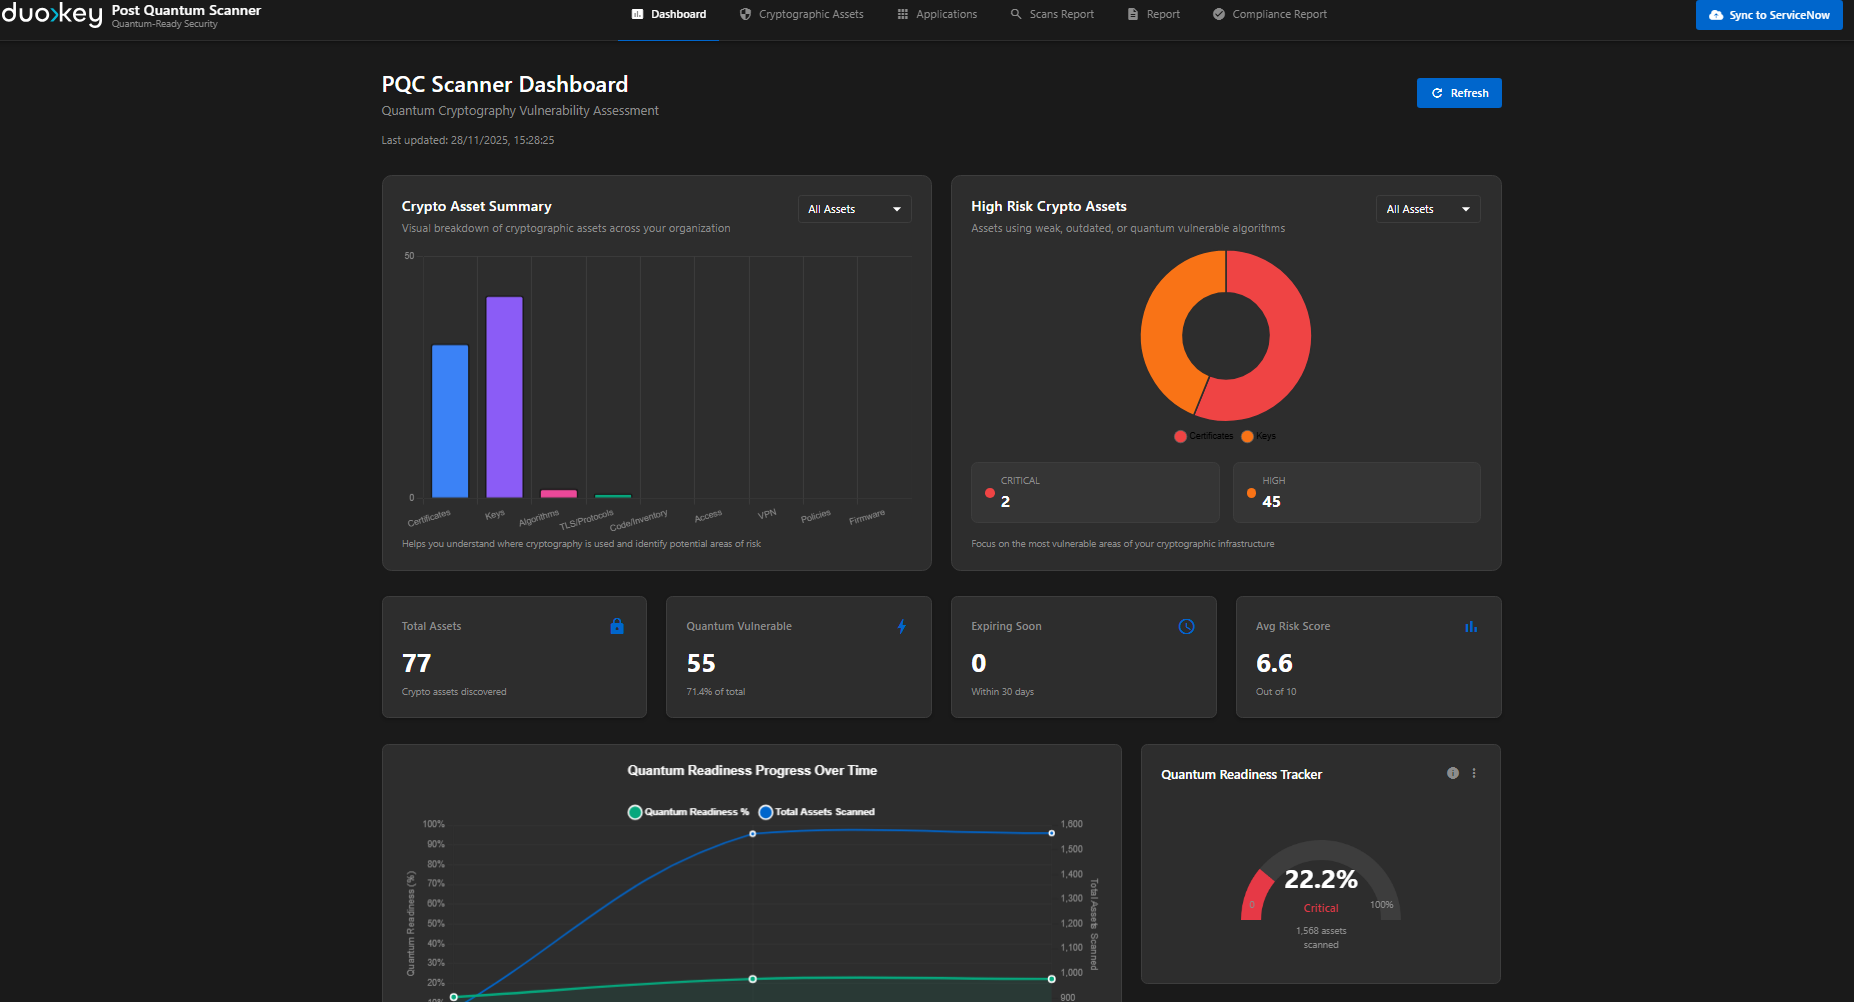
توفر لوحة المعلومات الرئيسية عرضًا سريعًا لوضعية التشفير في مؤسستك، مع إبراز الثغرات الحرجة وحالة الامتثال.
عرض تقرير الامتثال
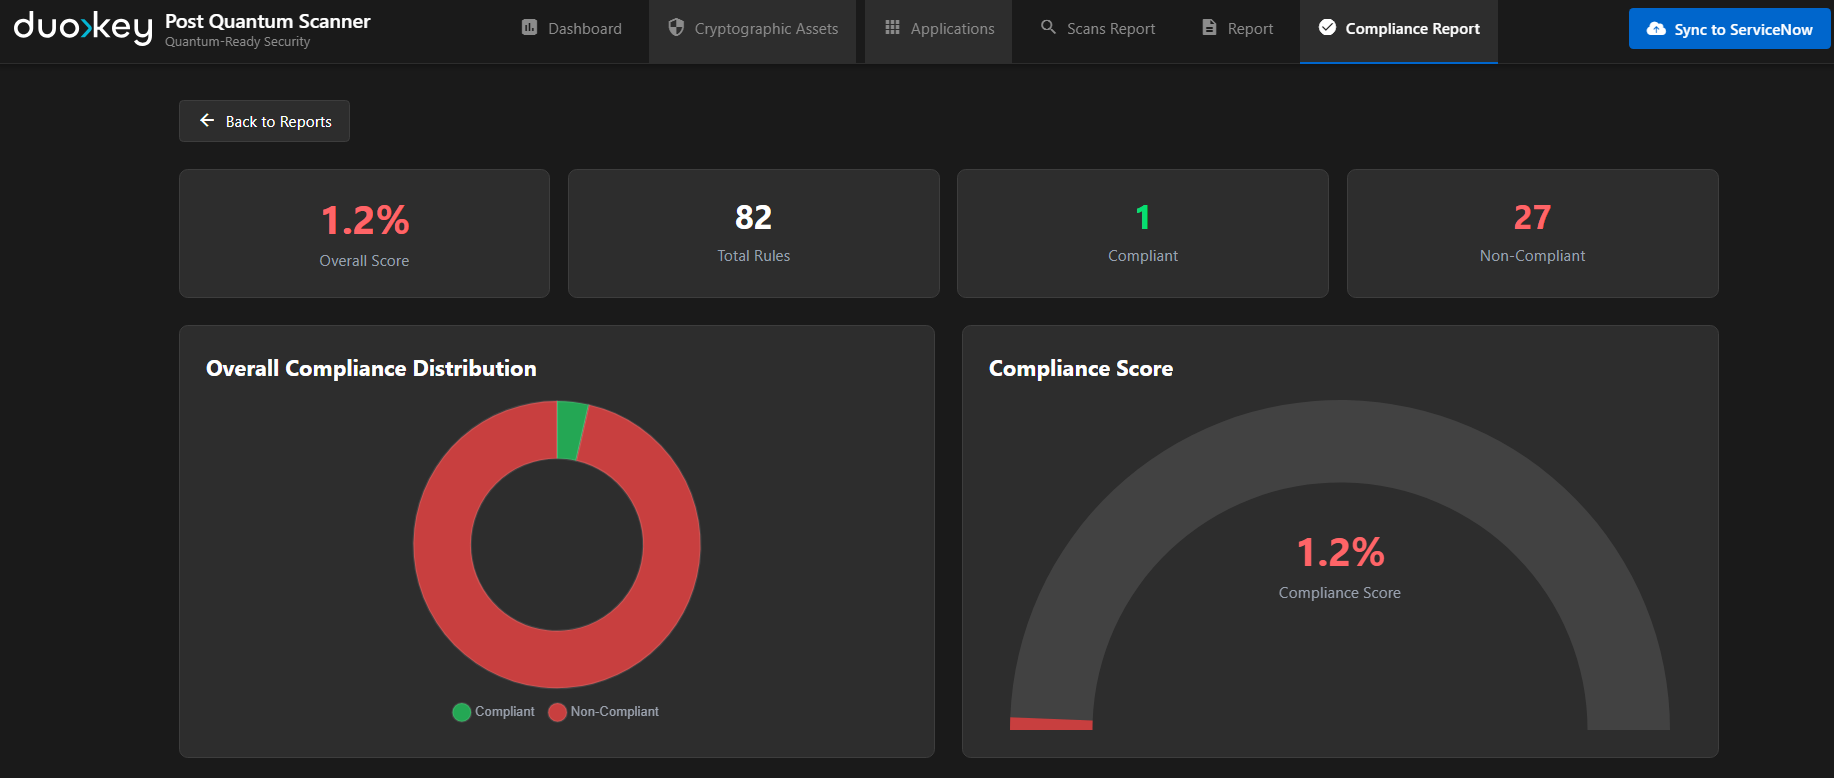
يُظهر الإبلاغ التفصيلي عن الامتثال التوافق مع معايير الصناعة والمتطلبات التنظيمية، مع إمكانيات التعمّق للنتائج المحددة.
واجهة نتائج الفحص
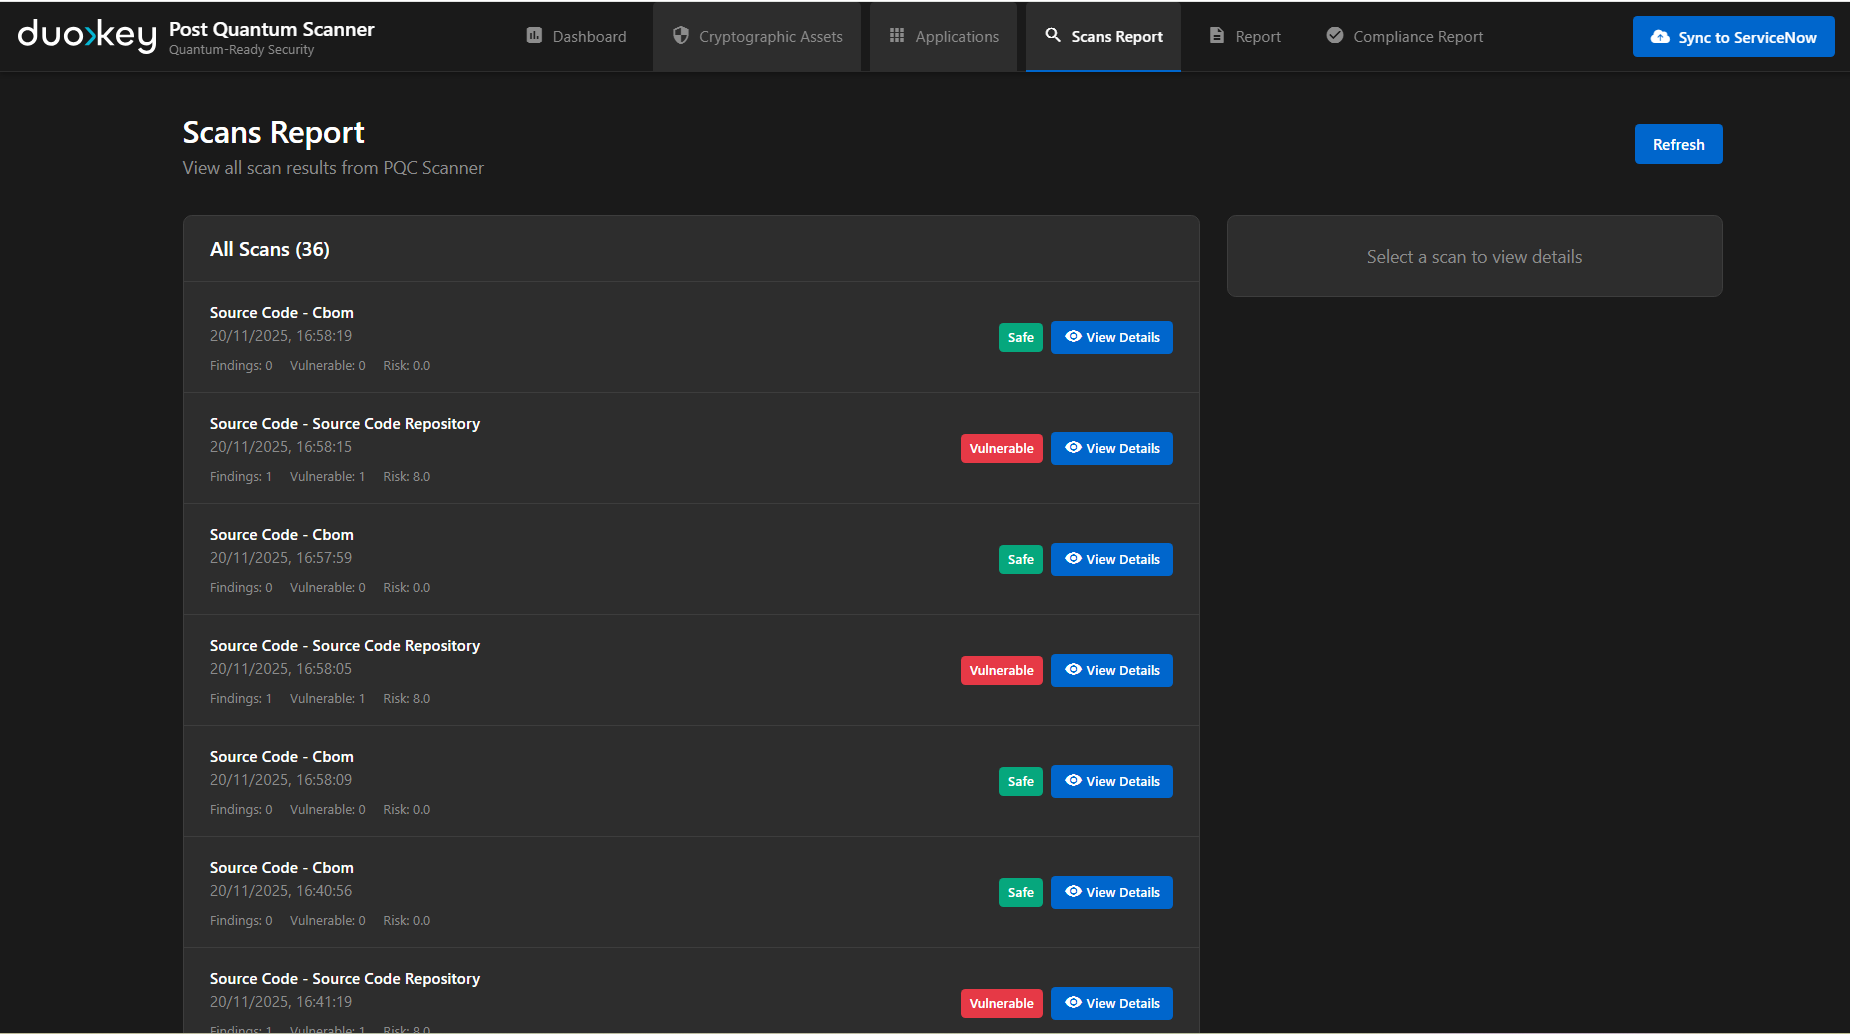
تُتبع نتائج الفحص الفردية مع السياق الكامل، بما في ذلك الأنظمة المتأثرة وتفاصيل الثغرات وخطوات المعالجة الموصى بها.
تهيئة التكامل
المتطلبات المسبقة
المتطلبات المسبقة
- مثيل ServiceNow مع وحدة Security Operations
- بيانات اعتماد API (OAuth 2.0 أو المصادقة الأساسية)
- صلاحيات إنشاء جداول مخصصة
- الوصول إلى مصمم سير العمل (للأتمتة)
- PQC Scanner الإصدار 2.0 أو أحدث
- اتصال شبكي بمثيل ServiceNow
- تهيئة نقطة نهاية API
- تهيئة بيانات اعتماد المصادقة بشكل صحيح
خطوات الإعداد
تهيئة جداول ServiceNow المخصصة
- أنشئ جداول مخصصة لنتائج فحص PQC
- عرّف الحقول لبيانات الثغرات ومقاييس الامتثال
- أعدّ العلاقات بين الجداول
إنشاء بيانات اعتماد API
- أنشئ حساب مستخدم API لـ ServiceNow
- أنشئ رموز OAuth أو مفاتيح API
- هيّئ الصلاحيات والأدوار المناسبة
تهيئة تكامل الماسح
- حدّث تهيئة الماسح بنقطة نهاية ServiceNow
- أضف بيانات اعتماد المصادقة
- هيّئ ربط البيانات وتردد المزامنة
- اختبر الاتصال وتدفق البيانات
إعداد سير عمل الأتمتة
- أنشئ قواعد إنشاء التذاكر التلقائي
- هيّئ سير عمل الإشعارات
- أعدّ إجراءات التصعيد
- عرّف سياسات اتفاقية مستوى الخدمة (SLA)
ربط عناصر التهيئة (CI) في CMDB
يدعم الماسح ربط نتائج التشفير بـ عناصر التهيئة في CMDB في ServiceNow، مما يتيح إمكانية التتبع الشامل من أصول التشفير إلى تطبيقات الأعمال.
كيف يعمل ربط عناصر التهيئة
عند الفحص، يمكنك تقديم معرّف عنصر تهيئة واسمه عبر أعلام سطر الأوامر أو متغيرات البيئة. تُنشر هذه إلى كل نتيجة وتُربط بحقول ServiceNow أثناء النشر:
| المصدر | حقل ServiceNow | الوصف |
|---|---|---|
| ci_id | u_related_ci | معرّف sys_id لعنصر التهيئة في CMDB (سلسلة سداسية عشرية من 32 حرفًا) — ينشئ رابطًا مباشرًا لسجل عنصر التهيئة |
| ci_name | u_business_application | اسم عرض التطبيق القابل للقراءة |
| environment | u_environment | تصنيف البيئة (الإنتاج، التجهيز، التطوير، الاختبار) |
تقديم سياق عنصر التهيئة
يمكن تقديم سياق عنصر التهيئة عبر طرق متعددة، حسب ترتيب الأولوية:
# Scan with CI linking
dke-scanner-agent filesystem \
  --path /etc/ssl/certs \
  --ci-id "a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6" \
  --ci-name "Payment Gateway" \
  --environment production \
  --owner "[email protected]"

# Then publish to ServiceNow
dke-scanner-agent servicenow \
  --instance https://company.service-now.com \
  --token $SERVICENOW_TOKEN \
  --input scan-results.json
ربط عناصر التهيئة عبر واجهة الويب
تدعم لوحة معلومات الويب أيضًا ربط عناصر التهيئة عبر نقاط نهاية API مخصصة:
| نقطة النهاية | الطريقة | الوصف |
|---|---|---|
| GET /api/servicenow/cmdb-cis?query=<search> | GET | البحث في عناصر التهيئة بـ CMDB حسب الاسم أو sys_id (إكمال تلقائي، بحد أقصى 20 نتيجة) |
| POST /api/servicenow/asset-ci | POST | ربط أصل تشفيري بعنصر تهيئة في CMDB أو فك الربط |
تقبل نقطة النهاية asset-ci ما يلي:
{
  "asset_sys_id": "sys_id_of_crypto_asset",
  "ci_sys_id": "sys_id_of_cmdb_ci",
  "ci_name": "Application Name"
}
عيّن ci_sys_id إلى null لفك ربط أصل عن عنصر تهيئة.
يجب أن يكون ci_id معرّف sys_id صالحًا لـ ServiceNow مكوّنًا من 32 حرفًا سداسيًا عشريًا حتى يُملأ حقل u_related_ci. تُتجاهل التنسيقات غير الصالحة بصمت، مما يترك الحقل فارغًا.
تنسيق بيانات API
ينقل الماسح البيانات إلى ServiceNow في بنية JSON التالية:
{
  "scan_id": "pqc-scan-20250128-001",
  "timestamp": "2025-01-28T14:30:00Z",
  "organization": "Example Corp",
  "findings": {
    "total_endpoints": 1247,
    "vulnerable_endpoints": 342,
    "critical_findings": 89,
    "high_findings": 156,
    "medium_findings": 97,
    "vulnerabilities": [
      {
        "id": "VULN-RSA1024-001",
        "severity": "CRITICAL",
        "type": "Quantum-Vulnerable Algorithm",
        "algorithm": "RSA-1024",
        "ci_id": "a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6",
        "ci_name": "Payment Gateway",
        "environment": "production",
        "affected_systems": [
          "prod-web-01.example.com",
          "api-gateway-02.example.com"
        ],
        "risk_score": 9.5,
        "remediation": "Upgrade to RSA-4096 or migrate to PQC algorithm",
        "compliance_impact": ["NIST-PQC", "BSI-TR-02102"]
      }
    ]
  },
  "compliance": {
    "nist_pqc_score": 45,
    "bsi_tr_02102_score": 52,
    "cnsa_2_0_ready": false,
    "gaps": [
      "342 endpoints using deprecated algorithms",
      "89 critical vulnerabilities requiring immediate action"
    ]
  },
  "recommendations": [
    "Prioritize RSA-1024 algorithm replacement",
    "Plan PQC migration for high-value assets",
    "Update cryptographic libraries to latest versions"
  ]
}
سجل أصل التشفير في ServiceNow
تُحوّل كل نتيجة إلى سجل ServiceNowCryptoAsset بالحقول الرئيسية التالية:
| حقل ServiceNow | المصدر | الوصف |
|---|---|---|
| u_related_ci | ci_id | رابط لعنصر التهيئة في CMDB (sys_id) |
| u_business_application | ci_name | اسم عرض تطبيق الأعمال |
| u_environment | environment | البيئة (الإنتاج، التجهيز، التطوير) |
| u_algorithm | algorithm | خوارزمية التشفير المكتشفة |
| u_risk_score | risk_score | درجة خطر الثغرة الكمومية |
| u_severity | severity | خطورة النتيجة (حرجة، عالية، متوسطة، منخفضة) |
| u_source | source | مصدر الفحص (filesystem، domain، agent، إلخ) |
| u_location | location | موقع الأصل (مسار الملف، عنوان URL، إلخ) |
فوائد تكامل ServiceNow
إدارة مركزية
- واجهة موحدة لجميع ثغرات التشفير
- تكامل مع سير عمل أمان تقنية المعلومات القائم
- إبلاغ موحد عبر جميع مجالات الأمان
كفاءة محسّنة
- الإنشاء التلقائي للتذاكر يقلل من الجهد اليدوي
- ترتيب الأولويات بناءً على درجات المخاطر يسرّع المعالجة
- أتمتة سير العمل تضمن الاستجابة في الوقت المناسب
رؤية محسّنة
- لوحات معلومات تنفيذية لإبلاغ القيادة
- عروض على مستوى الفريق للإدارة التشغيلية
- اتجاهات تاريخية للتخطيط الاستراتيجي
ضمان الامتثال
- مراقبة الامتثال المستمرة
- مسار تدقيق للمتطلبات التنظيمية
- توثيق لعمليات الاعتماد
ادمج PQC Scanner مع ServiceNow مبكرًا في رحلة جاهزيتك الكمومية لإرساء مقاييس أساسية وتتبع التحسّن عبر الزمن.