ServiceNow 統合
ServiceNow 統合
PQC Scanner は ServiceNow とシームレスに統合し、組織全体のすべての暗号関連の検出結果とコンプライアンス問題を一元的に可視化・管理します。
アーキテクチャの概要
スキャナーは、REST API 統合を通じて、すべての検出結果、脆弱性、コンプライアンスステータスを包括的な ServiceNow ダッシュボードに報告します。これにより、セキュリティチームは既存の ServiceNow ワークフロー内で暗号リスクを追跡、優先順位付け、修復できます。
PQC Scanner から ServiceNow ダッシュボードへの統合
TLS エンドポイントスキャナー
ネットワークエンドポイントをスキャンし、TLS バージョンと暗号スイートを検出
CBOM ジェネレーター
OpenSSL、BouncyCastle、MS CNG などの暗号ライブラリを追跡
ソースコードスキャナー
ファイルパスと行番号とともに脆弱な暗号関数を検出
証明書インスペクター
X.509 証明書の分析、アルゴリズムと鍵サイズの検出
ServiceNow ダッシュボードパネル
脆弱性の概要
優先度インジケーター付きの重大度別ビジュアル表現
コンプライアンスステータス
NIST PQC、BSI TR-02102、CNSA 2.0 の準備状況スコア
資産インベントリ
エンドポイント、証明書、キーストア、暗号ライブラリの依存関係
アクションアイテム
自動チケット作成による優先順位付けされた修復タスク
主要な統合機能
リアルタイムデータ同期
自動レポート
- スキャン結果は REST API を介して自動的に ServiceNow にプッシュされます
- 新しい脆弱性が発見されるとリアルタイムで更新されます
- シームレスな統合のための JSON 形式データ
- 設定可能な同期頻度 (継続的、スケジュール、またはオンデマンド)
データフローアーキテクチャ
- スキャナーコンポーネント - 包括的な暗号検出
- 結果の集約 - すべてのモジュールからの検出結果を統合
- API レイヤー - データを変換して ServiceNow に送信
- ダッシュボード - 検出結果を表示、追跡、管理
ServiceNow ダッシュボードの機能
- 量子脆弱資産の重大度別ビジュアル表現
- 重大な検出結果 (RSA-1024、DSA-1024) を HIGH 優先度でハイライト
- 計画のために中期的リスク (RSA-2048、ECC P-256) を追跡
- ステータスインジケーターによる PQC 移行進捗の監視
ダッシュボードのスクリーンショット
脆弱性ダッシュボード
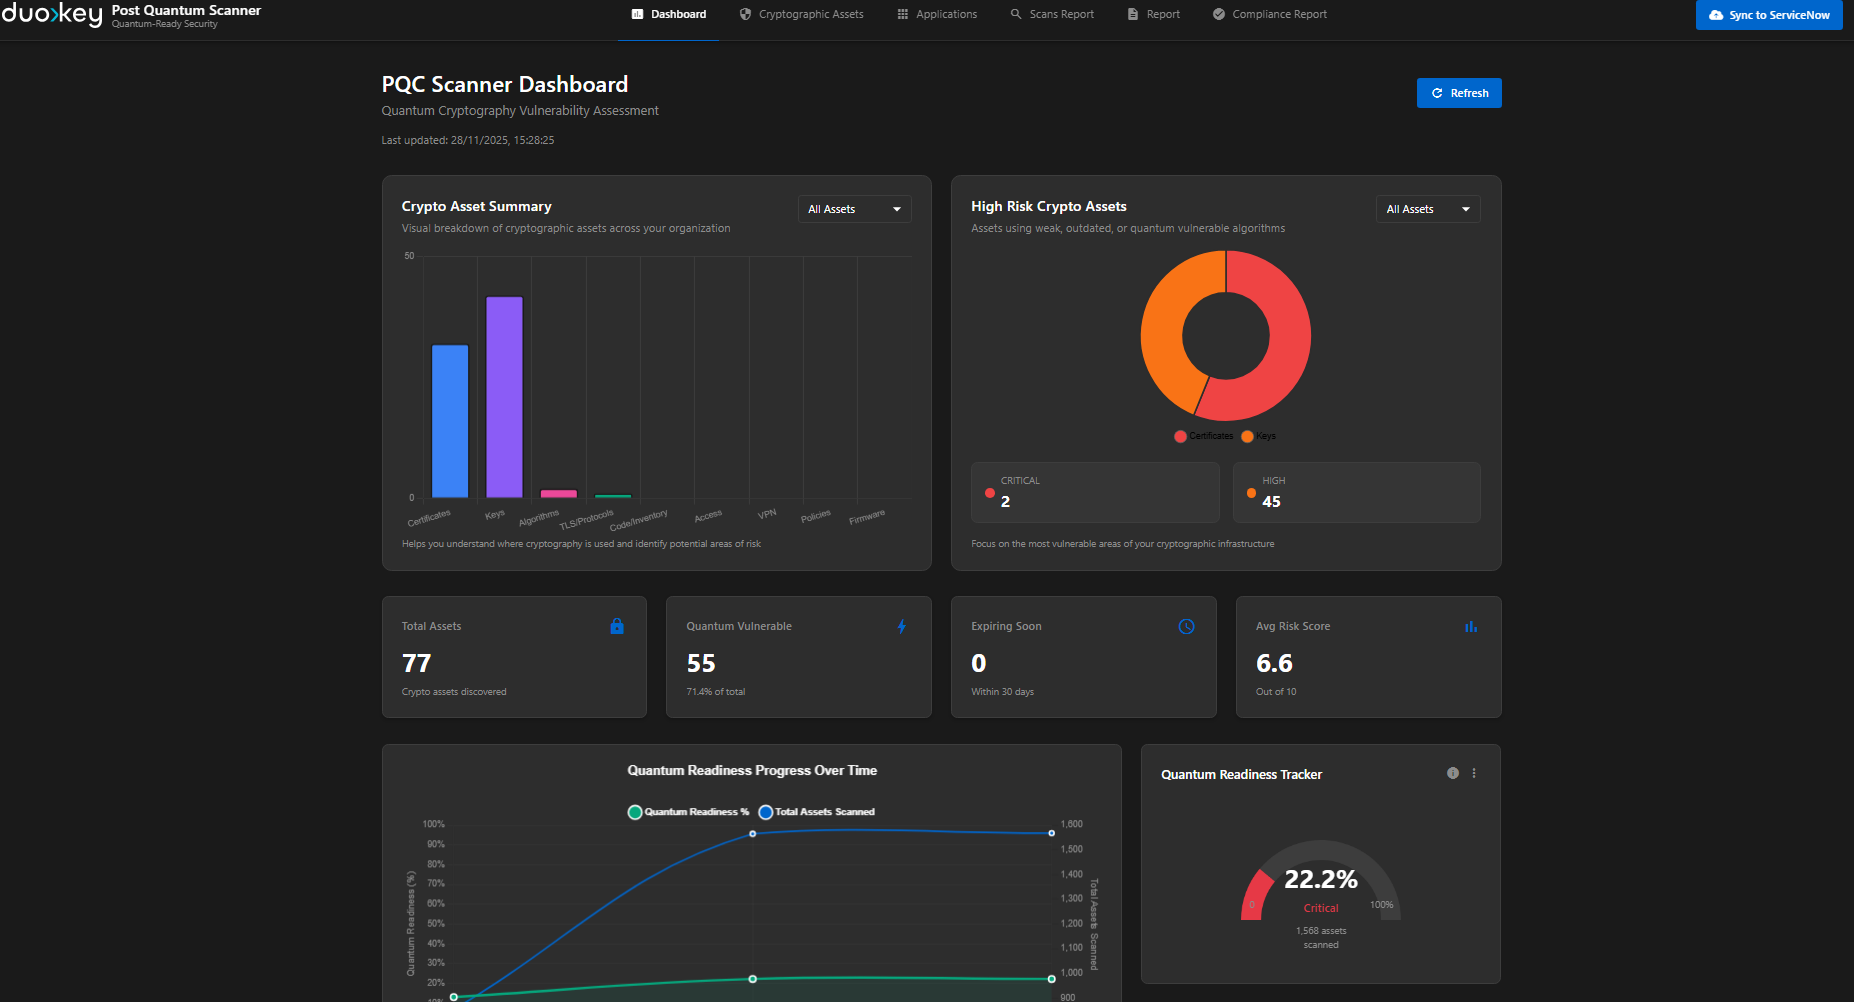
メインダッシュボードは、組織の暗号ポスチャを一目で把握でき、重大な脆弱性とコンプライアンスステータスをハイライトします。
コンプライアンスレポートビュー
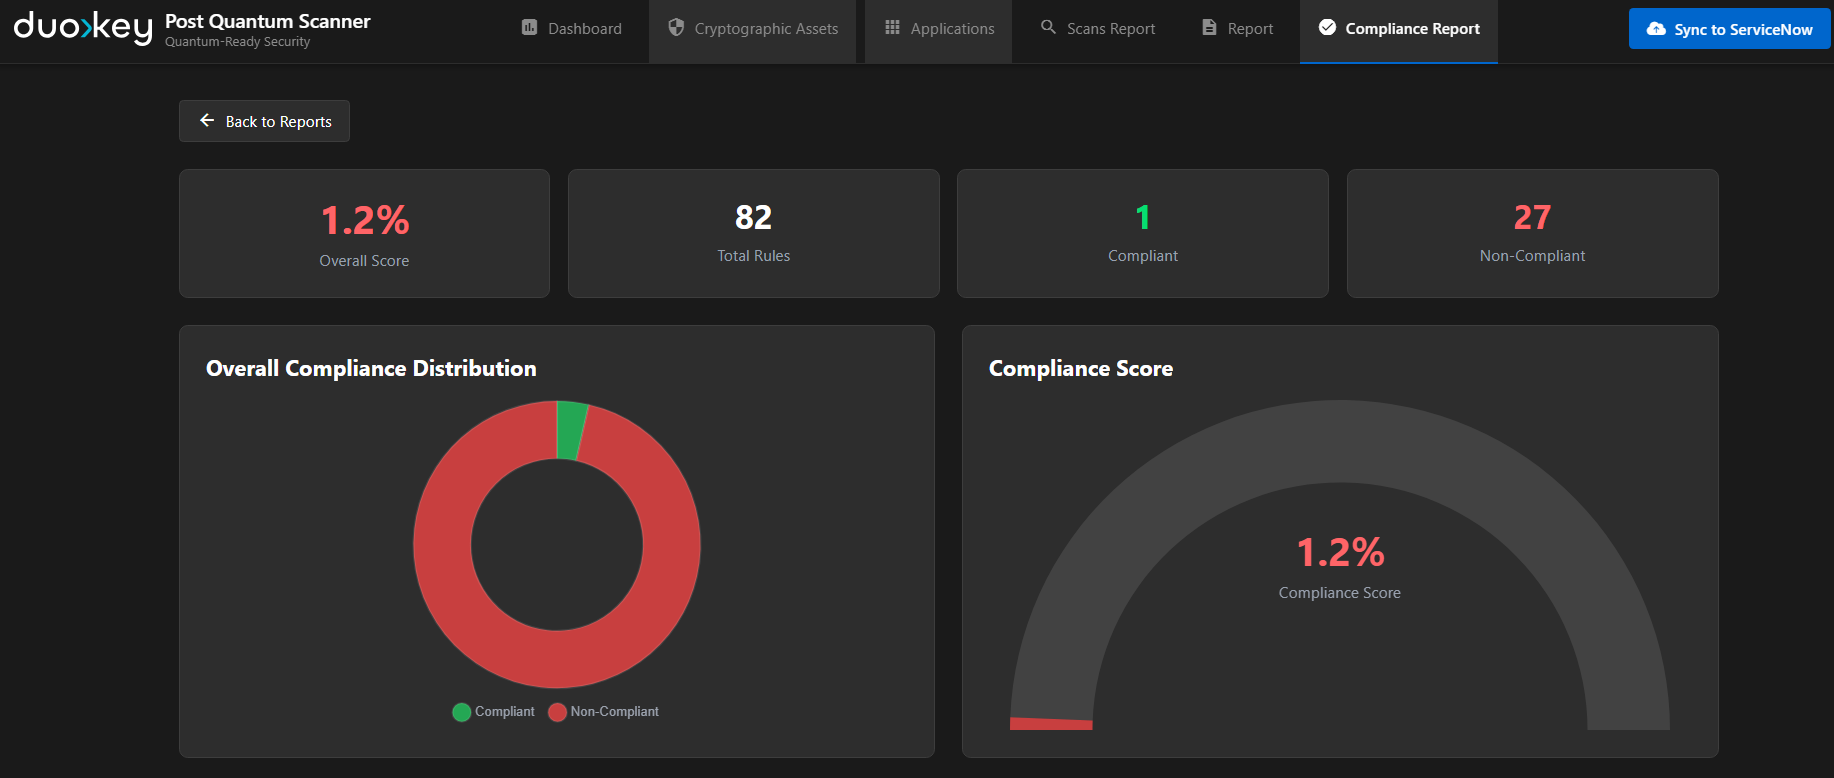
詳細なコンプライアンスレポートは、業界標準および規制要件との整合性を示し、特定の検出結果へのドリルダウン機能を備えています。
スキャン結果インターフェース
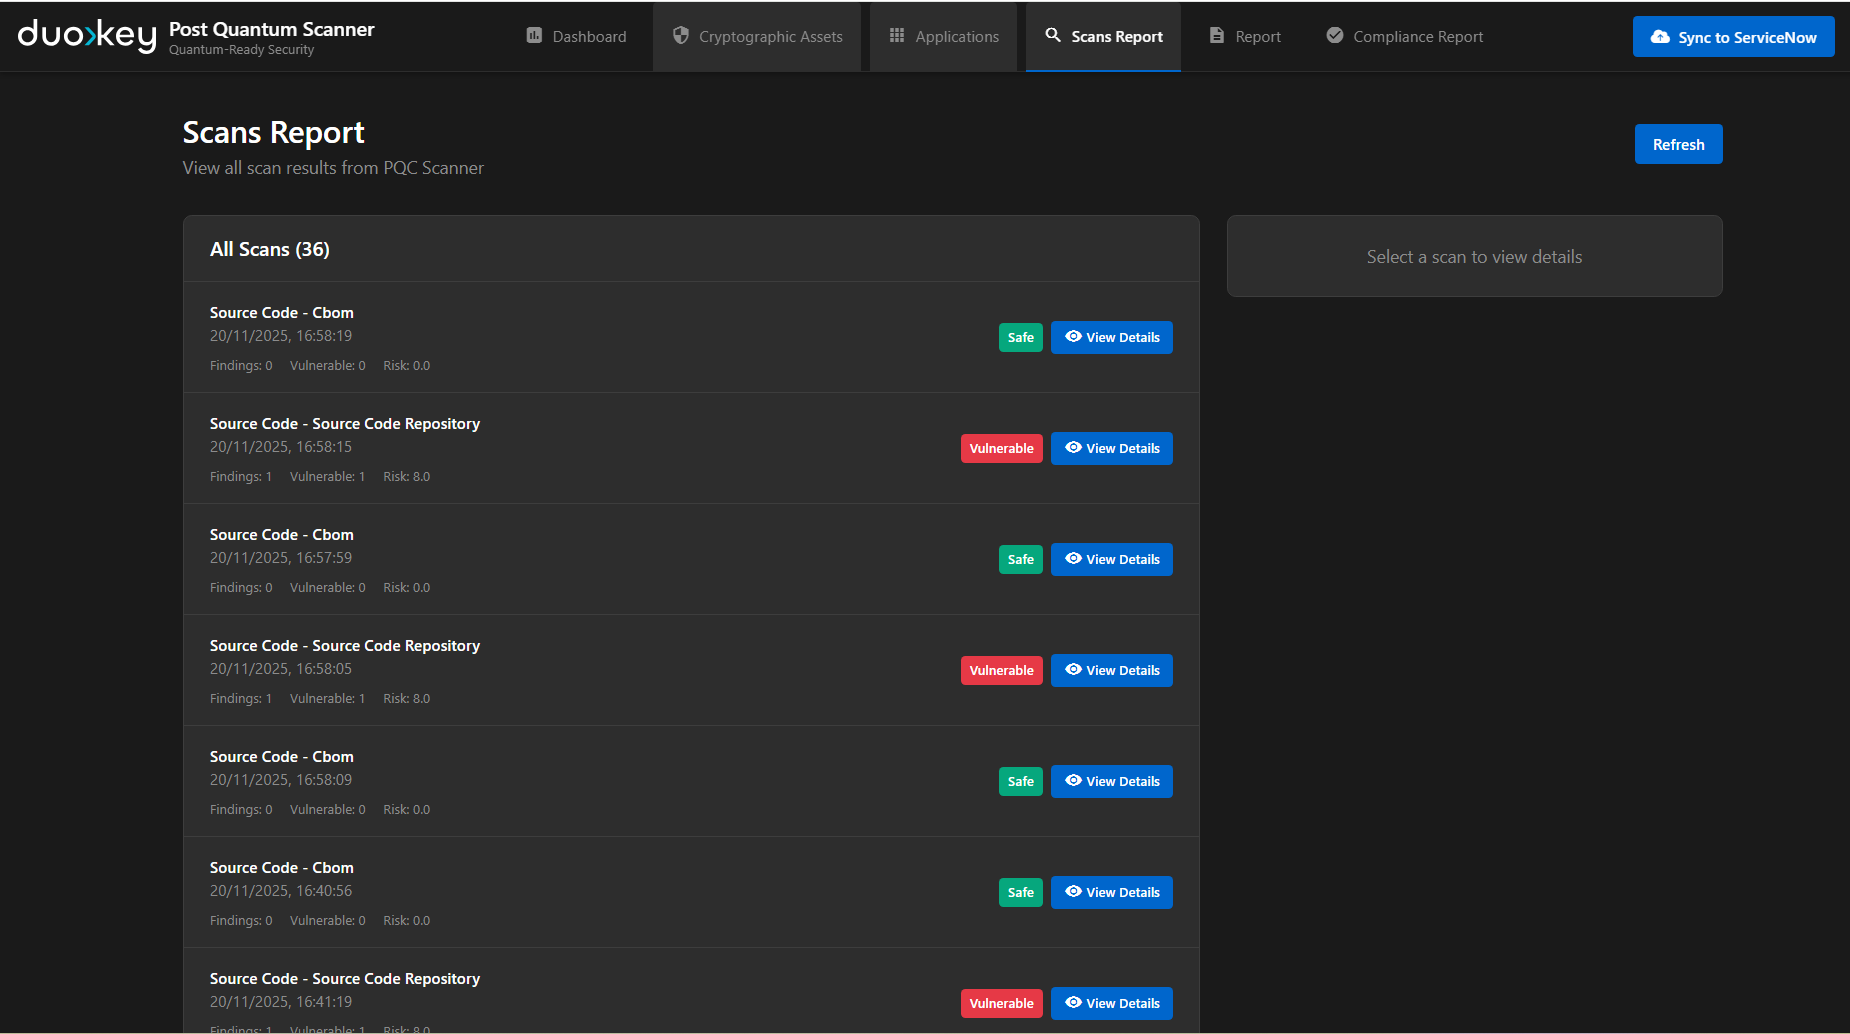
個々のスキャン結果は、影響を受けるシステム、脆弱性の詳細、推奨される修復手順など、完全なコンテキストとともに追跡されます。
統合の設定
前提条件
前提条件
- Security Operations モジュールを備えた ServiceNow インスタンス
- API 認証情報 (OAuth 2.0 または Basic 認証)
- カスタムテーブル作成権限
- ワークフローデザイナーへのアクセス (自動化用)
- PQC Scanner バージョン 2.0 以上
- ServiceNow インスタンスへのネットワーク接続
- API エンドポイントの設定
- 認証情報が正しく構成されていること
セットアップ手順
ServiceNow カスタムテーブルの設定
- PQC スキャン結果用のカスタムテーブルを作成
- 脆弱性データ、コンプライアンスメトリクスのフィールドを定義
- テーブル間の関係を設定
API 認証情報の生成
- ServiceNow API ユーザーアカウントを作成
- OAuth トークンまたは API キーを生成
- 適切な権限とロールを設定
スキャナー統合の設定
- ServiceNow エンドポイントでスキャナー設定を更新
- 認証情報を追加
- データマッピングと同期頻度を設定
- 接続とデータフローをテスト
自動化ワークフローのセットアップ
- 自動チケット生成ルールを作成
- 通知ワークフローを設定
- エスカレーション手順を設定
- SLA ポリシーを定義
CMDB CI のリンク
スキャナーは、暗号の検出結果を ServiceNow の CMDB 構成アイテム (CI) にリンクすることをサポートしており、暗号資産からビジネスアプリケーションまでのエンドツーエンドのトレーサビリティを実現します。
CI リンクの仕組み
スキャン時に、CLI フラグまたは環境変数を介して CI 識別子と名前を指定できます。これらはすべての検出結果に伝播され、公開時に ServiceNow のフィールドにマッピングされます。
| ソース | ServiceNow フィールド | 説明 |
|---|---|---|
| ci_id | u_related_ci | CMDB CI の sys_id (32 文字の 16 進数) — 構成アイテムレコードへの直接リンクを作成 |
| ci_name | u_business_application | 人間が読めるアプリケーション表示名 |
| environment | u_environment | 環境分類 (Production、Staging、Dev、Test) |
CI コンテキストの提供
CI コンテキストは、優先順位の順に複数の方法で提供できます。
# Scan with CI linking
dke-scanner-agent filesystem \
  --path /etc/ssl/certs \
  --ci-id "a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6" \
  --ci-name "Payment Gateway" \
  --environment production \
  --owner "[email protected]"

# Then publish to ServiceNow
dke-scanner-agent servicenow \
  --instance https://company.service-now.com \
  --token $SERVICENOW_TOKEN \
  --input scan-results.json
Web UI での CI リンク
Web ダッシュボードも、専用の API エンドポイントを通じて CI リンクをサポートしています。
| エンドポイント | メソッド | 説明 |
|---|---|---|
| GET /api/servicenow/cmdb-cis?query=<search> | GET | 名前または sys_id で CMDB CI を検索 (オートコンプリート、最大 20 件) |
| POST /api/servicenow/asset-ci | POST | 暗号資産を CMDB CI にリンクまたはリンク解除 |
asset-ci エンドポイントは以下を受け付けます。
{
  "asset_sys_id": "sys_id_of_crypto_asset",
  "ci_sys_id": "sys_id_of_cmdb_ci",
  "ci_name": "Application Name"
}
資産を CI からリンク解除するには、ci_sys_id を null に設定します。
u_related_ci フィールドが設定されるためには、ci_id が有効な 32 文字の 16 進数の ServiceNow sys_id である必要があります。無効な形式は暗黙的に無視され、フィールドは空のままになります。
API データ形式
スキャナーは、以下の JSON 構造で ServiceNow にデータを送信します。
{
  "scan_id": "pqc-scan-20250128-001",
  "timestamp": "2025-01-28T14:30:00Z",
  "organization": "Example Corp",
  "findings": {
    "total_endpoints": 1247,
    "vulnerable_endpoints": 342,
    "critical_findings": 89,
    "high_findings": 156,
    "medium_findings": 97,
    "vulnerabilities": [
      {
        "id": "VULN-RSA1024-001",
        "severity": "CRITICAL",
        "type": "Quantum-Vulnerable Algorithm",
        "algorithm": "RSA-1024",
        "ci_id": "a1b2c3d4e5f6a7b8c9d0e1f2a3b4c5d6",
        "ci_name": "Payment Gateway",
        "environment": "production",
        "affected_systems": [
          "prod-web-01.example.com",
          "api-gateway-02.example.com"
        ],
        "risk_score": 9.5,
        "remediation": "Upgrade to RSA-4096 or migrate to PQC algorithm",
        "compliance_impact": ["NIST-PQC", "BSI-TR-02102"]
      }
    ]
  },
  "compliance": {
    "nist_pqc_score": 45,
    "bsi_tr_02102_score": 52,
    "cnsa_2_0_ready": false,
    "gaps": [
      "342 endpoints using deprecated algorithms",
      "89 critical vulnerabilities requiring immediate action"
    ]
  },
  "recommendations": [
    "Prioritize RSA-1024 algorithm replacement",
    "Plan PQC migration for high-value assets",
    "Update cryptographic libraries to latest versions"
  ]
}
ServiceNow 暗号資産レコード
各検出結果は、以下の主要フィールドを持つ ServiceNowCryptoAsset レコードに変換されます。
| ServiceNow フィールド | ソース | 説明 |
|---|---|---|
| u_related_ci | ci_id | CMDB 構成アイテムへのリンク (sys_id) |
| u_business_application | ci_name | ビジネスアプリケーション表示名 |
| u_environment | environment | 環境 (Production、Staging、Dev) |
| u_algorithm | algorithm | 検出された暗号アルゴリズム |
| u_risk_score | risk_score | 量子脆弱性リスクスコア |
| u_severity | severity | 検出結果の重大度 (Critical、High、Medium、Low) |
| u_source | source | スキャンソース (filesystem、domain、agent など) |
| u_location | location | 資産の場所 (ファイルパス、URL など) |
ServiceNow 統合のメリット
一元管理
- すべての暗号脆弱性を単一のビューで確認
- 既存の IT セキュリティワークフローとの統合
- すべてのセキュリティドメインにわたる統一レポート
効率の向上
- 自動チケット作成により手作業を削減
- リスクスコアに基づく優先順位付けで修復を加速
- ワークフロー自動化により迅速な対応を確保
可視性の強化
- 経営層向けレポートのためのエグゼクティブダッシュボード
- 運用管理のためのチームレベルビュー
- 戦略的計画のための履歴トレンド
コンプライアンスの保証
- 継続的なコンプライアンス監視
- 規制要件のための監査証跡
- 認証プロセスのためのドキュメント
量子耐性への取り組みの早い段階で PQC Scanner を ServiceNow と統合し、ベースラインメトリクスを確立して時系列で改善を追跡してください。