Dokumentkennzeichnung mit Vertraulichkeitsbezeichnungen
Dokumentkennzeichnung mit Vertraulichkeitsbezeichnungen
Testen Sie Ihre neu erstellten Bezeichnungen in verschiedenen Microsoft-365-Anwendungen
Microsoft Word
Beim Erstellen oder Bearbeiten eines Dokuments in Microsoft Word können Sie Ihre DKE-Vertraulichkeitsbezeichnung anwenden, um den Inhalt zu schützen.
Verfügbare DKE-Bezeichnungen anzeigen
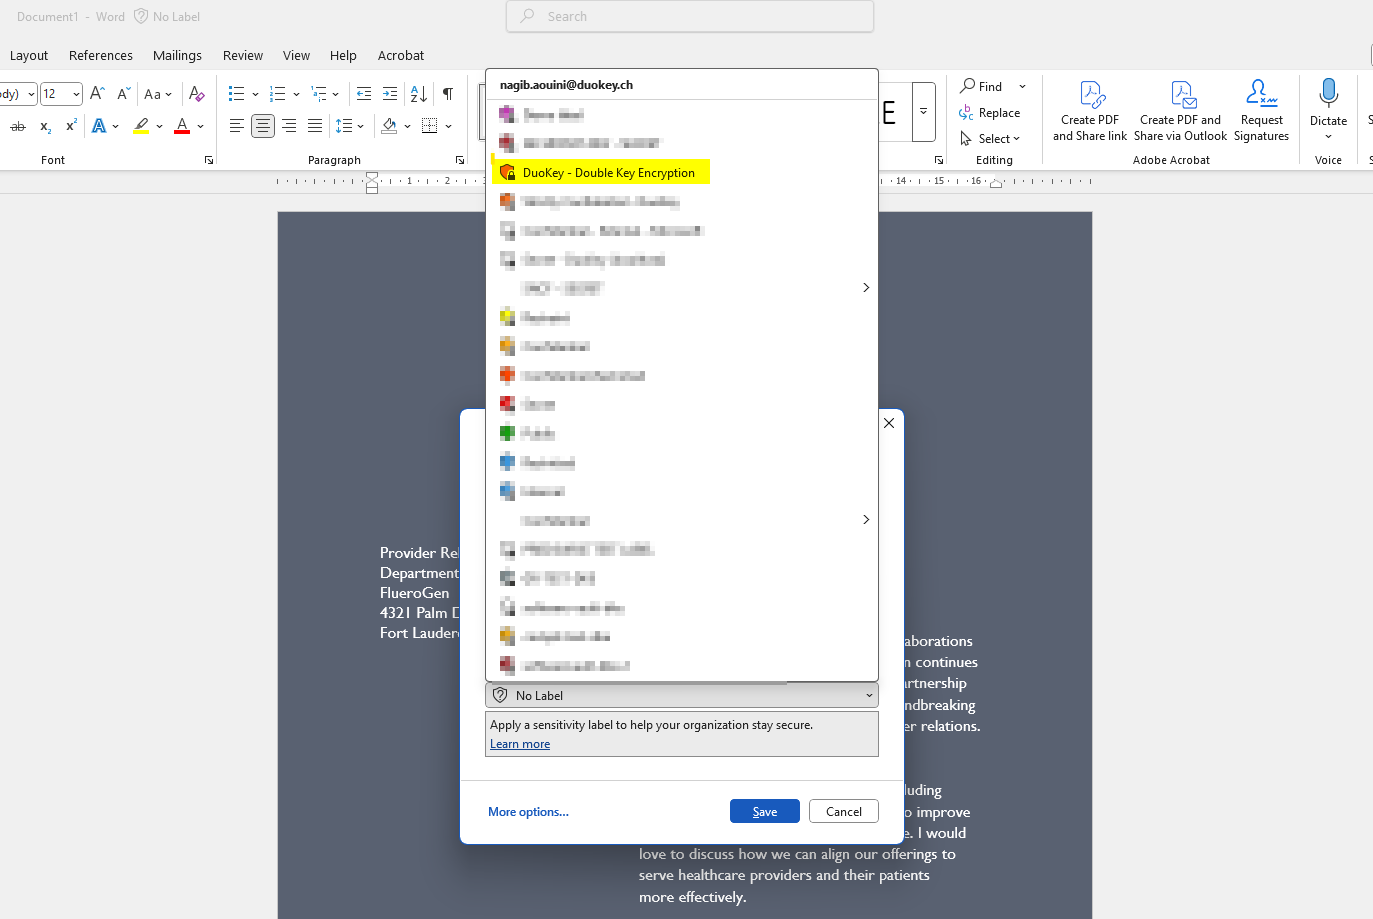
Die von Ihnen erstellten Vertraulichkeitsbezeichnungen werden im Menü Vertraulichkeit in Word angezeigt:
Ihre benutzerdefinierten DKE-Bezeichnungen werden neben allen anderen Vertraulichkeitsbezeichnungen in Ihrer Organisation aufgeführt. DKE-fähige Bezeichnungen können unterscheidbare Symbole oder Indikatoren aufweisen, die anzeigen, dass sie Double Key Encryption verwenden.
Eine DKE-Bezeichnung anwenden
Dokument öffnen
Öffnen oder erstellen Sie ein Dokument in Microsoft Word
Auf das Vertraulichkeitsmenü zugreifen
Klicken Sie auf die Schaltfläche Vertraulichkeit im Menüband (üblicherweise auf der Registerkarte Start)
DKE-Bezeichnung auswählen
Wählen Sie Ihre DKE-fähige Vertraulichkeitsbezeichnung aus dem Dropdown-Menü aus
Bezeichnung angewendet
Die Bezeichnung wird sofort auf das Dokument angewendet
Was passiert, wenn Sie eine DKE-Bezeichnung anwenden
Verschlüsselt
Das Dokument wird mit Double Key Encryption verschlüsselt
Gekennzeichnet
Ein visueller Indikator zeigt die angewendete Bezeichnung an
Markiert
Kopf-/Fußzeile kann die Vertraulichkeitsklassifizierung anzeigen
Geschützt
Nur autorisierte Benutzer können das Dokument öffnen
Sobald eine DKE-Bezeichnung angewendet wird, wird das Dokument sofort verschlüsselt. Stellen Sie sicher, dass Sie mit Ihrem Inhalt zufrieden sind, bevor Sie die Bezeichnung anwenden, da einige Bearbeitungsfunktionen je nach Ihren Zugriffsberechtigungen eingeschränkt sein können.
Ab diesem Zeitpunkt können nur diejenigen, die ebenfalls Teil der Zugriffskontrolle (Punkte 5-6) der Vertraulichkeitsbezeichnung sind, die Datei öffnen und entschlüsseln. Benutzer außerhalb der autorisierten Gruppe können nicht auf den Inhalt zugreifen.
Microsoft Outlook
In Outlook können nur die Personen, die Teil derselben Richtlinie sind, Ihre E-Mails und die darin enthaltenen Anhänge öffnen.
Vertraulichkeitsbezeichnungen werden laut Microsoft derzeit nur unter Windows OS unterstützt.
Aktivitätsverfolgung
Jede Aktivität im Zusammenhang mit Vertraulichkeitsbezeichnungen wird in den Aktivitätsprotokollen im DuoKey Cockpit verfolgt.
Beispiel für ein Aktivitätsprotokoll
App s365demo used key to perform crypto operation, key used: key_001_demo_CONFIDENTIAL-DOCUMENT (RSA 2048), operation: Decrypt
- 2/24/2025 12:13:22 PM using vault: SBX01_demo_20211018 PRIMUS
| Protokollfeld | Beschreibung |
|---|---|
| App | Die DKE-Anwendung, die die Anfrage verarbeitet hat |
| Key Used | Name und Typ des Verschlüsselungsschlüssels |
| Operation | Encrypt oder Decrypt |
| Timestamp | Datum und Uhrzeit des Vorgangs |
| Vault | Der Vault, in dem der Schlüssel gespeichert ist |